情報漏洩とは?企業で起きる漏洩の主な原因
情報漏洩の定義
情報漏洩とは、企業や組織が管理する個人情報や機密情報が、本来アクセスを認められていない第三者に流出すること、またはその可能性がある状態になることです。個人情報の漏洩では、下記のような場合に、漏洩のおそれがある段階も含めて個人情報保護委員会への報告が義務づけられています。
- 要配慮個人情報が含まれる場合
- 不正に利用されると財産的被害が生じるおそれがある場合
- 不正アクセスなど不正の目的で行われたおそれがある場合
- 本人の数が1,000人を超える場合
出典:個人情報保護委員会「漏えい等報告について」
https://www.ppc.go.jp/personalinfo/legal/leakAction/
過去最悪のペースで相次ぐ大規模な漏洩
東京商工リサーチが集計する上場企業とその子会社の個人情報の漏洩事故は、2026年に入って大規模なものが相次いでいます(2026年10月5日時点)。
- 流出100万件以上の事故:10件
- 流出1,000万件以上の事故:3件
1,000万件以上の事故は、2025年までの14年間でも3件であり、大規模な漏洩が短い期間に集中して起きていることがわかります。
出典:東京商工リサーチ「上場企業『個人情報漏えい』、過去最悪ペース ~ 100万件以上、2026年はすでに10件の異常事態~」(2026年10月7日)
https://www.tsr-net.co.jp/data/detail/1203305_1527.html
外部からの攻撃・人的ミス・内部不正
企業で起きる情報漏洩の主な原因は、下記の3つに分けられます。
- 外部からの攻撃:ウイルス感染や不正アクセスによる情報の窃取
- 人的ミス:メールの誤送信、システムの誤設定、書類や記録媒体の紛失
- 内部不正:従業員や委託先の関係者による情報の不正な持ち出し
関連記事:【内部不正】なぜ防ぎにくい?「身内」によるデータ持ち出しの手口と防衛策
原因の6割を占めるウイルス感染・不正アクセス
2025年に上場企業とその子会社が公表した個人情報の漏洩・紛失事故180件のうち、原因で最も多いのは「ウイルス感染・不正アクセス」の116件(64.4%)で、「誤表示・誤送信」「紛失・誤廃棄」の人的ミスが続きます。内部不正にあたる「不正持ち出し・盗難」は7件(3.8%)にとどまります。
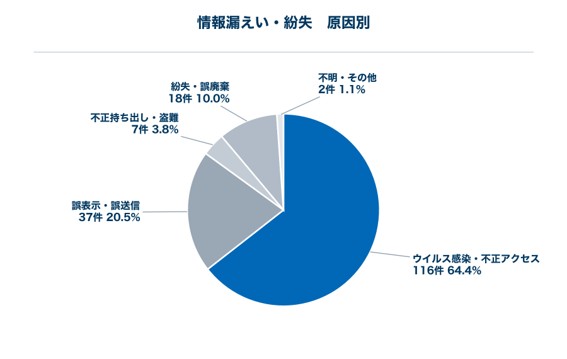
出典:東京商工リサーチ「上場企業の『個人情報漏えい・紛失』事故 2番目の180件発生、漏えい人数は約2倍増の3,063万人分」(2026年1月30日)を基に作成
https://www.tsr-net.co.jp/data/detail/1202348_1527.html
外部からの攻撃による情報漏洩の特徴
外部からの攻撃は、人的ミスや内部不正とは情報が社外へ出るまでの流れが異なります。
観点 | 人的ミス・内部不正 | 外部からの攻撃 |
|---|---|---|
情報が社外へ出る起点 | 社員や関係者の操作 | 攻撃者の侵入 |
主な流出経路 | メール、記録媒体、書類 | VPN機器、盗まれたID |
発覚のきっかけ | 本人の申告や送信先からの連絡 | 気づかないまま進む場合がある |
人的ミスや内部不正の対策では防げない攻撃
誤送信の確認や持ち出しの制限は、社員の操作を起点とした漏洩を防ぐ対策です。しかし、外部からの攻撃では攻撃者が情報を直接持ち出すため、こうした仕組みでは防げない場合があります。
VPN機器や盗まれたIDを入口にした侵入
外部からの攻撃で入口として悪用されやすいものには、下記があります。
- 修正プログラムが適用されていないVPN(Virtual Private Network)機器
- フィッシングなどで盗まれたIDとパスワード
攻撃者は入り込んだ後に社内のサーバーへ範囲を広げることがあり、入口が1台の機器や1つのアカウントでも、被害が社内全体に及ぶ場合があります。
関連記事:【ランサムウェア感染経路】企業が警戒すべきワースト3と侵入の手口|最新対策ガイド
事故1件あたりの漏洩規模の大きさ
東京商工リサーチの同じ集計では、2025年の事故1件あたりの漏洩・紛失人数の平均は「ウイルス感染・不正アクセス」が56万3,637人分で、原因別で最も多くなっています。同社はその理由として、不正アクセスが社内のサーバーなどからの大規模な漏洩を一度に招く点を挙げています。
侵入に気づくまでの時間差
攻撃者は侵入してすぐに情報を持ち出すとは限らず、正規の管理ツールなどを使いながら、下記のような段階を、時間をかけて進める場合があります。
- VPN機器や盗まれたIDによる侵入
- 重要な情報が保管された社内サーバーの探索
- 管理者の権限の奪取
- 情報の持ち出し
そのため、侵入を防ぐ対策をすり抜けられると、気づかないうちに被害が広がり、発覚したときには漏洩の範囲を特定しにくくなることがあります。
原因別に見る情報漏洩の対策
情報漏洩の対策は、原因ごとに下記のように分かれます。
原因 | 主な対策 |
|---|---|
人的ミス | 確認の仕組み、暗号化、社員教育 |
内部不正 | アクセス権限の管理、操作の記録、DLP |
外部からの攻撃(侵入の予防) | 脆弱性対策、多要素認証 |
外部からの攻撃(侵入後) | EDRなどによる検知 |
誤送信・紛失を防ぐ確認の仕組みと社員教育
人的ミスは、起きやすい場面ごとに仕組みで防ぎ、社員教育で手順を定着させることが重要です。
- メールの誤送信:送信前の宛先・添付ファイルの確認、送信の一定時間保留
- 端末・記録媒体の紛失:持ち歩く端末や記録媒体の暗号化
- 書類の誤廃棄:廃棄手順の明文化
持ち出しを防ぐアクセス権限の管理とDLP
内部不正による持ち出しへの対策は、業務に必要な範囲だけに閲覧・操作の権限を絞るアクセス権限の管理と、操作の記録が基本になります。そのうえで、DLP(Data Loss Prevention)を使うと、機密情報を含むファイルの社外への送信や記録媒体への書き出しを検知・ブロックしやすくなります。
関連記事:【DLPとは】情報漏えいを防ぐ仕組みと失敗しない運用法
侵入を防ぐ脆弱性対策と多要素認証
VPN機器やサーバーへの侵入に対しては、インターネットに公開している機器を把握し、修正プログラムを速やかに適用することが脆弱性対策の基本になります。盗まれたIDによる侵入に対しては、パスワードに加えて別の要素で本人を確認する多要素認証(MFA)を導入すると、IDとパスワードだけではログインされにくくなります。
EDRなどによる侵入後の検知
EDR(Endpoint Detection and Response)は、端末上のプロセスの実行や通信を記録し、予防の対策をすり抜けて侵入した攻撃者の不審な動きを検知する仕組みです。検知した端末のネットワークからの隔離や、記録をもとにした侵入経路の調査にも使われます。
関連記事:今さら聞けない「EDR」とは?基本的な役割と導入後の運用課題をわかりやすく解説
自社の状況から見る情報漏洩対策の優先順位
優先して加える対策は、自社の状況によって下記のように異なります。
自社の状況 | 優先して検討する対策 |
|---|---|
誤送信・紛失の対策を中心に進めてきた | 外部からの攻撃への予防と検知 |
社外からVPNで業務システムに接続 | VPN機器の脆弱性対策と多要素認証 |
委託先やグループ会社とシステムを接続 | 接続先の把握と接続経由の監視 |
顧客の個人情報を大量に保有 | 保管先へのアクセスの記録と監視 |
情報システムの担当者が少人数 | 監視と検知後の初動の外部委託 |
誤送信・紛失の対策を中心に進めてきた場合
確認の仕組みや社員教育が定着している場合、次に加える対策の候補になるのが、外部からの攻撃への備えです。まずは、インターネットに公開している機器の脆弱性対策と、侵入後の不審な動きを検知する仕組みが整っているかを確かめる方法があります。
社外からVPNで業務システムに接続している場合
VPN機器はインターネットに公開されているため、脆弱性が公表されると、修正プログラムを適用するまでの間に侵入の入口として悪用される場合があります。そのため、修正プログラムを速やかに適用できる体制と、VPNのログインへの多要素認証の導入を優先することが重要です。
委託先やグループ会社とシステムをつないでいる場合
委託先やグループ会社とシステムをつないでいると、接続先のシステムに侵入された場合、そこを経由して自社の情報が漏洩する場合があります。どの接続先がどのシステムやデータにアクセスできるのかを把握し、接続先を経由した通信やログインも監視の対象に含めることが重要です。
関連記事:【サプライチェーン攻撃とは】取引先が弱点に?自社だけ守っても防げない脅威と事例・対策を徹底解説
顧客の個人情報を大量に保有している場合
顧客の個人情報を大量に保有していると、1件の事故でも本人への連絡や問い合わせへの対応が大規模になりやすいと考えられます。個人情報を保管するサーバーやデータベースへのアクセスを記録・監視し、漏洩が疑われたときに対象の範囲をすぐに調べられるようにしておくことが重要です。
情報システムの担当者が少人数の場合
担当者が少人数の体制では、日々の運用に加えて、侵入後の検知や夜間・休日の監視まで自社で担うことが難しい場合があります。そのため、予防の対策は自社で進めつつ、監視と検知後の初動を外部のサービスに任せる組み合わせが選択肢になります。
侵入に気づく監視体制の運用
端末・ネットワーク・クラウドにまたがる痕跡の突き合わせ
攻撃の痕跡は、下記のように複数の機器やサービスに分かれて残ります。
- ネットワーク機器:VPNへのログイン、不審な通信
- 端末・サーバー:不審なプログラムの実行や操作
- クラウド:管理画面へのログイン、設定の変更
1つの記録だけでは正規の操作と見分けにくいため、これらの記録を時系列で突き合わせて判断する知識と工数が求められます。
夜間・休日を含む24時間の監視
攻撃は担当者が不在になる夜間や休日に行われる場合もあり、検知しても翌営業日まで確認されなければ、その間に情報の持ち出しが進むおそれがあります。夜間・休日を含めて自社で監視するには、交代で対応できる複数名の担当者が必要になると考えられます。
検知後の封じ込めと漏洩範囲の調査
侵入を検知した後は、下記の順に対応を進めることが重要です。
- 封じ込め:端末の隔離や不正な通信の遮断による被害の拡大の抑止
- 範囲の調査:どの情報がどこまで持ち出されたのかの特定
- 報告・連絡:個人情報保護委員会への報告と本人への連絡
漏洩の範囲を特定するには侵入時点までさかのぼる記録が欠かせず、ログの保存期間が短いと、報告や本人への連絡の対象を確定しにくくなる場合があります。
監視から対応までを任せるMDRサービス
このような複数の記録の突き合わせや24時間の監視、検知後の封じ込めを自社で担いきれない場合の解決策が、MDR(Managed Detection and Response)サービスです。NTTセキュリティ・ジャパンのMDRサービスでは、下記のように監視から対応までをSOC(Security Operation Center)が代行します。
運用の課題 | 自社で担う場合 | MDRサービスに任せる場合 |
|---|---|---|
痕跡の突き合わせ | 複数の記録を担当者が確認 | ネットワーク機器やクラウドのログまで集約して分析 |
24時間の監視 | 交代で対応できる複数名が必要 | 24時間365日の分析 |
検知後の封じ込め | 担当者が判断して隔離・遮断 | 隔離・遮断までSOCが実施 |
漏洩範囲の調査 | ログの保存期間に左右される | 400日間のログ長期保存(標準) |
関連記事:【MDRとは?】MSS、SOCとの違いや導入メリット、効果的な組み合わせなどを解説
まとめ:防ぐ対策に、侵入に気づく備えを加える
情報漏洩は人的ミスや内部不正だけでなく、外部からの攻撃によっても起きており、公表された事故ではその割合が高くなっています。外部からの攻撃は予防の対策をすり抜ける場合があるため、脆弱性対策や多要素認証に加えて、侵入に気づく監視の体制を、MDRサービスのような外部の任せ先も含めて考えることが重要です。自社の状況に当てはまる原因から、防ぐ対策と侵入に気づく備えを見直してみてはいかがでしょうか。
NTTセキュリティ・ジャパン
について
NTTグループ内のセキュリティ専業会社として、長年培った豊富な知見とグローバルな脅威インテリジェンスを活かし、
お客様のセキュリティ課題に向き合います。信頼できるパートナーとして、
リスク予測から診断、防御、脅威の検知、インシデント対応、復旧まで一貫して支援します。

NTTグループの
信頼性世界規模のICTインフラ運用で培った知見と、多様な業界への支援実績

IT・OTを包括的に
支援ITシステムから工場・インフラ環境まで組織全体のセキュリティ強化を支援

エキスパート集団
高度な専門性を持つアナリストや経験豊富なコンサルタントがお客様のセキュリティ課題に対応
【ホワイトペーパー】
人材不足・複雑化する脅威にどう立ち向かう?
MDRアウトソーシングで乗り越えるセキュリティ運用の壁
ダウンロード