VPN機器が情報漏洩の侵入口になる理由
社外に公開され社内への入口となるVPN機器
VPN(Virtual Private Network)機器は、社外から社内のネットワークに接続するためにインターネットに公開されており、攻撃者も外部から直接アクセスを試みることができます。警察庁によると、ランサムウェアの被害に遭った企業・団体の感染経路は、6割以上をVPN機器が占めています。
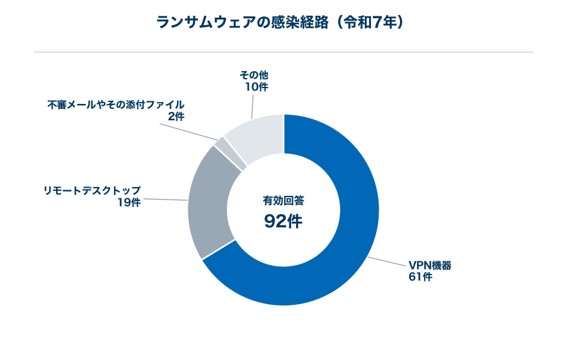
出典:警察庁「令和7年におけるサイバー空間をめぐる脅威の情勢等について」(令和8年3月)統計編「ランサムウェア感染経路」を基に作成
https://www.npa.go.jp/publications/statistics/cybersecurity/data/R7/R07_cyber_jousei.pdf
既知の脆弱性に限られるパッチの効果
パッチは、メーカーが把握した脆弱性を修正して公開するものであり、公開前の脆弱性や、脆弱性を使わない侵入には効果が及びません。そのため、パッチで防げるかどうかは攻撃の種類によって下記のように分かれます。
攻撃の種類 | パッチで防げるか |
|---|---|
公表済みの脆弱性を突く攻撃 | 適用後は防ぎやすい |
パッチ公開前の脆弱性を突く攻撃(ゼロデイ攻撃) | 適用前は防げない |
事前に盗まれた認証情報による不正ログイン | 防げない |
攻撃者が残したバックドアからの再侵入 | 防げない |
最新パッチを適用済みでも起きている侵入
ランサムウェアの被害に遭った企業・団体等へのアンケートでは、侵入経路とされる機器のうち、最新のセキュリティパッチを適用済みだったものが毎年3〜5割を占めています。VPN機器に限らない被害組織の回答にはなりますが、パッチの適用だけでは侵入を防げない場合が少なくありません。
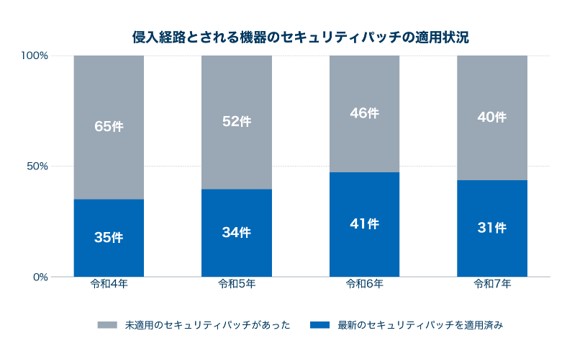
出典:警察庁「令和7年におけるサイバー空間をめぐる脅威の情勢等について」(令和8年3月)統計編「侵入経路とされる機器のセキュリティパッチの適用状況」を基に作成
https://www.npa.go.jp/publications/statistics/cybersecurity/data/R7/R07_cyber_jousei.pdf
関連記事:【ランサムウェア感染経路】企業が警戒すべきワースト3と侵入の手口|最新対策ガイド
パッチ適用前に盗まれた認証情報と残された侵入口
脆弱性を突かれた機器からは利用者のIDやパスワードなどの認証情報が盗まれる場合があり、パッチを適用しても認証情報を変更しなければ、攻撃者が正規の利用者としてログインできる状態が続くおそれがあります。また、攻撃者は侵入口を閉じられても再侵入できるように、遠隔操作できるソフトウェアをバックドアとして設置する場合があります。
侵入を防ぐために見直すVPN機器の対策
予防の対策ごとに、主に備えられる攻撃は下記のとおりです。ただし、攻撃者が残したバックドアからの再侵入のように、予防だけでは備えにくい攻撃も残ります。
見直す対策 | 主に備えられる攻撃 |
|---|---|
利用中の機器の把握とパッチの適用 | 公表済みの脆弱性を突く攻撃 |
多要素認証と不要なアカウントの削除 | 盗まれた認証情報による不正ログイン |
保守期限を迎えた機器の更新 | パッチが提供されない脆弱性を突く攻撃 |
利用中のVPN機器の把握とパッチの適用
パッチを漏れなく適用するには、社内で使っているVPN機器を下記のような項目で一覧にしておくことが重要です。
- 機種とファームウェアのバージョン
- 設置場所と、管理を担う担当者・委託先
- メーカーの保守期限
そのうえで、メーカーなどが公表する脆弱性情報を確認し、該当する機器にパッチを適用する手順を決めておくと、公表から適用までの期間を短くしやすくなります。
多要素認証の導入と不要なアカウントの削除
VPNのログインに多要素認証を加えると、盗まれたIDとパスワードだけではログインされにくくなります。また、退職者や試験用に作ったアカウントを削除すると、悪用されるおそれのあるアカウントを減らしやすくなります。
保守期限を迎えた機器の更新と接続方式の見直し
一般に、メーカーの保守期限を過ぎた機器には新たなパッチが提供されないため、脆弱性が見つかっても塞げない状態が続く場合があります。保守期限が近い機器は更新の計画を立て、あわせて、利用者や端末ごとにアクセスを確認するZTNA(Zero Trust Network Access)などの接続方式へ見直すかどうかも検討の対象になります。
VPN機器からの侵入に気づくための監視のポイント
VPN機器から侵入されたときの兆候は、主に下記の記録に残ります。
兆候 | 主に確認する記録 |
|---|---|
普段と異なる接続元・時間帯からのログイン | VPN機器の認証ログ |
設定の変更や不審なアカウントの追加 | VPN機器の管理操作ログ |
侵入後の内部探索と管理者権限の奪取 | サーバー・端末・ID基盤のログ |
EDRの対象外となるVPN機器の記録
EDR(Endpoint Detection and Response)は端末にソフトウェアを導入して動きを記録する仕組みのため、ソフトウェアを導入できないVPN機器は、一般に監視の対象外になります。そのため、VPN機器からの侵入に気づくには、機器が出力するログを保存し、確認する仕組みを別に整えることが重要です。
普段と異なる接続元・時間帯からのログイン
盗まれた認証情報によるログインは、VPN機器の記録上は正規の利用者のログインと同じ形で残ります。そのため、下記のような点を利用者ごとの普段の接続と比べることが、不正なログインを見分ける手がかりになります。
- 普段と異なる国・地域やIPアドレスからの接続
- 深夜・休日など業務時間外のログイン
- 短時間に繰り返される認証の失敗
設定の変更や不審なアカウントの追加
攻撃者がVPN機器そのものを乗っ取った場合、再侵入に備えて管理者アカウントを追加したり、設定を書き換えたりすることがあります。管理者が作業していない時間帯の設定変更や、作成した覚えのないアカウントは、機器が乗っ取られた兆候として確認することが重要です。
侵入後の内部探索と管理者権限の奪取
VPN機器から侵入した攻撃者は、より広い範囲にアクセスするため、管理者権限の奪取を試みながらネットワーク内部を探索する場合があります。この段階の兆候はVPN機器ではなくサーバーや端末、ID基盤のログに残るため、VPN機器の記録と時系列で突き合わせると、侵入の経路をたどりやすくなります。
自社の状況から見る監視体制の整え方
監視体制で優先して見直す点は、自社の状況によって下記のように異なります。
自社の状況 | 優先して見直す点 |
|---|---|
兼務の担当者が少人数で運用 | ログの確認と判断の担い手 |
VPN機器の保守を委託先に任せている | 契約に含まれる作業の範囲 |
海外拠点やグループ会社にもVPN機器がある | 拠点の機器を含めた把握と監視 |
テレワークで社外からの接続が多い | 普段の接続の基準づくり |
端末にEDRを導入済み | ネットワーク機器のログ監視 |
兼務の担当者が少人数で運用している場合
ほかの業務と兼ねてVPN機器を運用していると、ログを保存していても、日々確認する時間を確保しにくいことがあります。不審なログインや設定変更を検知したときに通知を受け取れる仕組みを整えたうえで、確認と判断を外部のサービスに任せる方法も選択肢になります。
VPN機器の保守を委託先に任せている場合
保守を委託していても、パッチの適用やログの監視が契約の範囲に含まれているとは限りません。契約に含まれる作業と、機器の管理者アカウントを誰が管理しているかを確認し、委託先と自社の役割分担を明確にしておくことが重要です。
海外拠点やグループ会社にもVPN機器がある場合
海外拠点やグループ会社の機器が本社の管理から外れていると、そこから侵入され、国内の本社まで被害が及ぶ場合があります。拠点やグループ会社が個別に導入したVPN機器も一覧に含め、パッチの適用状況とログを本社から確認できるようにしておくことが重要です。
テレワークで社外からの接続が多い場合
社外からの接続が多いと、接続元や時間帯の幅が広がり、普段と異なるログインを見分けにくくなります。部署や職種ごとに通常の接続元や利用時間を把握し、例外として扱う接続を決めておくと、不審なログインが日常の接続に埋もれにくくなります。
端末にEDRを導入済みの場合
EDRを導入済みでも、VPN機器への不正なログインや設定変更は端末上の動きではないため、EDRの記録だけでは把握しにくくなります。VPN機器やファイアウォールなどのログを監視の対象に加えるほか、社内ネットワークの通信を監視するNDR(Network Detection and Response)を組み合わせると、VPN経由で侵入した攻撃者の不審な通信にも気づきやすくなります。
関連記事:【徹底解説】EDRとNDRの違いとは?自社に最適な選び方と導入ポイント
侵入の疑いを検知した後の対応と監視の任せ方
夜間・休日を狙った侵入への備え
攻撃者は担当者が不在になる時間を狙い、金曜日の終業後に侵入して月曜日の朝までに暗号化を実行する場合があります。夜間・休日を含めて、検知の通知を誰が受け取り、VPN接続の遮断を誰が判断するのかを決めておくことが重要です。
VPN接続の遮断と侵入範囲の調査
VPN機器からの侵入が疑われるときは、被害の拡大を抑える対応と、侵入の範囲を調べる対応を下記のように並行して進めます。
- 接続の遮断:不審なVPN接続の切断、アカウントの停止と認証情報の変更
- 侵入範囲の調査:機器・サーバー・端末のログによる侵入時期と経路の特定
- 侵入口の確認:設置されたバックドアや追加されたアカウントの有無
攻撃者は痕跡を消すためにログを消去する場合があるため、VPN機器のログを機器の外に保存しておくと、侵入時点までさかのぼって調べやすくなります。
VPN機器を含めて監視するMDRサービス
このようなVPN機器と端末・サーバーにまたがる記録の確認や、夜間・休日の監視、検知後の遮断を自社で担いきれない場合の解決策が、MDR(Managed Detection and Response)サービスです。NTTセキュリティ・ジャパンのMDRサービスでは、下記のようにネットワーク機器を含む監視から対応までをSOC(Security Operation Center)が代行します。
運用の課題 | 自社で担う場合 | MDRサービスに任せる場合 |
|---|---|---|
記録の突き合わせ | VPN機器と端末のログを担当者が分析 | ITに加えネットワーク機器・クラウドのログを集約して分析 |
夜間・休日の監視 | 交代制の体制を自社で編成 | 24時間365日の分析 |
検知後の遮断 | 担当者が判断して隔離・遮断 | 隔離・遮断までSOCが実施 |
侵入範囲の調査 | 自社で保存したログの範囲で調査 | 400日間のログ長期保存(標準) |
関連記事:【MDRとは?】MSS、SOCとの違いや導入メリット、効果的な組み合わせなどを解説
まとめ:パッチの適用に、侵入に気づく監視を加える
VPN機器のパッチは公表された脆弱性を塞ぐ対策であり、事前に盗まれた認証情報や攻撃者が残したバックドアによる侵入は、パッチの適用だけでは防げない場合があります。パッチの適用や多要素認証で侵入を防ぎつつ、VPN機器のログを含めた監視で侵入に気づける体制を、MDRサービスのような外部の任せ先も含めて整えていきましょう。
NTTセキュリティ・ジャパン
について
NTTグループ内のセキュリティ専業会社として、長年培った豊富な知見とグローバルな脅威インテリジェンスを活かし、
お客様のセキュリティ課題に向き合います。信頼できるパートナーとして、
リスク予測から診断、防御、脅威の検知、インシデント対応、復旧まで一貫して支援します。

NTTグループの
信頼性世界規模のICTインフラ運用で培った知見と、多様な業界への支援実績

IT・OTを包括的に
支援ITシステムから工場・インフラ環境まで組織全体のセキュリティ強化を支援

エキスパート集団
高度な専門性を持つアナリストや経験豊富なコンサルタントがお客様のセキュリティ課題に対応
【ホワイトペーパー】
人材不足・複雑化する脅威にどう立ち向かう?
MDRアウトソーシングで乗り越えるセキュリティ運用の壁
ダウンロード