なぜSOCサービスの比較は難しいのか
各社で異なる対応範囲
「24時間365日監視」という表記が示すのは監視を行う時間帯だけで、同じ表記でも、その時間内に何をどこまで実施するかは各社で異なります。具体的には、下記のように分けることができます。
- 検知結果をそのまま転送するサービス
- アナリストが分析し、報告するサービス
- 端末の隔離まで実施するサービス
増え続けるインシデントと監視を止められない前提
JPCERT/CCに寄せられたインシデント報告は、2025年度に7万4千件を超え、過去5年で最も多くなりました。攻撃の試みは時間帯を選ばないため、有人での対応がない時間帯時間帯に侵入されると、発覚は翌営業日以降にずれ込みます。
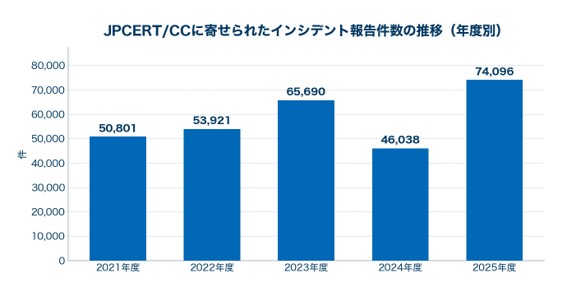
出典:JPCERT/CC「JPCERT/CC 四半期レポート[2026年1月1日〜2026年3月31日]」(図1.9 年度ごとの報告件数の推移)を基に作成
https://www.jpcert.or.jp/qr/2026/QR_FY2025-Q4.pdf
導入後に起きる課題
対応範囲を確認しないまま契約すると、運用が始まってから下記のような状態に陥ることがあります。
- 通知の件数が多く、担当者による精査が追いつかない
- 夜間・休日は通知が届いても実際に動く担当者がいない
- 事後調査を始めた時点で必要なログが残っていない
いずれも契約前の紹介ページからは見えにくい差であり、これがSOCサービスの比較を難しくしています。
SOC・MSS・MDR・EDRの守備範囲の整理
役割と対応範囲
4つの用語は、組織を指すものとサービスや製品を指すものが混在しているため、それぞれが担う領域を下記表で整理します。SOCは本来、監視と分析を担う組織や機能を指す言葉で、その機能を外部から提供するのが「SOCサービス」です。
関連記事:SOCサービスとは?内製との違い・選び方をわかりやすく解説
用語 | 役割 | 対応の範囲 |
|---|---|---|
SOC (Security Operation Center) | 監視と分析を担う組織・機能 | 検知と通知が中心 |
MSS (Managed Security Service) | 監視や運用を外部へ委託するサービス | 契約範囲によって変わる |
MDR (Managed Detection and Response) | 検知から対応までを提供するサービス | 遠隔での一次対処を含む |
EDR (Endpoint Detection and Response) | 端末の動きを記録・検知する製品 | 運用する側の体制に依存 |
契約範囲の境界線
サービス名やプランの呼び方はさまざまですが、契約範囲は「検知・通知」までか「対応」までかのどちらかに整理できます。
- 「検知・通知」まで:脅威を見つけて知らせる。実際の対処は自社の担当者が実施
- 「対応」まで:端末の隔離や通信の遮断といった一次対処までサービス側が実施
注意点:同じ名称でも意味が各社で異なる
名称が同じでも、監視する対象と、どこまで対応するかはサービスごとに異なります。「SOCサービス」という名称でも、検知と通知で終わるものと、一次対処まで含むものがあります。名称で絞り込まず、サービス仕様書に書かれた監視対象と対応範囲で比べる必要があります。
関連記事:5分でわかるMSSとSOCの違い|選定に重要な「3つの判断基準」とは
関連記事:【徹底比較】MDRとSOCの違いとは?自社に最適な選び方を解説
SOCサービスを比較する7つの項目
実運用で差が出るのは、ログの収集から分析・対応・報告・費用まで、監視の流れに沿った下記の7項目です。
比較項目 | 差が出る点 |
|---|---|
監視対象の範囲 | 端末・クラウド・OTまで含むか |
ログの保存期間 | 事後調査で遡れる期間 |
一次分析の質 | 過検知をどこまで絞り込むか |
有人対応の時間帯 | 24時間365日のうち人が対応する時間 |
対応の深さ | 通知までか、遠隔対処までか |
レポートの粒度 | 集計中心か、改善提案まで含むか |
費用構造 | ログ量課金か、エンドポイント数課金か |
監視対象の範囲
攻撃は端末からネットワーク、クラウドへと複数の場所をまたいで進むことが多く、監視の対象から外れた場所での動きは記録も検知もされません。工場設備のOTなど、サービスによっては対象外となる領域があり、そこを経由した侵害に気づけないことがあります。
ログの保存期間
標的型攻撃では侵入から発覚までに数か月かかることもあり、保存期間が短いと侵入経路の特定に必要なログが残っていません。ログが届かなくなったときに自動で通知される仕組みがなければ、監視が止まっていることにも気づけません。
一次分析の質
過検知が多いと、担当者は通知の仕分けに追われ、重要な検知の発見が遅れてしまいます。そのため、どのような基準で通知の要否が判断されているかが、一次分析の質を見極める手がかりになります。例えば、NTTセキュリティ・ジャパンのMDRサービス(NTT Security MDR)では、1,500億件を超えるログを相関分析とアナリストの判定で絞り込み、報告に至ったのは133件でした(2024年11月時点)。
有人対応の時間帯
「24時間365日」と記載があっても、有人での対応は平日9時から17時までで、それ以外の時間帯は機械的な通知にとどまるサービスもあります。あわせて確認したいのがSLA(Service Level Agreement)の起点で、検知した時刻からか、アナリストが分析を始めた時刻からかで、連絡が届くまでの時間は変わります。
対応の深さ
対応の深さが違うと、検知から脅威が止まるまでの時間が変わります。通知を受け取るだけの契約や、推奨する対処の指示までの契約では、実際に端末を切り離す操作は自社の担当者が行います。遠隔対処を含む契約では、この操作までをサービス側が実施します。
レポートの粒度
受け取ったレポートを誰が読み、どこで扱うかを決めておかなければ、報告は蓄積されるだけで改善につながりません。四半期ごとの脅威レビュー会議のように、内容を検討する場が用意されているかも確認が必要です。
費用構造
ログ量課金では、監視対象を広げるほど費用が膨らみ、コストを抑えるために収集するログを絞る判断につながることがあります。エンドポイント数による課金であれば、ログが増えても費用は変わりにくく、監視範囲を広げやすくなります。
関連記事:【比較検討】自社に最適なMDRサービスを導入するには?選び方の重要ポイントと費用要素・価格体系を解説
【徹底比較】一般的な他社サービスとNTTセキュリティ・ジャパンの主な違い
前章の7つの項目に導入までの期間を加え、一般的な他社サービスとNTTセキュリティ・ジャパンのMDRサービスを比較します。
比較項目 | 一般的な他社サービス | NTTセキュリティ・ジャパン |
|---|---|---|
監視対象の範囲 | クラウド・ネットワークが中心 | クラウドからOTまで70種以上のログを集約 |
ログの保存期間 | 30日〜1年程度と幅がある | 400日間の長期保存(標準サービスに含まれる) |
一次分析の質 | 検知結果を通知し、判断は顧客側 | アナリストが分析し、報告を絞り込む |
有人対応の時間帯 | 平日9時〜17時の場合がある | 24時間365日、専任チームが交代制で対応 |
対応の深さ | 一次対処はオプションまたは顧客側の作業 | 端末隔離・ネットワーク遮断を標準で提供 |
レポートの粒度 | 定型レポートの提供 | ポータルで可視化し、アナリストへ直接質問可 |
費用構造 | ログ量に応じて費用が増える | ログ量に比例しにくいエンドポイント数課金 |
導入までの期間 | 1か月程度 | 最短数日で監視開始 |
ログ保存期間の差と事後調査で遡れる範囲
侵害が判明したあとの調査では、保存されているログの範囲が、そのまま遡って調べられる範囲になります。
- 他社サービス:30日から1年程度と幅があり、事業者によって遡れる範囲が異なる
- NTTセキュリティ・ジャパン:400日間の長期保存が標準サービスに含まれ、ポータルから検索可能
当社サービスであれば、発覚が遅れた侵害でも、侵入時点まで戻って経路を特定できます。
IT・OTを横断できるかで分かれる監視範囲の差
工場を持つ企業では、事務所側のIT環境から侵入した攻撃者が、生産設備のOTネットワークへ移動する経路が問題になります。
- 他社サービス:クラウドとネットワークが中心で、OTは対象外となる場合がある
- NTTセキュリティ・ジャパン:OTネットワークでの攻撃の検知と、IT・OT間の横移動の識別まで対応
このように、IT・OTを同じ基盤で監視していれば、生産設備へ広がる前に兆候を捉えられます。
通知までか一次対処までかで分かれる対応の深さ
一次対処が標準で提供されるか、オプションか、顧客側の作業として残るかで、サービスの扱いは分かれます。
- 他社サービス:端末隔離やネットワーク遮断がオプション、または顧客側の作業
- NTTセキュリティ・ジャパン:インシデントレポートの発行と同時に隔離・封じ込めまで実施
当社サービスの場合、夜間や休日に自社の担当者が動けなくても、感染の拡大を食い止めることができます。
関連記事:【徹底比較】MDRサービスの選び方と各社の違い|失敗しないための選定ポイントと比較表
導入後の運用を支えるNTTセキュリティ・ジャパンのMDRサービスの特長
SOCアナリストへチャットで直接問い合わせできる体制
レポートの内容について確認したいことが出るたびに窓口を経由していては、対処の判断が遅れます。NTTセキュリティ・ジャパンのMDRサービスでは、ポータル上でインシデントレポートを見ながら、SOCアナリストへ時間帯を問わずリアルタイムに直接問い合わせできます。
攻撃の兆候を能動的に探すスレットハンティング
検知ロジックに登録されていない攻撃手法は、通知を待っているだけでは見つかりません。NTTセキュリティ・ジャパンでは、SOCアナリストが攻撃集団や攻撃手法の調査、マルウェア解析、脆弱性の検証といったリサーチ活動から独自の脅威情報を作り、検知ロジックへ反映しています。
日本とスウェーデンの2拠点SOCによるグローバル監視
海外拠点を持つ企業が現地のシステムを国内のSOCだけで監視すると、時差や言語が運用の負担になります。NTTセキュリティ・ジャパンは日本とスウェーデンの2拠点SOCが連携し、海外拠点には英語で対応します。スウェーデンのSOCはログをEU圏内で保管しており、GDPR(General Data Protection Regulation)を考慮したデータ管理体制の構築が可能です。
まとめ:SOCサービスは「24時間365日」ではなく対応範囲で比べる
同じ「24時間365日監視」でも、その時間内に何をどこまで実施するかはサービスごとに異なります。自社の担当者が夜間や休日にどこまで動けるかを整理すると、外部に通知までを任せるのか、一次対処まで任せるのか、という判断軸が定まります。まずは候補のサービス仕様書で対応範囲を確認してみてはいかがでしょうか。
NTTセキュリティ・ジャパン
について
NTTグループ内のセキュリティ専業会社として、長年培った豊富な知見とグローバルな脅威インテリジェンスを活かし、
お客様のセキュリティ課題に向き合います。信頼できるパートナーとして、
リスク予測から診断、防御、脅威の検知、インシデント対応、復旧まで一貫して支援します。

NTTグループの
信頼性世界規模のICTインフラ運用で培った知見と、多様な業界への支援実績

IT・OTを包括的に
支援ITシステムから工場・インフラ環境まで組織全体のセキュリティ強化を支援

エキスパート集団
高度な専門性を持つアナリストや経験豊富なコンサルタントがお客様のセキュリティ課題に対応
【ホワイトペーパー】
人材不足・複雑化する脅威にどう立ち向かう?
MDRアウトソーシングで乗り越えるセキュリティ運用の壁
ダウンロード