IAMとは?ID・アクセス管理の重要性が増している理由
IAMの定義
IAM(Identity and Access Management)とは、組織のIDと、そのIDが何にアクセスできるかという権限を一元的に管理する仕組みです。アカウントの発行から権限の付与、退職時の削除までを共通のルールで扱います。
認証と認可が担う役割の違い
アクセスの可否は、認証と認可という2つの手続きで決まります。
- 認証:「誰であるか」を確かめる手続き。IDとパスワードなどで本人を確認
- 認可:認証を通った利用者に「どこまでの操作を許すか」を決める手続き
両者を分けて捉えると、本人確認は強化できていても権限が広すぎる状態に気づけます。
クラウドとテレワークで社内外に分散したID
業務システムが社内に集約されていた頃は、社内ネットワークの内側からのアクセスかどうかが管理の軸でした。しかし現在は、同じ従業員が複数のクラウドサービスに別々のアカウントを持ち、社外の端末からも接続します。そのため、ネットワークの境界ではなく、IDそのものを管理の軸に据える必要があります。
関連記事:【クラウドセキュリティとは】ベンダー任せは危険。「責任共有モデル」と必須対策を徹底解説
ゼロトラストにおけるIAMの役割
ゼロトラストは、「社内ネットワークの内側であれば信頼してよい」という前提を捨て、アクセスのたびに正当な利用者かどうかを確認する考え方です。製品を導入すれば実現するものではなく、「誰に、どのシステムへ、どこまでの権限を与えているか」という判断材料がなければ成り立ちません。IAMはこの判断材料を整える基盤を担い、ゼロトラストの都度の確認を支えます。
関連記事:【ゼロトラストとは?】MDRで実現する次世代セキュリティ
不正アクセスの被害原因で最も多いID・パスワード管理の不備
令和7年の調査では、情報処理推進機構(IPA)に届け出のあった不正アクセス被害について、原因の総計89件のうち最も多かったのは「ID・パスワード管理の不備」で、約3割を占めます。修正プログラムの未適用よりもID管理の不備が多く報告されていることから、IAMの整備は不正アクセス対策を検討するうえで重要な要素と言えます。
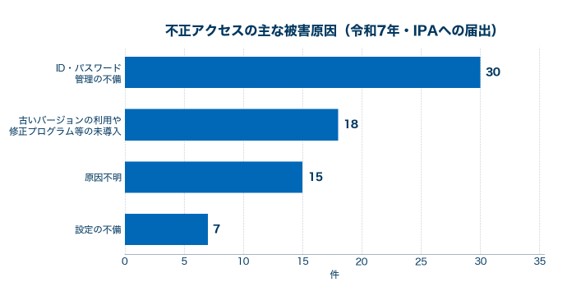
出典:警察庁・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況(令和7年)」を基に作成
https://www.npa.go.jp/bureau/cyber/pdf/R080312_access.pdf
IAMを構成する5つの要素
IAMは、IDの発行から権限の付与、アクセスの記録までを担う5つの要素で構成されます。整備が不十分な場合に起きることとあわせて、下記に整理します。
構成要素 | 整備が不十分な場合に起きること |
|---|---|
IDライフサイクル | 不要なアカウントの放置 |
認証 | なりすましによるログイン |
認可 | 必要以上に広い権限の付与 |
特権ID管理(PAM) | 特権の悪用と操作の追跡不能 |
ログ・監査証跡 | 侵害時の原因特定の遅れ |
IDライフサイクル
人事の動きに合わせて、アカウントは作られ、変更され、最後は削除されます。この流れをIDライフサイクルと呼び、人事情報と連携させて変更を自動で反映すると、削除漏れを防げます。
認証と多要素認証・シングルサインオン
パスワードだけの認証では、漏えいや使い回しによって第三者にログインされるリスクが残ります。そこで、スマートフォンの通知や生体情報など複数の要素で本人確認を行う多要素認証(MFA:Multi-Factor Authentication)を組み合わせます。あわせて、一度の認証で複数のサービスを利用できるシングルサインオン(SSO:Single Sign-On)を導入すると、認証を一箇所に集約できます。
認可と権限設計
権限は、いったん広く与えてしまうと、後から狭めることが難しくなります。そこで、業務に必要な範囲だけを与える「最小権限の原則」に沿って認可を設計し、アカウントが乗っ取られた場合でも操作できる範囲を限定します。
特権ID管理(PAM)
管理者権限は、設定の変更やログの削除まで実行できるため、悪用されたときの影響が広い範囲に及びます。この特権を通常のアカウントから切り分け、利用の申請・承認と操作の記録を通じて管理する仕組みが、特権ID管理(PAM:Privileged Access Management)です。
ログと監査証跡
権限を与えた後は、実際にどう使われたかを記録しなければ、不正な操作があっても後から確認できません。ログインや権限の変更、重要データへのアクセスを監査証跡として残すことで、内部監査や侵害発生時の調査に活用できます。
IDaaS・SSO・MFA・PAM・ITDRとIAMの守備範囲の整理
各仕組みの位置づけと役割
IAMを軸に並べると、下記のように整理できます。
仕組み | IAMから見た位置づけ | 主な役割 |
|---|---|---|
IAM | ID・権限管理の枠組み全体 | 誰に何を許すかの設計・付与・棚卸し |
IDaaS | IAMをクラウドで提供する形態 | ID管理の基盤をサービスとして利用 |
SSO | IAMの認証を集約する機能 | 一度の認証で複数サービスを利用 |
MFA | IAMの認証を強化する方式 | 複数の要素による本人確認 |
PAM | IAMを特権IDに限定した仕組み | 管理者権限の申請・承認と操作記録 |
ITDR | IAMの外側で侵害後を担う仕組み | IDを狙う攻撃の検知と対応 |
IAMとIDaaSの違い
IAMは、誰にどこまでの権限を与えるかを決めて運用するという考え方と枠組みを指します。一方のIDaaS(Identity as a Service)は、その枠組みを実現する機能をクラウドサービスとして提供する形態です。IDaaSを導入しても、どの職務にどの権限を与えるかを決めるのは自社であり、設計と運用の責任は残ります。
IAMとITDRの違い
IAMが扱うのは、権限を設計し、付与し、棚卸しするという平時の管理です。これに対してITDR(Identity Threat Detection and Response)は、認証を突破された後にIDが不審な使われ方をしていないかを検知し、対応する仕組みです。権限を正しく設計しても侵害はゼロにならないため、平時の管理と侵害時の検知はどちらも必要になります。
関連記事:【ITDRとは】IAM・EDRでは防げないID脅威の検知と対応|MFA突破時代の新たな防御
IAMを導入・運用する4つのステップとつまずきやすい点
IAMの導入と運用は、下記の4つのステップで進めます。
ステップ | 目的 |
|---|---|
棚卸し | 現状のアカウントと権限を把握する |
ロール設計 | 職務に応じた権限付与の基準を決める |
権限の見直し | 人事や契約の変更を権限へ反映する |
定期レビュー | 使われていない権限を洗い出す |
棚卸し
アカウントはシステムごとに増えていくため、誰がどの権限を持っているかが一覧になっていない企業は少なくありません。下記の観点で情報を集め、一つの一覧にまとめます。
- どのシステムに、いくつのアカウントがあるか
- それぞれのアカウントが持つ権限の範囲
- 誰の承認で付与された権限か
- 最後に利用された日はいつか
ロール設計
アカウントごとに個別に権限を与えていると、担当者の判断による例外が積み重なり、誰がなぜその権限を持っているのかを説明できなくなります。そこで、職務ごとに必要な権限をまとめた「ロール」を定義し、個人ではなくロールに権限を付与する形に変えます。
権限の見直し
異動では、新しい部署の権限を追加する手続きは行われても、前の部署の権限を削除する手続きが抜けやすくなります。入社・異動・退職・委託契約の終了といった申請を起点に、権限の追加と削除をセットで行う手順を決めます。
定期レビュー
手順を決めても、障害対応などで一時的に付与した権限は、申請の記録に残らないまま有効になりがちです。そのため、半期に一度など期間を決めて、使われていない権限や不要になったアカウントが残っていないかを業務部門の責任者が確認し、不要な権限を削除します。
権限が残り続ける典型パターン
棚卸しとレビューの手順がないまま運用を続けると、下記のような形で権限が残り続けます。
- 退職者のアカウントが削除されず、SaaSに接続できる状態のまま残る
- 異動した従業員に前部署の権限が残り、新部署の権限が上乗せされる
- 委託先へ発行したアカウントが、契約終了後も有効なまま残る
- 管理用のIDを複数人で共有し、誰が操作したかを特定できない
権限設計では防ぎきれない正規IDの悪用への備え
認証も認可も正しく通ってしまう正規IDの悪用
攻撃者がフィッシングなどで従業員のIDとパスワードを窃取すると、正規の利用者としてログインするため、認証も認可も設計したとおりに通ってしまいます。IAMは、あらかじめ決めたルールに従って可否を判断する「静的な防御」であり、正規のIDによる操作は止められません。そのため、侵入された後の動きを捉える「動的な防御」を組み合わせる必要があります。
端末の挙動に残る権限昇格や横展開の痕跡を捉えるEDR
正規のIDでログインした攻撃者は、次に管理者権限の奪取や別の端末への横展開を試みます。これらの動きはID管理側の記録では正常な操作に見える一方、端末上では見慣れないプロセスの実行といった挙動として痕跡が残ります。EDR(Endpoint Detection and Response)は端末の挙動を常時記録し、権限昇格や横展開の兆候を検知します。
関連記事:今さら聞けない「EDR」とは?基本的な役割と導入後の運用課題をわかりやすく解説
アラートの見極めと対応を続ける運用の負荷
EDRを導入すると、権限昇格の試行や不審な通信といったアラートが日々届きます。しかし、その一つひとつが実際の攻撃かどうかを見極め、必要に応じて端末の隔離まで行うには、24時間対応できる体制と専門知識が必要です。このような検知後の運用を外部の専門チームが代行するのが、MDR(Managed Detection and Response)です。
関連記事:【MDRとは?】MSS、SOCとの違いや導入メリット、効果的な組み合わせなどを解説
まとめ:IAMは権限を決めて終わりではなく見直し続ける運用
IAMは、権限を一度設計すれば完成するものではなく、人事の変更や利用の実態に合わせて見直し続ける運用です。認証と認可を正しく設計しても正規のIDによる操作は通ってしまうため、端末の挙動を監視するEDRと組み合わせ、侵害の兆候に気づける状態をつくることが重要です。まずは自社にどのようなアカウントと権限が存在するかの棚卸しから始めてみてはいかがでしょうか。
NTTセキュリティ・ジャパン
について
NTTグループ内のセキュリティ専業会社として、長年培った豊富な知見とグローバルな脅威インテリジェンスを活かし、
お客様のセキュリティ課題に向き合います。信頼できるパートナーとして、
リスク予測から診断、防御、脅威の検知、インシデント対応、復旧まで一貫して支援します。

NTTグループの
信頼性世界規模のICTインフラ運用で培った知見と、多様な業界への支援実績

IT・OTを包括的に
支援ITシステムから工場・インフラ環境まで組織全体のセキュリティ強化を支援

エキスパート集団
高度な専門性を持つアナリストや経験豊富なコンサルタントがお客様のセキュリティ課題に対応
【ホワイトペーパー】
人材不足・複雑化する脅威にどう立ち向かう?
MDRアウトソーシングで乗り越えるセキュリティ運用の壁
ダウンロード