多要素認証(MFA)とは?重要性が増している理由
多要素認証の定義
多要素認証(MFA:Multi-Factor Authentication)とは、知識・所持・生体という異なる種類の要素を2つ以上組み合わせて本人を確認する仕組みです。1つの要素が漏えいしても、残りの要素がそろわなければ認証は成立しないため、パスワードを窃取されただけであれば不正なログインには至りません。
3つの認証要素
認証要素は、何によって本人を確かめるかで下記の3種類に分けられます。
- 知識情報:本人だけが知っているパスワードや暗証番号
- 所持情報:本人だけが持っているスマートフォンやICカード
- 生体情報:本人に固有の指紋や顔などの身体的特徴
異なる種類の要素を重ねるほど、攻撃者は別々の手段を同時にそろえる必要があります。
過去最多を更新したフィッシング報告件数
フィッシング対策協議会に寄せられたフィッシング報告件数は、2025年に約245万件となり、2020年の約22万件から5年で10倍以上に増えました。認証情報を狙うフィッシングがこれだけ広く報告されている状況では、パスワードだけの認証では十分な対策が難しくなっています。
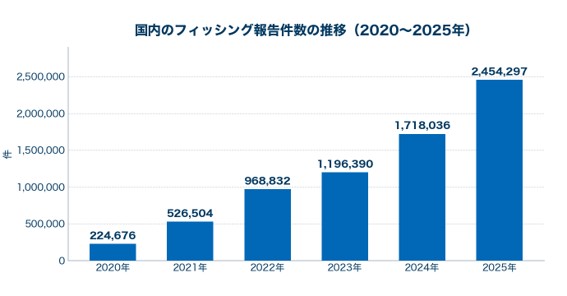
出典:フィッシング対策協議会「フィッシングレポート2026」ほか、各年版に記載の年間報告件数を基に作成
https://www.antiphishing.jp/report/phishing_report_2026.pdf
境界防御からID中心の対策へ移る流れ
業務システムが社内にあった頃は、社内ネットワークの内側からのアクセスかどうかで正当性を判断できました。しかし現在は、社外の端末からクラウドサービスへ直接接続するため、ネットワークの境界では判断できません。そのため、誰がアクセスしているのかを確かめる認証が、対策の中心になります。
二要素認証・二段階認証・シングルサインオンとの違い
多要素認証との関係を下記に整理します。
用語 | 多要素認証との関係 |
|---|---|
二要素認証 | 要素の数を2つに限定した多要素認証 |
二段階認証 | 2回に分けて確認するが、要素の種類は問わない |
シングルサインオン | 一度の認証で複数サービスを利用できる仕組み |
IAM・IDaaS | 認証を含むID管理全体の枠組みと提供形態 |
二要素認証との違い
二要素認証は、パスワードとスマートフォンの認証アプリのように、異なる2つの要素で本人を確認する方式です。多要素認証は要素が2つ以上という意味なので、二要素認証はその一種にあたります。そのため、どちらを導入するかという形で選び分けるものではありません。
二段階認証との違い
二段階認証は、確認を2回に分けて行うことを指す言葉で、そこで何の要素を使うかは問いません。例えば、パスワード入力後に「秘密の質問」へ答える運用は二段階ではありますが、知識情報を2回使っているため、多要素認証には当たりません。この場合、知識情報をまとめて窃取されると、2つの段階を続けて突破されます。
シングルサインオンとの役割分担
シングルサインオン(SSO:Single Sign-On)は、一度の認証で複数のサービスを利用できるようにする仕組みで、本人確認そのものを強くするものではありません。集約した1つのIDが乗っ取られると、連携するすべてのサービスへアクセスされるため、集約する側の認証にこそ多要素認証が必要です。
IAM・IDaaSにおける位置づけ
IAM(Identity and Access Management)は、誰にどのシステムのどこまでの操作を許すかを決める枠組みです。多要素認証は、その中で「誰であるか」を確かめる認証の部分を担います。IAMをクラウドサービスとして提供するIDaaS(Identity as a Service)でも、多要素認証は標準の機能です。
関連記事:【IAMとは】認証と認可の違いと権限運用を回す4つのステップ
多要素認証の主な方式とフィッシング耐性の違い
多要素認証の方式は、コードを手で入力するものと、端末内の鍵で自動的に応答するものに分かれます。主な方式は下記のとおりです。
方式 | フィッシング耐性 | 主な弱点 |
|---|---|---|
SMS・メールのワンタイムパスワード | 低い | 偽サイトへの入力とSIMスワップ |
認証アプリのコード入力 | 低い | 偽サイトへの入力 |
認証アプリのプッシュ通知 | 限定的 | 誤承認を誘う通知の連打 |
ハードウェアトークン・パスキー | 高い | 紛失時や機種変更時の再登録 |
SMS・メールで受け取るワンタイムパスワード
登録した電話番号やメールアドレスへ数字のコードが届く方式で、専用のアプリや機器が不要なため導入しやすい点が特徴です。しかし、コードを画面に手で入力する運用である以上、偽サイトに入力させられればそのまま攻撃者へ渡ります。
認証アプリのコード入力とプッシュ通知による承認
認証アプリには、一定時間ごとに変わるコードを表示してそれを入力する方式と、ログイン試行を通知して承認ボタンで応じる方式があります。電話番号に依存しない点はSMSより優れている一方、正しい相手かどうかの判断は利用者に委ねられます。
ハードウェアトークンや生体情報を用いる認証
ハードウェアトークンは、USB端子やNFCで接続する専用の機器を所持情報として使い、機器の中に保存した鍵で認証を行います。生体情報は指紋や顔で本人を確認する要素で、端末内の鍵を取り出すための本人確認として組み合わせて使われます。
フィッシング耐性の線引き
フィッシング耐性を左右する大きな要因の一つは、認証に使う情報を利用者が手で入力するかどうかです。手で入力したコードは、どのサイトへ入力したかと結びついていないため、偽サイトが受け取って正規サイトへ中継できます。一方、パスキーやFIDO2に準拠したセキュリティキーは、接続先のドメインを照合して端末内の鍵で応答するため、偽サイトでは認証が成立しません。
方式の選び方
乗っ取られたときの影響の大きさを基準に、下記のように優先順位をつけて方式を選びます。
- 管理者権限や機密データを扱うアカウント:パスキーなどフィッシング耐性のある方式を優先
- 社外から利用する業務システム:認証アプリを基本とし、SMSは代替手段に限定
- 影響範囲の限られる社内利用:利用者の端末環境と運用負荷を踏まえて選択
国内でも証券会社等でパスキーによる認証の必須化が進められており、影響の大きいアカウントから順に移行することが現実的な進め方です。
多要素認証が突破される手口と運用の落とし穴
多要素認証を突破する手口は、認証の仕組みそのものを破るのではなく、利用者の操作や方式の弱点を利用します。主な手口は下記のとおりです。
手口 | 突破される仕組み |
|---|---|
MFA疲労攻撃 | 利用者自身に承認させる |
中間者型フィッシング | 入力されたコードを正規サイトへ中継する |
SIMスワップ | 電話番号ごとSMSを受け取る |
セッションクッキーの窃取 | 認証を終えた状態を再利用する |
MFA疲労攻撃
攻撃者が窃取済みのIDとパスワードでログインを繰り返すと、利用者のスマートフォンには承認を求める通知が何度も届きます。深夜や業務中に通知が続くと、利用者は誤操作や通知を止めるための判断で承認してしまい、攻撃者のログインが成立します。
中間者型フィッシング
偽サイトが利用者と正規サイトの間に立ち、入力されたIDとパスワード、ワンタイムパスワードをその場で転送します。利用者から見ると正規のログイン画面と同じように手続きが進むため、突破されたことに気づけません。国内でも、電話で指示しながらワンタイムパスワードを入力させ、不正送金する手口が報告されています。
SIMスワップ
SIMスワップは、攻撃者が本人になりすまして携帯電話会社へ回線の切り替えを申請し、電話番号を自分のSIM(Subscriber Identity Module)カードへ移す手口です。番号が移った時点でSMSのコードは攻撃者の端末へ届くため、利用者側の端末が無事でも認証を突破されてしまいます。
セッションクッキーの窃取
ログインに成功すると、ブラウザには認証済みであることを示すクッキーが保存され、次回以降は認証を省略できます。このクッキーをマルウェアや偽サイト経由で窃取されると、攻撃者はパスワードも多要素認証も通らずにログイン済みの状態を再現できます。
多要素認証が突破されやすい運用パターン
下記のような運用は、多要素認証を導入していても突破の余地が残ります。
- SMS認証への依存:私物のスマートフォンへのSMS認証だけで運用
- 承認操作の設定不足:番号照合を有効にしていないプッシュ通知
- 適用範囲の抜け:一部の業務システムだけに設定し、旧来のプロトコルや例外設定が残存
- 高権限アカウントの放置:役員や情報システム管理者も一般社員と同じ方式のまま
- 社外アカウントの除外:委託先や協力会社へ発行したアカウントが対象外
攻撃者は多要素認証が設定されていない経路を探すため、どのアカウントにどの方式を適用しているかを一覧で確認する必要があります。
突破の兆候に気づくための認証ログの監視
正規の認証として記録されてしまう不正なサインイン
認証を突破された後のアクセスは、正しい認証情報を使っているため、ログには成功したサインインとして記録されます。失敗の記録が並ぶ総当たり攻撃と異なり、1件のログを見ただけでは正規の利用者か攻撃者かを判別できません。
場所・時間帯・端末の変化から異常を捉える監視
単発では判断できないサインインも、普段の利用状況と突き合わせれば異常として判別できます。下記のような変化が兆候になります。
- 場所の変化:短時間のうちに国内と海外の両方から成功しているサインイン
- 時間帯の変化:普段は業務のない深夜や休日のサインイン
- 端末の変化:登録されていない端末やブラウザからの接続
- 認証設定の変化:本人が知らないうちに追加された多要素認証の登録デバイス
これらは認証ログだけでは判断がつかないこともあり、端末やネットワークの記録と突き合わせて初めて異常と分かります。
検知した後の切り分けと対応まで含めた運用体制
このように兆候を捉えても、出張中の正規利用者なのか攻撃者なのかを切り分けるには、本人や所属部門への確認が必要になります。攻撃と判断すれば、セッションの無効化やパスワードの再設定を短時間で行う必要があり、夜間や休日にも動ける体制が求められます。このような検知した後の切り分けと対応を代行するのが、MDR(Managed Detection and Response)です。
関連記事:【MDRとは?】MSS、SOCとの違いや導入メリット、効果的な組み合わせなどを解説
まとめ:多要素認証は方式の選択と監視まで含めた対策
多要素認証は有効な対策ですが、方式によってフィッシングへの耐性に違いがあります。手で入力するコードを使う方式は偽サイトに中継されるため、重要度の高いアカウントからフィッシング耐性のある方式へ移し、認証ログの変化を監視することが重要です。まずは自社のどのアカウントにどの方式を適用しているかを確認してみてはいかがでしょうか。
NTTセキュリティ・ジャパン
について
NTTグループ内のセキュリティ専業会社として、長年培った豊富な知見とグローバルな脅威インテリジェンスを活かし、
お客様のセキュリティ課題に向き合います。信頼できるパートナーとして、
リスク予測から診断、防御、脅威の検知、インシデント対応、復旧まで一貫して支援します。

NTTグループの
信頼性世界規模のICTインフラ運用で培った知見と、多様な業界への支援実績

IT・OTを包括的に
支援ITシステムから工場・インフラ環境まで組織全体のセキュリティ強化を支援

エキスパート集団
高度な専門性を持つアナリストや経験豊富なコンサルタントがお客様のセキュリティ課題に対応
【ホワイトペーパー】
人材不足・複雑化する脅威にどう立ち向かう?
MDRアウトソーシングで乗り越えるセキュリティ運用の壁
ダウンロード