個人情報漏洩で報告が義務となる場面と期限
報告対象となる4つの類型
個人データの漏洩が下記の4つの類型のいずれかに当たると、原則として「個人情報保護委員会への報告」と「本人への通知」という2つの義務が生じます。いずれの類型も、漏洩が確定した場合だけでなく、漏洩のおそれがある段階も含まれます。報告先は原則として個人情報保護委員会で、報告を受ける権限が事業所管大臣に委任されている分野では委任先の省庁へ報告し、期限は同じです。
類型 | 該当する例 |
|---|---|
要配慮個人情報が含まれる | 従業員の健康診断の結果を含む個人データの漏洩 |
財産的被害が生じるおそれがある | ECサイトからのクレジットカード番号の漏洩 |
不正の目的をもって行われたおそれがある | 不正アクセスによる個人データの窃取 |
本人の数が1,000人を超える | 設定ミスで1,000人超の個人データが閲覧可能に |
関連記事:【情報漏洩とは】原因の6割を占める外部からの攻撃と優先すべき対策
報告の6割を占める要配慮個人情報の漏洩
令和7年度に個人情報保護委員会が処理した報告17,139件のうち、要配慮個人情報を含むものが61.9%を占め、本人の数が1,000人を超えるものは5.2%でした。要配慮個人情報には人数の条件がないため、病院や薬局での書類の誤交付のように、1人分の漏洩でも報告が必要になります。
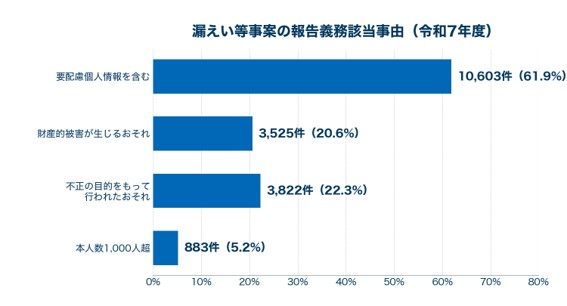
出典:個人情報保護委員会「令和7年度 年次報告」(令和8年7月)付表「個人データ及び保有個人情報の漏えい等事案の状況」を基に作成
https://www.ppc.go.jp/files/pdf/080707_annual_report.pdf
発覚から3〜5日以内の速報と原則30日以内の確報
個人情報保護委員会への速報と確報の期限は、「発覚日」から数え始めます。どの時点を発覚日とするかは個別の事案ごとに判断されるものの、考え方は下記のとおりです。
- 発覚日とする時点: いずれかの部署で、従業者の一人が報告対象となる事態(おそれを含む)を知った時点
- 発覚日に当たらない時点: 経営層や個人情報保護の責任者に伝わった日、漏洩が確定した日
- 不正な持ち出しの場合: 持ち出した本人を除いて判断
そのため、社内で報告が上がるまでの時間も期限に含まれます。それぞれの期限は下記のとおりです。
報告 | 期限 |
|---|---|
速報 | 発覚日から概ね3〜5日以内(目安) |
確報 | 発覚日から30日以内(土日・祝日を含む) |
確報(不正の目的をもって行われたおそれ) | 発覚日から60日以内(土日・祝日を含む) |
令和8年改正による個人情報漏洩の報告の変更点
個人情報漏洩の報告制度には、すでに運用されている仕組みと、令和8年7月に公布された改正個人情報保護法の施行後に適用される仕組みがあります。
変更の内容 | 現在の状況 |
|---|---|
サイバー攻撃の被害報告の共通様式 | 利用できる |
本人への通知の緩和 | 施行前(公布から2年以内に施行予定) |
速報と確報の合理化 | 施行前(公布から2年以内に施行予定) |
サイバー攻撃の被害報告に使える共通様式
ランサムウェアなどのサイバー攻撃による漏洩では、個人情報保護委員会への報告に、関係省庁の申合せに基づく共通様式を使うこともできます。令和8年10月1日以降は、ランサムウェア事案に加えて、その他のサイバー攻撃等事案でも使えるようになりました。さらに改正法の概要資料では、共通様式で報告する場合の窓口を、国家サイバー統括室のもとで一元化する方向で調整を進めるとされています。
令和8年改正で緩和される本人への通知
令和8年の改正法では、本人の権利利益の保護に欠けるおそれが少ない場合に本人への通知の義務を緩和し、代わりの措置による対応を認めるとされています。想定されているのは、サービス利用者の社内IDのように、それ単体ではおよそ意味を持たない情報だけが漏洩した場合などで、具体的な範囲は委員会規則などで定める想定です。
令和8年改正で合理化される速報と確報
令和8年の改正法では、報告の体制や手順について、認定個人情報保護団体などの第三者の確認を受けることなどを前提に、一定の範囲で速報を免除できるようにする方向です。また、本人が1名の誤交付・誤送付のようなケースでは確報を一定期間ごとに取りまとめて行うことを認め、違法な第三者提供は新たに報告の対象に加えるとされています。
漏洩の発覚から報告・本人への通知までの流れ
被害の拡大防止と事実の確認
漏洩やそのおそれに気づいたら、社内の責任者へ直ちに報告し、不正アクセスであれば端末のネットワークからの切り離しやアカウントの停止など、被害が広がらないための措置をとります。そのうえで、事実関係の調査と原因の究明、影響範囲の特定を進め、報告と本人への通知の判断材料をそろえます。
関連記事:【実践ガイド】インシデント対応とは?サイバー攻撃の被害を最小化する方法
報告対象かどうかの判断と速報
個人情報保護委員会への速報は、事態が4つの類型のいずれかに当たるかを社内で判断したうえで、原則として委員会のホームページの報告フォームから行います。報告する事項は下記の9項目ですが、速報では、報告をしようとする時点で把握している内容を報告すれば足りるとされています。
- 概要(発生日、発覚日、事実経過など)
- 漏洩した、またはそのおそれがある個人データの項目
- その個人データに係る本人の数
- 原因
- 二次被害またはそのおそれの有無と内容
- 本人への対応の実施状況
- 公表の実施状況
- 再発防止のための措置
- その他参考となる事項
確報と本人への通知
個人情報保護委員会への確報では9項目のすべてを報告し、期限までに判明しない事項がある場合は、合理的な努力を尽くしたうえで把握している内容を報告して、判明し次第追完します。本人への通知は委員会への報告とは別の義務で、事態の状況に応じて速やかに行います。通知する時点は、把握している事態の内容や、通知によって本人の権利利益が守られる見込みなどを踏まえ、個別の事案ごとに判断します。
不正アクセスによる漏洩で速報が難しくなる理由
確証がなくても報告の対象になる漏洩のおそれ
漏洩が疑われるものの確証がない段階も「おそれ」として報告の対象になるため、不正アクセスでは、何が漏れたのか分からないうちから速報の期限が進み始めることがあります。ガイドラインでは、サイバー攻撃で漏洩のおそれに当たり得る例として、下記が挙げられています。
- サーバーや端末で、外部からの不正アクセスによりデータが窃取された痕跡
- 情報を窃取する動きが判明しているマルウェアへの感染
- マルウェアに不正な指令を送るサーバーとして知られる宛先への通信
- 入力された情報を窃取するようなWebページの改ざん
- セキュリティ・サービス・プロバイダなどの第三者からの、一定の根拠に基づく連絡
侵入経路と被害範囲の特定にかかる時間
不正アクセスでは、攻撃者が最初に侵入した機器から社内のサーバーへ範囲を広げている場合があり、どの機器を経由してどのデータに触れたのかを、複数の機器の記録を突き合わせて調べる「フォレンジック調査」が必要になります。そのため、侵入経路と被害範囲の特定には時間がかかりやすく、確報の期限までに本人の数や原因を確定できない場合もあります。
関連記事:【デジタルフォレンジックとは】サイバー攻撃・内部不正での重要性と調査の流れをわかりやすく解説
調査の手がかりとなるログの不足
侵入時点までさかのぼるログが残っていないと、どのデータにアクセスされたのかを絞り込めず、人数を確定できない場合は、漏洩した可能性のある本人を含めた最大の人数で報告することになります。その結果、本人への通知や問い合わせへの対応の範囲も広がりやすくなります。
自社の状況から見る報告への備えと外部の支援
報告に向けて優先して備えることは、自社の状況によって下記のように異なります。
自社の状況 | 優先して備えること |
|---|---|
個人情報を扱うWebサービスを公開 | Webサーバーの記録と改ざんの監視 |
要配慮個人情報を扱っている | 報告対象かどうかの判断基準の整理 |
個人データの取扱いを委託 | 委託先から通知を受ける手順の取り決め |
夜間・休日の監視担当者がいない | 休日を含めた検知と初動の体制 |
個人情報を扱うWebサービスを公開している場合
会員サイトやECサイトでは、入力ページの改ざんでクレジットカード番号などが窃取されると、下記の2つの類型に同時に当たる場合があります。
- 財産的被害が生じるおそれ: クレジットカード番号など、不正に使われると金銭の被害につながる情報の漏洩
- 不正の目的をもって行われたおそれ: 第三者による入力ページの改ざんと情報の窃取
Webサーバーへのアクセスやファイルの変更を記録・監視し、改ざんに気づいた時点で、どの期間に入力された情報が対象になるのかを調べられるようにしておくことが重要です。
要配慮個人情報を扱っている場合
病歴や健康診断の結果などを扱う部署では、書類の誤送付や記録媒体の紛失のような事故でも報告の対象になり得るため、現場の担当者が迷わず報告を上げられる判断基準を先に決めておくことが重要です。どの情報が要配慮個人情報に当たるのかを業務ごとに一覧にしておくと、責任者に伝わるまでの時間を短くしやすくなります。
個人データの取扱いを委託している場合
個人データの取扱いを委託している場合、報告対象の漏洩が起きると、原則として委託元と委託先の双方が報告の義務を負います。ただし、委託先が委託元へ通知すれば委託先の報告義務は免除されるため、通知の手順と期限を委託先と取り決めておくことが重要です。
夜間・休日の監視を担う担当者がいない場合
夜間・休日に監視の担当者がいないと、侵入に気づくのが翌営業日以降になり、その間に攻撃者が範囲を広げて、調べるべき機器やデータが増える場合があります。また、確報の期限は休日も含めて進むため、休日の初動が遅れるほど、期限までに調査に使える日数が少なくなります。
侵入の検知から調査・対応までを支えるMDRサービス
このような夜間・休日の監視や、侵入経路と被害範囲の調査を自社で担いきれない場合の解決策が、MDR(Managed Detection and Response)サービスです。第三者からの一定の根拠に基づく連絡も漏洩のおそれに当たり得るため、外部の監視による通知は、自社が報告の要否を判断する材料の一つになります。NTTセキュリティ・ジャパンのMDRサービスでは、下記のように監視から対応までをSOC(Security Operation Center)が代行します。
運用の課題 | 自社で担う場合 | MDRサービスに任せる場合 |
|---|---|---|
夜間・休日の監視 | 交代制の体制を自社で編成 | 24時間365日の分析 |
検知後の封じ込め | 担当者が判断して隔離・遮断 | 隔離・遮断までSOCが実施 |
記録の突き合わせ | 複数の機器のログを担当者が分析 | ネットワーク機器・クラウドのログも集約して分析 |
被害範囲の調査 | 自社で保存したログの範囲で調査 | 400日間のログ長期保存(標準) |
関連記事:【MDRとは?】MSS、SOCとの違いや導入メリット、効果的な組み合わせなどを解説
まとめ:期限内の報告には、侵入に気づき調べる体制が要る
個人情報漏洩の報告義務は漏洩のおそれの段階から対象になり、個人情報保護委員会への速報・確報の期限は、従業者の一人がその事態を知った時点から数え始めます。不正アクセスでは被害範囲の調査に時間がかかりやすいため、侵入に気づき、ログをもとに調べられる体制を、MDRサービスのような外部の支援も含めて検討してみてはいかがでしょうか。
NTTセキュリティ・ジャパン
について
NTTグループ内のセキュリティ専業会社として、長年培った豊富な知見とグローバルな脅威インテリジェンスを活かし、
お客様のセキュリティ課題に向き合います。信頼できるパートナーとして、
リスク予測から診断、防御、脅威の検知、インシデント対応、復旧まで一貫して支援します。

NTTグループの
信頼性世界規模のICTインフラ運用で培った知見と、多様な業界への支援実績

IT・OTを包括的に
支援ITシステムから工場・インフラ環境まで組織全体のセキュリティ強化を支援

エキスパート集団
高度な専門性を持つアナリストや経験豊富なコンサルタントがお客様のセキュリティ課題に対応
【ホワイトペーパー】
人材不足・複雑化する脅威にどう立ち向かう?
MDRアウトソーシングで乗り越えるセキュリティ運用の壁
ダウンロード