不正アクセスとは?企業が受けている被害の実態
不正アクセスの定義と不正アクセス禁止法
不正アクセスとは、ID・パスワードなどによる利用制限を不正に突破し、ネットワークを通じて、本来は利用権限のないシステムを利用する行為です。不正アクセス行為の禁止等に関する法律(不正アクセス禁止法)では、不正アクセス行為を大きく下記の2つに分けて定めています。
- 他人のID・パスワードの入力:盗まれた、または推測されたID・パスワードによるログイン
- 制限を免れる情報や指令の入力:脆弱性や設定の不備を突いた、ID・パスワードを使わない侵入
不正アクセスが原因で公表された情報漏洩一覧
東京商工リサーチの集計では、2026年に上場企業とその子会社が公表した1,000万件以上の情報漏洩は10月末時点の速報値で10件あり、そのうち9件は不正アクセスによるものです。この9件を漏洩の規模が大きい順にまとめると、下記のとおりです。
企業(当事者) | 業種 | 発生・開示 | 漏洩の規模(可能性を含む) |
|---|---|---|---|
SGホールディングス(佐川急便) | 運輸 | 9月 | 5,323万件 |
ユミルリンク | 情報・通信 | 10月 | 5,162万件 |
良品計画 | 小売 | 10月 | 2,726万件 |
BASE(Eストアー) | 情報・通信 | 8月 | 2,335万件 |
ソースネクスト | 情報・通信 | 10月 | 2,251万件 |
アドベンチャー | サービス | 10月 | 1,464万件 |
KDDI | 情報・通信 | 7月 | 1,223万件 |
カプコン | 情報・通信 | 10月 | 1,177万件 |
物語コーポレーション | サービス | 10月 | 1,078万件 |
出典:東京商工リサーチ TSRデータインサイト「上場企業「個人情報漏えい」、過去最悪を更新 ~ 1-10月速報値、約3億5,000件分が漏えい ~」(2026年11月9日)を基に作成
https://www.tsr-net.co.jp/data/detail/1203409_1527.html
関連記事:【情報漏洩とは】原因の6割を占める外部からの攻撃と優先すべき対策
検挙事件の3割が悪用された社員・会員用サイト
令和7年に検挙された、他人のID・パスワードを使った不正アクセス399件を悪用されたサービス別に見ると、「社員・会員用等の専用サイト」が122件(30.6%)で最も多くなっています。個人向けのコミュニティサイトやインターネットショッピングだけでなく、企業が社員や会員に提供するログイン画面も、他人のID・パスワードで入られる対象になっています。
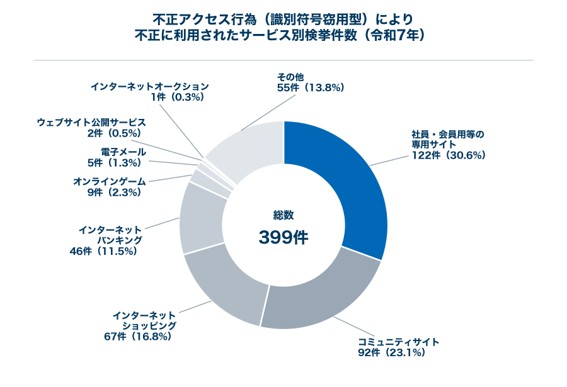
出典:警察庁・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(令和8年3月12日)を基に作成
https://www.npa.go.jp/bureau/cyber/pdf/R080312_access.pdf
不正アクセスの主な手口と企業の侵入口
フィッシングやパスワードの使い回しで盗まれるID・パスワード
ID・パスワードは、本物のログイン画面を装ったフィッシングサイトへの入力や、推測されやすいパスワードの設定によって攻撃者の手に渡ります。また、複数のサービスで同じパスワードを使い回していると、他社のサービスから漏洩したID・パスワードで、自社のシステムにもログインされる場合があります。
VPN機器やWebサイトの脆弱性を突く侵入
VPN機器やWebサイトは社外からの接続を受け付けるため、脆弱性が修正されないまま残っていると、ID・パスワードを持たない攻撃者にも突破される場合があります。特にVPN機器は社内ネットワークへの入口となるため、侵入を許すと社内のサーバーや端末にまで被害が広がりやすくなります。
関連記事:【VPNの脆弱性】情報漏洩の侵入口になる理由とパッチで防げない攻撃
退職者や委託先に残されたID・パスワード
退職した従業員や契約を終えた委託先のIDが削除されずに残っていると、そのID・パスワードを知る人物が社内のシステムにログインできる状態が続きます。特に複数人で共用しているIDは、パスワードを変更しない限り、業務から離れた人も同じIDでログインできてしまいます。
不正アクセスを防ぐための基本の対策
多要素認証の導入とパスワードの管理
盗まれたID・パスワードによるログインへの基本の備えは、推測されにくいパスワードをサービスごとに使い分けることと、多要素認証の導入です。ただし、ワンタイムパスワードのような方式は偽サイトに入力させられると突破される場合があるため、パスキーのようにフィッシングに耐性のある方式も検討することが重要です。
関連記事:【多要素認証(MFA)とは】導入しても突破されるのはなぜ?手口と方式の選び方
修正プログラムの適用と脆弱性の管理
脆弱性を突く侵入には、機器やソフトウェアの脆弱性情報を集め、修正プログラムを適用することが基本的な対策です。ただし、機器の数が多いと適用漏れが起きやすいため、社外に公開している機器を一覧にし、どれを優先して対応すべきかを決めて継続的に管理することが重要です。
関連記事:【脆弱性管理とは】脆弱性診断・ASMとの違いと「見つけた後」の運用サイクル
不要なアカウントの削除と権限の見直し
退職や異動、委託契約の終了でシステムを使わなくなった人のIDは、速やかに削除するか、パスワードを変更します。あわせて、各IDに必要以上の権限が付いていないかを定期的に見直しておくと、IDが悪用された場合でも被害の範囲を抑えやすくなります。
不正アクセスに気づきにくい理由
ウイルス対策ソフトやファイアウォールを通り抜けるログイン
ウイルス対策ソフトが止めるのは「不正なプログラム」、ファイアウォールが止めるのは「許可されていない通信」であり、正しいID・パスワードによるログインは正規の利用者として通過します。令和7年に検挙された不正アクセスの90%以上は他人のID・パスワードを入力する手口で、「侵入を防ぐ対策」だけでは、多くの侵入が正規のログインに紛れて見過ごされる可能性があります。
端末・サーバー・クラウドに分かれたログインの記録
ログインの記録は、端末、サーバー、クラウドサービスなど機器やサービスごとに別々に残るため、1つの記録だけを見ても不審な点に気づきにくくなります。深夜に海外からクラウドのメールへログインし、続けて社内のサーバーへ接続するといった動きは、複数の記録を突き合わせて初めて不審だと判断できます。
攻撃者による痕跡の削除とログの不足
情報処理推進機構(IPA)への不正アクセスの届出では、原因を「原因不明」とするものが依然として多く、攻撃者による痕跡の削除や、特定に必要なログが適切に取得できていなかったことなどが推測されています。侵入に気づくのが遅れるほど、ログが保存期間を過ぎて消えるなど、どこから入られ、何に触れられたのかを後から調べられなくなる場合があります。
自社の状況から見る備えと監視の任せ方
侵入に気づくために優先して備えることは、自社の状況によって下記のように異なります。
自社の状況 | 優先して備えること |
|---|---|
会員向けのWebサービスを運営 | 大量のログイン試行の検知と遮断 |
クラウドのメールや業務アプリを全社で利用 | ふだんと異なるログインの検知 |
グループ会社や拠点ごとにシステムを管理 | 機器・アカウントの洗い出しと記録の集約 |
ログインの記録を確認する担当者がいない | 記録を確認する体制の確保 |
会員向けのWebサービスを運営している場合
会員向けのWebサービスは、他社から漏洩したID・パスワードを使って大量にログインを試す攻撃を受けやすく、会員のアカウントが乗っ取られると、ポイントや登録情報の不正利用につながる場合があります。そのため、短時間に大量のログイン試行が起きたときに警告や遮断を行う機能を導入し、不審なログインを早く検知できるようにしておくことが重要です。
クラウドのメールや業務アプリを全社で使っている場合
クラウドのメールや業務アプリは社外のどこからでもログインできるため、ID・パスワードが盗まれると、Microsoft 365などのアカウントを乗っ取られ、取引先へ不正なメールを送られる場合があります。そのため、クラウドサービスのログインの記録を取得し、利用する場所や時間帯がふだんと異なるログインに気づける仕組みを整えておくことが重要です。
グループ会社や拠点ごとにシステムを管理している場合
グループ会社や拠点ごとにシステムを管理していると、本社が把握していない機器やアカウントが残りやすく、そこが侵入口になる場合があります。まずはグループ全体で社外に公開している機器とアカウントを洗い出し、ログインの記録を1か所に集めて確認できる体制を検討することが重要です。
ログインの記録を確認する担当者がいない場合
ログインの記録を取得していても、確認する担当者がいなければ、不審なログインに気づくのは被害が顕在化してからになりがちです。特に夜間・休日に侵入された場合、翌営業日まで誰も記録を見ないあいだに、攻撃者が社内のほかのシステムへ範囲を広げる可能性があります。
不審なログインの検知から侵入後の対応までを担うMDRサービス
このようなログインの記録の確認や、侵入された後の封じ込めを自社で担いきれない場合の解決策が、MDR(Managed Detection and Response)サービスです。NTTセキュリティ・ジャパンのMDRサービスでは、下記のように監視から対応までをSOC(Security Operation Center)が代行します。
運用の課題 | 自社で担う場合 | MDRサービスに任せる場合 |
|---|---|---|
分かれた記録の確認 | 機器・サービスごとに担当者が確認 | クラウド・ネットワーク機器のログも集約して分析 |
夜間・休日の監視 | 交代制の体制を自社で編成 | 24時間365日の分析 |
侵入後の封じ込め | 担当者が判断して隔離・遮断 | 隔離・遮断までSOCが実施 |
さかのぼった調査 | 自社で保存したログの範囲で調査 | 400日間のログ長期保存(標準) |
関連記事:【MDRとは?】MSS、SOCとの違いや導入メリット、効果的な組み合わせなどを解説
まとめ:盗まれたID・パスワードでの侵入を前提に、気づく備えを整える
不正アクセスの多くは盗まれたID・パスワードによるログインで起きるため、多要素認証や脆弱性の管理といった「侵入を防ぐ対策」だけでは、入られたことに気づけない場合があります。「侵入を防ぐ対策」に加えて、ログインの記録を集めて確認する「侵入に気づく備え」を、MDRサービスのような外部の支援も含めて整えていきましょう。
NTTセキュリティ・ジャパン
について
NTTグループ内のセキュリティ専業会社として、長年培った豊富な知見とグローバルな脅威インテリジェンスを活かし、
お客様のセキュリティ課題に向き合います。信頼できるパートナーとして、
リスク予測から診断、防御、脅威の検知、インシデント対応、復旧まで一貫して支援します。

NTTグループの
信頼性世界規模のICTインフラ運用で培った知見と、多様な業界への支援実績

IT・OTを包括的に
支援ITシステムから工場・インフラ環境まで組織全体のセキュリティ強化を支援

エキスパート集団
高度な専門性を持つアナリストや経験豊富なコンサルタントがお客様のセキュリティ課題に対応
【ホワイトペーパー】
人材不足・複雑化する脅威にどう立ち向かう?
MDRアウトソーシングで乗り越えるセキュリティ運用の壁
ダウンロード