
Products & Services
自動車産業サイバーセキュリティガイドライン対策パック
ガイドライン対応から始める、自動車業界のセキュリティ強化

「自動車産業サイバーセキュリティガイドライン」Lv1・Lv2の達成に向けて、現状診断からルール整備・教育・技術的対策まで、貴社の状況に合わせた支援をワンストップでご提案します。
自動車産業サイバーセキュリティガイドラインとは
日本自動車工業会(JAMA)と日本自動車部品工業会(JAPIA)が策定した、自動車業界全体のサイバーセキュリティ対策を強化するための指針です。
近年、自動車の開発・製造現場やサプライチェーンを狙ったサイバー攻撃が増加していることを背景に、自動車メーカーから部品サプライヤーまで共通のセキュリティ基準を示しています。組織管理、リスク管理、システム保護、インシデント対応などの対策項目を段階的に整理し、企業規模を問わず継続的なセキュリティレベル向上を支援することで、安全で信頼性の高い自動車産業の実現を目指しています。
自動車産業は
「100年に一度の大変革期」
コネクテッド化・電動化の進展に伴い、企業の情報システム(IT)、工場などのOTシステム、さらには車載システムまで、サイバー攻撃の対象が広がっています。サイバーセキュリティの強化は、自動車メーカーだけでなくサプライチェーン全体で取り組むべき重要な課題となっています。
コネクテッド化の
進展車両の通信機能が拡大し、車両本体やその先のクラウド基盤までが攻撃対象領域(アタックサーフェス)となっています。
IT・OTの
融合工場の生産設備(OT)と情報システム(IT)の接続が進み、片方の脆弱性がもう一方に波及するリスクが高まっています。
サプライチェーン
全体への攻撃自社だけでなく取引先を経由した攻撃も増加。業界全体でセキュリティレベルを底上げする必要性が高まっています。
自動車産業におけるサイバーセキュリティの全体図(イメージ)

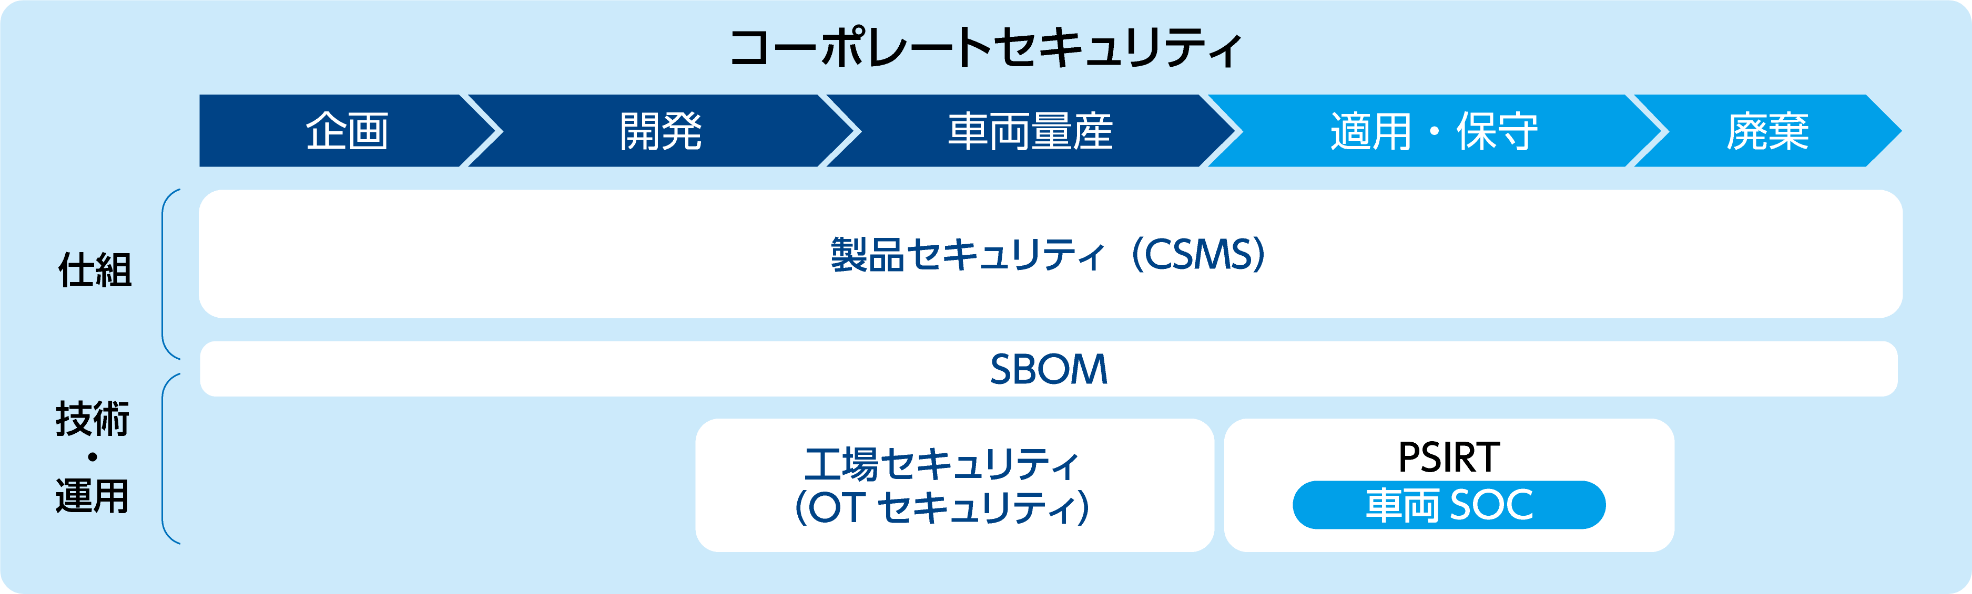
コーポレートセキュリティ
「自動車産業サイバーセキュリティガイドライン」に基づき、会社としてのセキュリティを担保
製品セキュリティ(CSMS)
企画・開発・車両量産・運用保守・廃棄まで全てのプロセスでセキュリティを担保
SBOM(Software Bill of Materials)
製品に含まれるソフトウェア部品を管理し、脆弱性対応に活用
工場セキュリティ(OT)
生産現場(工場)などのOTシステムにおけるセキュリティを担保
PSIRT
インシデント発生時の調査・解決を担うPSIRT(製品セキュリティインシデント対応チーム)を構築
車両SOC
コネクテッドカーへのサイバー攻撃を素早く検知しPSIRTと連携して対応
ガイドラインへの対応、具体的に何をすればいいの?
日本自動車工業会(JAMA)と日本自動車部品工業会(JAPIA)の自動車産業サイバーセキュリティガイドラインでは、企業のサイバーセキュリティ対策の実施状況について、チェックシート(153項目)で自己評価ができます。
出典:日本自動車工業会(JAMA)自動車産業サイバーセキュリティガイドライン
チェックシートのレベル1、
レベル2の達成を目指す
自動車産業のサプライチェーンに関わる全ての企業は、規模にかかわらず、
チェックシートのレベル1(最低限実装すべき項目)、レベル2(標準的に目指すべき項目)を達成することが求められています。
レベル1★
業界として最低限実装すべき水準
レベル2★★
業界標準として目指すべき水準
レベル3★★★
業界が将来的に目指す到達点
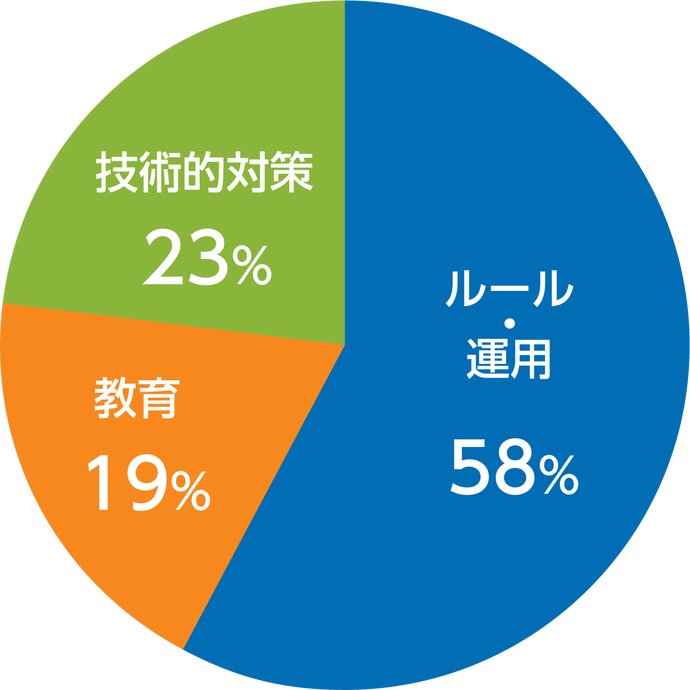
NTTセキュリティ・ジャパンの調査による分類では、レベル1とレベル2の項目のうち、
- 「ルール・運用」に関わる項目が58%
- 「教育」に関わる項目が19%
- 「技術的対策」に関わる項目が23%
でした。
一般的には「技術的対策」に注目しがちですが、
レベル1とレベル2を達成するためには「ルール・運用」と「教育」についても適切に対応することが重要です。
 01現状把握と計画
お客さまの現状を正確に把握し、セキュリティリスクを可視化します。
以下の手順で現状の把握・計画を行います。
サイバーセキュリティリスク診断
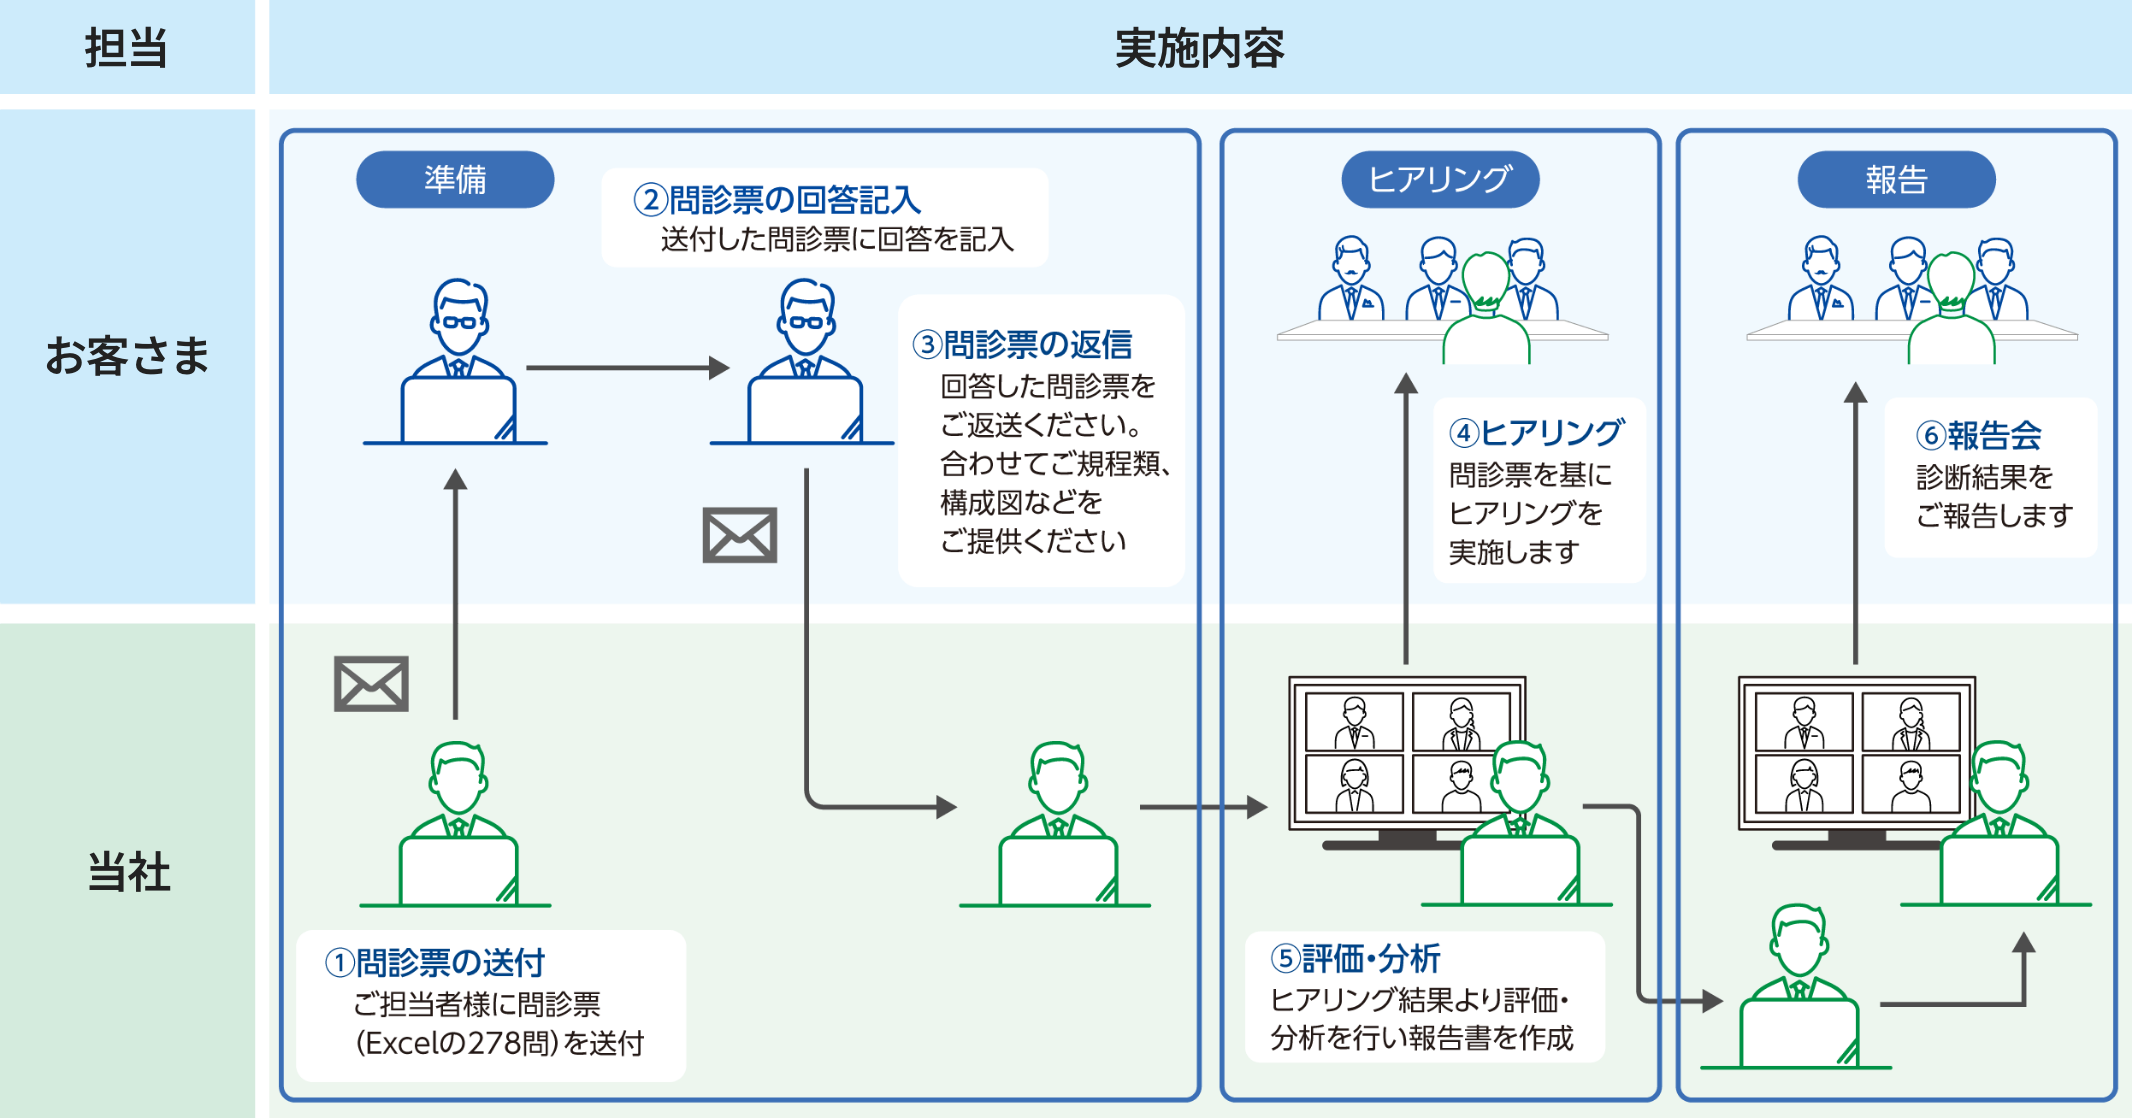
- 01
問診表の作成
CRRIC診断
Excelの診断表(約280項目)にご回答、ご記入いただきます。
- 02
専門家による
ヒアリングセキュリティの専門家が3時間×2回、計6時間程度のヒアリングを行います。
- 03
ASMを活用した
リスク診断Attack Surface Management
ハッカー目線で、インターネットに公開されている情報を調査して脆弱性を把握します。
- 04
報告会・報告書の
提出自動車産業サイバーセキュリティガイドラインへの適応状況をご報告します。
- 05
対策プランの策定をサポート
緊急対応・優先課題を明確化し、何から対応すべきかをご提示します。
| オプション | |
|---|---|
| 実施計画策定 | 報告書で提示した対策プランに基づいて、予算計画も含め具体的な実施計画をご提案します。 |
診断サービスの4つの特長

専門家による
正確な診断結果が得られる専門家がヒアリングを通じて、ガイドラインへの対応状況を正確に評価します。

対策の優先順位を
把握できる「管理系」「デバイス」「ネットワーク」「クラウド」などのカテゴリ別に、緊急課題と優先課題を把握できます。

対策プランニングが
できる優先順位がわかることで、何の対策から実施すべきか計画を立てられます。

対策実施状況のエビデンスになる
報告書は、OEMや上位Tierに対して対策実施状況を説明するために利用できます。
診断結果のサンプルを
ご用意しています。
詳しく知りたい方はぜひ
ダウンロードしてください
02ルール整備と教育
セキュリティ強化に欠かせない「セキュリティ管理規定整備」と「セキュリティ教育」について、
専門家の知見に基づくサポートをご提供します。
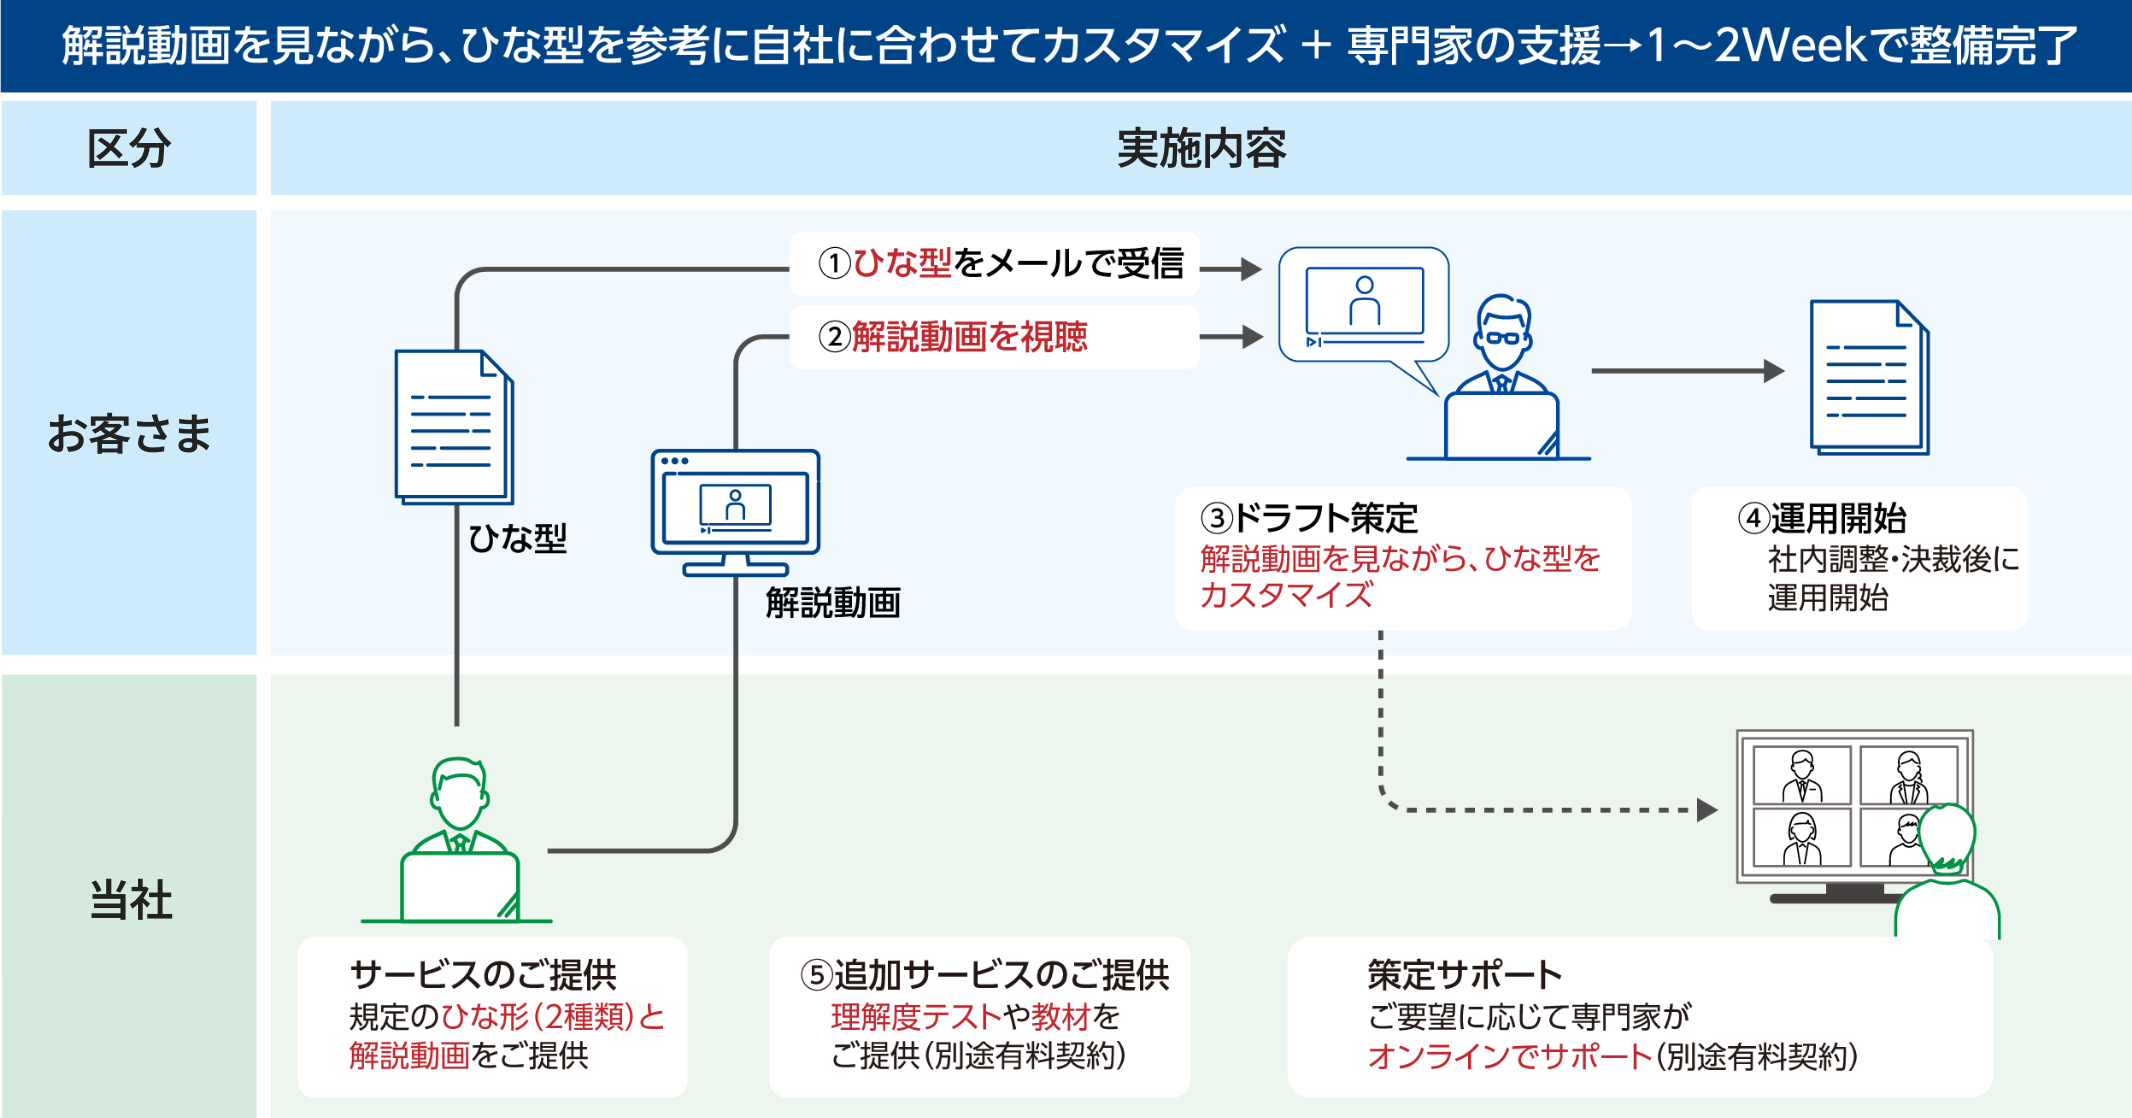
セキュリティ管理規定整備
| 基本サービス | |
|---|---|
| 規定のひな型と解説動画を提供 | お客さまの状況に合わせてカスタマイズできる2種類(大企業向け、中小企業向け)のひな型と、どうやって自社に適応させるか解説した動画教材をご提供します。お客さまは、動画教材を見ながらひな型をカスタマイズすることで、規定を作成できます。 |
| オプション | |
|---|---|
| 相談対応 (チケット制) | ひな型のカスタマイズに関して、専門家がオンラインでサポートします。 |
セキュリティ教育・
標的型メール訓練
| 基本サービス | |
|---|---|
| セキュリティ 教育 | 充実した教育コンテンツをご用意しています。デバイスを問わず、動画講座や確認テストの受講が可能なeラーニング教材です。 |
| 標的型メール 訓練 | 豊富なテンプレートとランディングページを活用し、本番さながらの攻撃を疑似体験できる訓練をご提供します。 |
| 効果測定分析 | 教育の受講状況や、標的型メール訓練の結果を数値化して報告します。 |
| オプション | |
|---|---|
| 相談対応 (チケット制) | ひな型のカスタマイズに関して、専門家がオンラインでサポートします。 |
セキュリティ教育・訓練の
年間スケジュールのサンプルを
ご用意しています。
詳しく知りたい方はぜひ
ダウンロードしてください。
03技術的対策強化
サイバー攻撃を予防・検知するために必要な技術的対策をご提供します。

おすすめソリューション
SOC in Pocket
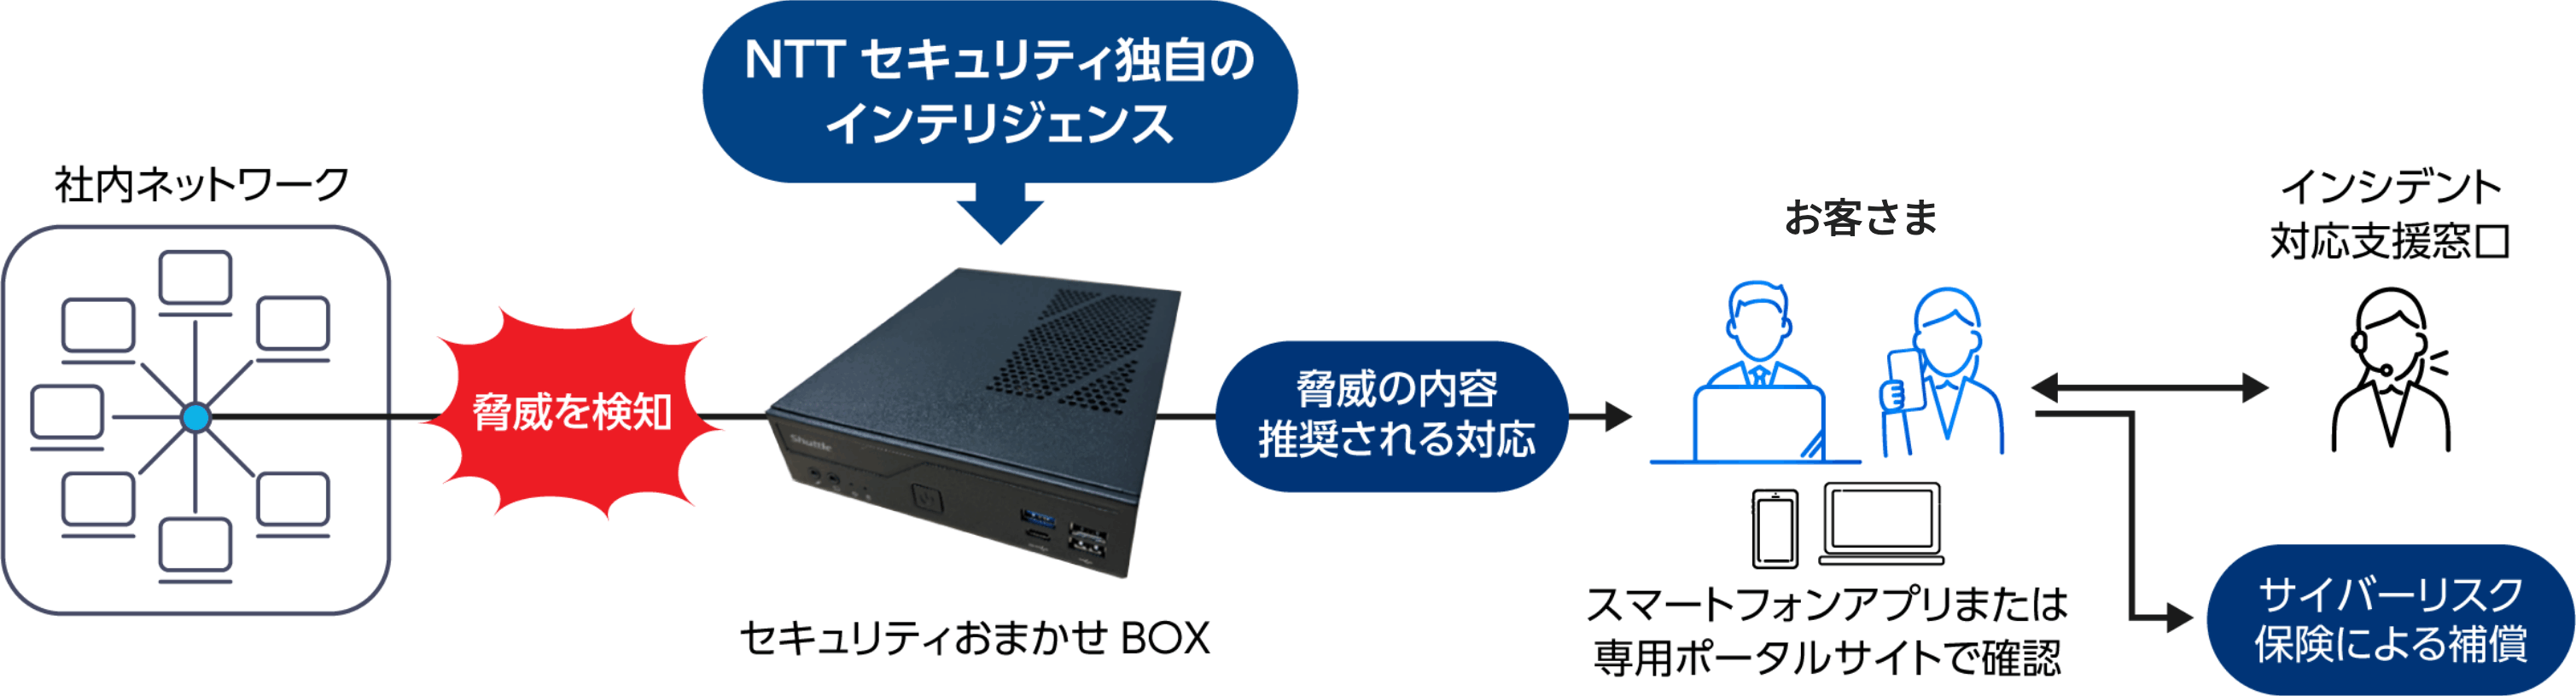
「セキュリティおまかせBOX」を社内ネットワークに設置するだけで利用できる、
新しいかたちのSOC(Security Operation Center)サービスです。
SOC in Pocketの特長

サイバー脅威を検知して
推奨される対応を通知ネットワークトラフィックを常時監視し、NIDS・Web・DNS・ファイアウォールログに相当する情報を生成・NTTセキュリティが独自開発した相関分析エンジンで分析します。

インシデント対応の支援窓口を提供
「通知が来たが、推奨される対応を見てもどうすればいいかわからない」という場合に備え、対応支援窓口を設置しています。

サイバーリスク保険による補償
サイバーリスク保険を標準で付帯、万が一インシデントが発生した場合の費用負担を軽減できます。

場所を選ばずかんたんに設置
コンパクトな「セキュリティおまかせBOX」は、社内ネットワークのインターネットとの通信点(ネットワークの境界)だけでなく、内部セグメントへの設置にも対応します。
個別お見積りサービス
その他ソリューションについても個別にご提案・お見積りをいたします。
 ゲートウェイセキュリティ
外部ネットワークと社内ネットワークの境界で不正通信をブロックします。
 エンドポイントセキュリティ
端末をサイバー攻撃から守るため、複数のソリューションを組み合わせて対策を実施します。
 メールセキュリティ
スパムメールの自動遮断や、添付ファイルの暗号化などを行います。
 バックアップ
定期的にバックアップを取得し、万が一ランサムウェアの被害を受けた場合でも早急に復旧できるように備えます。
 内部脆弱性診断
各種機器の設定状態を確認し、脆弱性を診断します。
STEP2、STEP3と併せて、
さらなる対策強化を行いたい
お客さまへ
「自動車産業サイバーセキュリティガイドライン」のレベル3達成を目指すお客さまには以下の継続支援メニューもご提案しています。
| レベル3達成を支援するソリューション | |
|---|---|
| OTセキュリティ(工場セキュリティ) | 工場セキュリティガイドラインの遵守を支援 |
| 情報システム部支援・業務代行 | サーバー・ネットワークの運用・監視・構成管理を代行 |
| CSIRT代行 | インシデント対応業務を代行 |
| セキュリティ 教育代行 | 教育プログラムを毎年更新し継続的にご支援 |
| SOC高度化 | 専門アナリストが脅威解析と遠隔対応をサポート |
お客さまの業務課題に応じて、
最適な組み合わせでご提案します