ITDRとは?なぜ今「ID(アイデンティティ)」が攻撃の主戦場なのか
ITDRとは
ITDR(Identity Threat Detection and Response)は、盗まれた認証情報による不正ログインや権限昇格など、ID・認証基盤を狙う脅威を継続的に監視し、検知から対応までを担う仕組みです。ファイアウォールやEDR(Endpoint Detection and Response)が「入口」や「端末」を守るのに対し、ITDRは認証突破後のIDを監視し、正規アカウントを装った攻撃者を通常と異なるアクセスのパターンから見つけ出します。
クラウド・SaaS普及と「ID中心の防御」への移行
クラウドやSaaSの普及によって業務データが社外へ分散し、守るべき境界が曖昧になったため、従来の境界型防御は通用しにくくなりました。そのため、防御の重心はネットワークから「誰がアクセスしているのか」を重視するID中心へのセキュリティと移りつつあります。
MFAを迂回する攻撃の増加とIAM・MFAの限界
「多要素認証(MFA:Multi-Factor Authentication)を導入すれば安全」とは言い切れません。認証を繰り返し要求する「MFA疲労攻撃」や、認証済みセッション情報を盗む手口が広がり、MFAを迂回する事例が確認されています。IAM(Identity and Access Management)もMFAと同様に「誰に何を許可するか」を管理する仕組みであるため、正規の認証情報でログインされると、その後の不審な操作や権限の悪用までは捉えきれません。
不正アクセス禁止法違反事件の認知・検挙状況
警察庁の統計では、不正アクセス行為の認知件数は令和6年(2024年)に5,358件を記録しました。令和5年の6,312件からは減少したものの、令和2年の2,806件と比べれば約1.9倍で、高止まりが続いています。
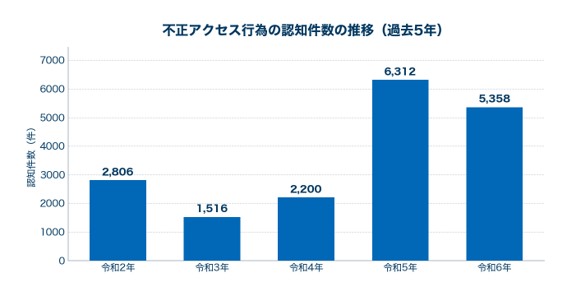
出典:警察庁「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況(令和6年)」(2025年)を基に作成
https://www.npa.go.jp/bureau/cyber/pdf/R070313_access.pdf
また、令和6年に検挙した不正アクセス禁止法違反の検挙件数(563件)のうち、正規IDを盗んで本人になりすます「識別符号窃用型」が511件と9割超に達します。その手口は次のとおり、人の隙を突くものが中心です。
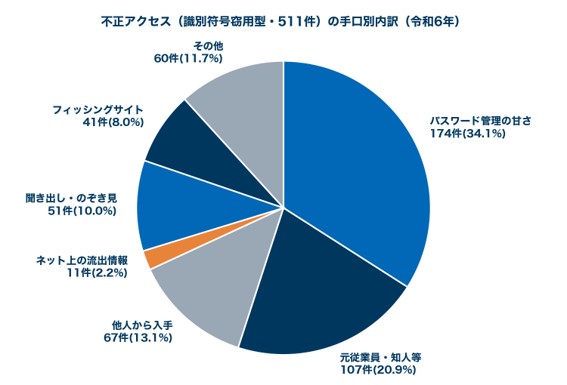
出典:警察庁「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況(令和6年)」(2025年)を基に作成
https://www.npa.go.jp/bureau/cyber/pdf/R070313_access.pdf
ITDRとIAM・EDR・XDRの違いと役割分担
ITDRはIAMやEDRを置き換えるものではなく、守る領域が異なります。まず全体像を整理します。
観点 | IAM・PAM | EDR・XDR | ITDR |
|---|---|---|---|
守る領域 | IDの発行・権限管理 | 端末・サーバー | ID基盤と認証の動き |
着目点 | 入口(誰に何を許可) | 端末上の不審な動作 | 認証突破後の異常 |
検知する脅威 | 予防が主で検知は対象外 | マルウェア・端末侵害 | なりすまし・権限昇格 |
ITDRの位置づけ
IAMやMFAで入口を固めても、盗んだ正規の認証情報で突破されると、その先の動きは正規利用と区別がつきません。一方で、ITDRはこうした認証後の見落とされやすい領域を監視対象とします。例えば、普段は国内からしかログインしない管理者が、深夜に海外から大量のデータへアクセスする、といった正規権限の逸脱を平常時との差分から検知します。
IAM・PAMは“入口の管理”、MFAは認証強化、ITDRは“突破後の検知”
それぞれは対立する対策ではなく、認証の時間軸に沿って役割が分かれます。
- IAM・PAM: IDの発行や権限の割り当てを担う、認証「前」の入口の管理
- MFA: 本人確認を多要素で強化し、なりすましログインを起きにくくする認証の砦
- ITDR: 正規の認証情報で突破された「後」の異常を検知し対応する監視
特権IDを管理するPAM(Privileged Access Management)を含め、入口を固めても、正規の認証情報を悪用されれば「前」の対策はすり抜けられます。ITDRはその突破後を捉え、三者を補完します。
監視対象の違い
EDRやXDR(Extended Detection and Response)とITDRは、いずれも「検知と対応」を掲げますが、対象としている領域が異なります。EDR・XDRが端末上のプロセスを監視してマルウェア感染を捉えるのに対し、ITDRはID基盤の認証ログや権限変更を監視し、認証情報の悪用を捉えます。正規IDでクラウドサービスへログインするだけの攻撃は、端末を見るEDRには入りにくく、ID基盤側から見るITDRが有効です。
関連記事:今さら聞けない「EDR」とは?基本的な役割と導入後の運用課題をわかりやすく解説
ITDRの主な機能とID脅威を検知する仕組み
ITDRの機能は、大きく「監視」「保護」「対応」の3つに整理できます。
機能 | 主な内容 | 検知できる脅威の例 |
|---|---|---|
監視・異常検知 | 認証ログの継続監視と行動分析 | 不審なログイン・総当たり |
ID基盤の保護 | 設定・権限の点検と是正 | 権限の過剰付与・構成の弱点 |
侵害後の対応 | セッション遮断・権限制御 | なりすましの拡大・権限昇格 |
認証・アクセスログの継続的な監視と異常検知
ITDRの土台は、認証やアクセスのログを絶え間なく収集し、平常時の行動を基準として学習することです。下記のような不審な動きを差分としてスコア化し、単発では見落としがちな兆候を組み合わせて、正規アカウントに紛れた不審な認証を検出します。
- 普段と異なる地域や時間帯からのログイン
- 短時間での連続ログイン失敗
- 機密データへの一括アクセスなど
Active Directory・Entra IDなどID基盤の保護
認証の中心にあるActive DirectoryやMicrosoft Entra IDといったID基盤は、一度掌握されると全社のアカウントに影響が及ぶため、攻撃者にとって最重要の標的です。ITDRは、特権グループへの想定外のメンバー追加や、放置アカウントの過剰な権限付与といった「設定の不備」を点検し、悪用される前の是正につなげます。
侵害検知後の自動対応
異常を検知すると、セッションの強制切断やアカウントの一時停止、追加認証の要求、付与済み権限の引き下げといった初動を、自動または半自動で実行します。ただし、正規利用を誤って止めないよう、自動対応と人の判断の線引き設計が欠かせません。
ITDR導入・運用でつまずくポイント
強力な検知機能も、運用が伴わなければ効果を発揮しません。導入後につまずきやすい点を整理します。
大量のログ・アラートによる運用負荷
ID基盤は膨大な認証ログを生成するため、大量のアラートが発生します。その多くは実害のないもので、対応に追われるうちに重要な警告まで見落とす「アラート疲労」に陥りがちです。1日数百件の通知の中に、本当に危険な兆候が埋もれてしまうことも少なくありません。
正常な操作と攻撃の判別の難しさ
出張先からのログインや深夜残業、新しい端末の利用など、普段と違う行動が必ずしも攻撃とは限らないため、正規利用と攻撃の境界は曖昧です。基準を厳しくすれば正常な業務まで止める誤検知が増え、緩めれば巧妙ななりすましを見逃します。このように、業務実態に合わせて調整し続ける作業が欠かせません。
常時(24時間365日)の監視・対応体制の確保
攻撃は業務時間を選びません。深夜や休日に検知されたなりすましも、放置すれば数時間で被害が広がります。しかし、24時間365日の監視と初動対応を行うには、相応の人数と専門知識を持つ人材が必要で、多くの情報システム部門にとって大きな負担となります。
複数のID基盤を横断管理する難しさ
オンプレミスのActive Directory、クラウドのMicrosoft Entra ID、個別のSaaSアカウントなど、複数のID基盤を並行して使う企業が増えています。攻撃者は、監視の目が届きにくい基盤間の「継ぎ目」を突いてくるため、横断的に異常を捉えるITDRが有効的です。
ID脅威の検知・対応をどう回すか(MDR/SOCの役割)
前章であげた課題の多くは、監視・対応を「運用」としてどう続けるかに集約されます。その現実解が、専門家による監視サービスの活用です。
検知運用の内製が難しい理由
ITDRを使いこなす運用を自社だけで維持するのは容易ではありません。主な理由は次の3点です。
- 人材: ID脅威を読み解けるアナリストは希少で、採用も定着も難しい
- 体制: 24時間365日の当番を組むには、最低でも数名規模の専任が必要
- 知見: 新たな攻撃手口に合わせて、検知ルールを更新し続ける負担が大きい
ITDRとMDR/SOCを組み合わせた継続的な監視
この隔たりを埋めるのが、MDR(Managed Detection and Response)やSOC(Security Operation Center)といった外部の専門サービスです。MDRは、専門アナリストが24時間体制で監視し、大量に発生するアラートの中から危険なものだけを絞り込んで通知します。自社に不足しがちな人材と運用ノウハウを補うことができます。
観点 | 自社内製 | MDR・SOC活用 |
|---|---|---|
監視体制 | 交代制の自前確保が必要 | 24時間365日を委託 |
専門人材 | 採用・育成が前提 | 専門アナリストを活用 |
アラート対応 | 選別も自社の負担 | 危険なものを絞り込み通知 |
立ち上げ | 体制構築に時間を要する | 短期間で開始しやすい |
侵害の初動対応(封じ込め)までの担保
検知して通知するだけでは被害は止まりません。なりすましを見つけた後、いかに速くアカウントを止め、影響範囲を絞り込むかが重要です。MDRサービスには、検知から初動対応(封じ込め)までを一気通貫で支援するものもあり、夜間・休日でも対応の空白を作りません。
関連記事:【MDRとは?】MSS、SOCとの違いや導入メリット、効果的な組み合わせなどを解説
まとめ:IDを“守る対象”から“監視する対象”へ
境界で守る時代から、IDそのものが攻撃の主戦場となる時代へ移りました。IAMやMFAで認証を強化することは重要ですが、正規の認証情報を悪用するなりすまし攻撃を完全に防ぐことは困難です。そのため、認証を通過した後のIDの動きを「検知し、対応する」対策が欠かせません。ITDRを導入して終わりにせず、MDRやSOCと組み合わせて継続的な監視体制と初動対応を構築することで、IDを起点とした脅威への対策強化をしてみてはいかがでしょうか。
NTTセキュリティ・ジャパン
について
NTTグループ内のセキュリティ専業会社として、長年培った豊富な知見とグローバルな脅威インテリジェンスを活かし、
お客様のセキュリティ課題に向き合います。信頼できるパートナーとして、
リスク予測から診断、防御、脅威の検知、インシデント対応、復旧まで一貫して支援します。

NTTグループの
信頼性世界規模のICTインフラ運用で培った知見と、多様な業界への支援実績

IT・OTを包括的に
支援ITシステムから工場・インフラ環境まで組織全体のセキュリティ強化を支援

エキスパート集団
高度な専門性を持つアナリストや経験豊富なコンサルタントがお客様のセキュリティ課題に対応
【ホワイトペーパー】
人材不足・複雑化する脅威にどう立ち向かう?
MDRアウトソーシングで乗り越えるセキュリティ運用の壁
ダウンロード