脆弱性診断とは?今、重要性が増している理由
脆弱性診断の定義
脆弱性診断とは、サーバーやネットワーク機器、Webアプリケーションなどに存在するセキュリティ上の弱点(脆弱性)を特定し、危険度を評価・対策するプロセスです。設定の不備や古いソフトウェアの放置など、攻撃者に悪用され得る箇所を体系的に検出します。
AIによる脆弱性発見の加速と攻撃側の脅威拡大
AIの急速な進化により、脆弱性の「発見」から「悪用」に至るまでのスピードが加速しています。これまで多大な時間を要していた脆弱性の調査やコード監査が自動化され、脆弱性が短時間で発見できるようになりました。一方で、高度なAIを活用することで、短時間で高精度な攻撃コードを作成・自動化できるようになったため、サイバー攻撃の脅威と規模は前例のないレベルに拡大しています。
累計届出の7割を占めるウェブサイト関連の脆弱性
インターネットに公開されたWeb資産は、脆弱性が集中しやすい領域です。情報処理推進機構(IPA)の集計では、届出受付を開始した2004年7月からの累計19,859件のうち、ウェブサイトに関するものが13,467件と全体の約7割を占めます(残りはソフトウェア製品6,392件)。外部に公開されたWeb資産が、攻撃者に狙われやすいことを示しています。
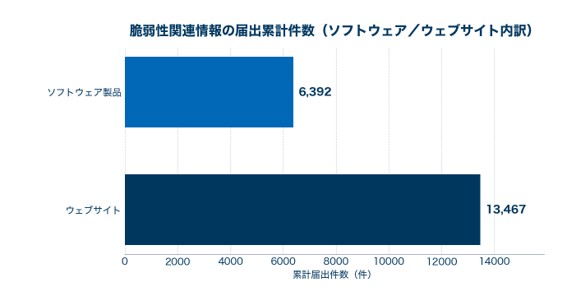
出典:情報処理推進機構(IPA)「ソフトウェア等の脆弱性関連情報に関する届出状況[2025年第4四半期(10月~12月)]」を基に作成
https://www.ipa.go.jp/security/reports/vuln/software/2025q4.html
脆弱性診断が把握できる範囲とその限界
脆弱性診断で把握できるのは、診断した対象範囲に存在する既知の弱点だけです。診断対象に含めていないシステムや、担当者が把握していない公開資産(シャドーIT)は検出できません。
脆弱性診断は“万能対策”ではなく、あくまで弱点発見の手段
脆弱性診断は弱点を見つける手段であり、攻撃のブロックや侵入の検知を行う仕組みではありません。あくまで脆弱性診断は弱点発見の手段であり、実際に攻撃を受けた際の防御や検知、被害の拡大防止については別のセキュリティ対策によって補完する必要があります。
関連記事:「脆弱性診断だけ」では不十分?ASMとの違いと併用の必要性
脆弱性診断の種類
脆弱性診断は、「何を対象にするか」と「どのように診るか」で整理でき、ペネトレーションテストとの違いも押さえると、自社に必要な診断を選びやすくなります。
Webアプリケーション診断とプラットフォーム診断
守りたい資産が公開Webサービスか、それを支える基盤かで、必要な診断は変わります。
診断対象 | 主な対象 | 診るポイント |
|---|---|---|
Webアプリケーション診断 | 公開Webアプリ・画面 | 入力処理やログインの欠陥 |
プラットフォーム診断 | サーバー・NW機器・OS | 既知の脆弱性・設定不備 |
- Webアプリケーション診断: ログイン・問い合わせフォームなどWeb特有の処理が対象。SQLインジェクションやクロスサイトスクリプティングなど、入力処理起因の脆弱性を検出
- プラットフォーム診断: サーバー・ネットワーク機器・OS/ミドルウェアが対象。バージョンの放置や不要なポート開放など、基盤側の弱点を検出
ツール診断と手動診断(マニュアル診断)の使い分け
同じ対象でも、診断のやり方によって見つかる弱点の深さが変わります。
診断手法 | やり方 | 検出しやすい弱点 |
|---|---|---|
ツール診断 | 自動スキャンで既知パターンを検出 | 既知パターンを網羅的に検出 |
手動診断 | 診断員が個別に検証 | ツールが拾えない論理的欠陥 |
- ツール診断: 自動スキャンによる既知の脆弱性パターンの網羅的な検出。短期間・低コストで反復しやすい一方、未知パターンの検出は苦手
- 手動診断: 診断員による手作業の確認で、認証・アクセス制御の論理的欠陥や業務ロジック固有の問題まで踏み込める。精度は高いが時間とコストが必要
- 併用型: ツールによる網羅的な検出に重要画面への手動診断を組み合わせる方式。対象の重要度に応じたコストと精度の調整が可能
ペネトレーションテストとの線引き
脆弱性診断とペネトレーションテストは目的が異なります。脆弱性診断が既知の弱点を漏れなく洗い出す「網羅診断」であるのに対し、ペネトレーションテストは攻撃者の視点で実際に侵入できるかを試す「侵入検証」です。弱点を幅広く把握したい段階では前者、重要システムが攻撃に耐えられるかを確かめたい段階では後者が適します。
どこまでやる?範囲・頻度・進め方の決め方
「どこまでやるか」に唯一の正解はありません。資産の重要度と予算・工数のバランスから、範囲・頻度・進め方を自社で設計します。
診断範囲の絞り方
限られた予算で効果を出すには、リスクの高い対象を優先します。優先順位は次の観点で判断します。
- 公開範囲: 外部からアクセス可能な公開資産を優先
- 情報の重要度: 個人情報や決済情報など漏えい時の影響が大きいデータを扱う画面を優先
- 変更の有無: 新規リリースや大きな改修があった箇所を重点的に診断
実施頻度の目安
脆弱性診断はシステムの変化に合わせて繰り返します。実施のきっかけは次のとおりです。
実施のタイミング | 目安 | 主な狙い |
|---|---|---|
定期実施 | 年1回程度 | 時間経過で判明した弱点の確認 |
リリース時 | 公開・本番反映の前 | 新機能に潜む弱点を公開前に発見 |
大きな変更時 | 構成変更・改修の都度 | 変更で生じた設定不備の確認 |
進め方の基本ステップ
脆弱性診断は、大きく3つのステップで進みます。
- 計画: 対象範囲・手法・スケジュールの決定、診断中の影響やアクセス方法のすり合わせ
- 実施: 合意範囲でのツール診断・手動診断の実行、検出した弱点の危険度評価
- 報告: 脆弱性・危険度・再現手順・推奨対策をまとめた報告書の受領、是正計画への落とし込み
内製のツール診断と外部委託の使い分け
診断を自社で行うか外部事業者に委託するかは、対象と目的で使い分けます。
- 内製(ツール診断): 自動スキャンツールによる日常的なチェック。広く網羅する一次スクリーニング向き
- 外部委託(手動診断・専門診断): 外部事業者の専門知識によるツールが拾えない弱点や重要システムの精査。第三者による客観的評価が必要な場面向き
導入でつまずくポイントと費用の考え方
脆弱性診断は、費用の見積もりと結果の活かし方でつまずくことが少なくありません。
費用を左右する診断対象の規模と手法
脆弱性診断の費用は、対象の規模と手法で大きく変動します。相場を一律に示しにくいのは、次の要因で工数が変わるためです。
費用を左右する要因 | 費用が上がる方向 |
|---|---|
診断対象の規模 | 画面数・IP数・機能が多いほど工数増 |
診断の手法 | 手動診断中心は自動より高くなる |
診断の深さ | 論理的欠陥まで踏み込むほど増加 |
報告・支援の範囲 | 是正支援や再診断まで含むと増加 |
金額だけで比べず、診断する範囲と手法を各社で揃えて、見積もりを比較することが重要です。
実務で活用しやすい報告書のポイント
報告書の質は、その後の是正の進めやすさを左右します。実務で使える報告書には次の要素がそろっています。
- 危険度の優先順位: 検出した脆弱性の対応順を危険度で整理
- 再現性のある根拠: 確認した画面・手順など、再現可能な根拠を明記
- 具体的な対策: 「何をすべきか」まで踏み込んだ、実行可能な是正案
報告書を受け取って終わり、是正が進まない失敗
失敗事例として多いのが、報告書を受け取った時点で対応が止まることです。是正の担当や期限が決まっていない、開発・運用部門との連携がないといった理由で、指摘された弱点が次の診断でも残り続けます。計画の段階で、報告後の是正を誰が・いつまでに行うかを決めておくことが、診断を無駄にしない鍵です。
発見・是正の先に必要な継続的な監視
実施時点の診断では追えない新たな脆弱性
脆弱性診断は実施した時点の点検であり、診断後に公表される新しい脆弱性や、設定変更・新機能の追加で生じた弱点は、次の診断まで見えないまま残ります。攻撃者が悪用する脆弱性は日々新たに公表されており、定期的な診断でも、時点の点検だけでは変化し続けるリスクを追いきれません。
継続的な資産把握(ASM)へのつながり
時点の診断を補うのが、外部公開資産を継続的に把握し続ける考え方です。攻撃対象領域管理(ASM:Attack Surface Management)は、外部からアクセス可能な自社資産を継続的に洗い出し、生じた変化や新たな弱点を追い続けます。脆弱性診断が「決めた範囲を深く診る」のに対し、ASMは「把握できていない資産まで広く見張り続ける」役割です。
関連記事:【ASMとは】攻撃対象領域を可視化する手法と運用でつまずく5つの理由
MDR/SOCによる継続監視・検知の補完
弱点を塞いでも残るリスクに備えるのが、継続的な監視と検知ですが、自社だけで構築・維持するのは容易ではありません。MDR(Managed Detection and Response)やSOC(Security Operation Center)は、外部の専門家が24時間体制で監視し、攻撃の兆候を検知して初動対応まで支援するサービスです。このように、監視業務を専門チームに委任することで、自社では維持が難しいレベルの継続的な対応体制を実現できる点に価値があります。
関連記事:【MDRとは?】MSS、SOCとの違いや導入メリット、効果的な組み合わせなどを解説
まとめ:脆弱性診断は「やって終わり」にしない
脆弱性診断はあくまで実施した時点の点検であり、"やって終わり"にすると、診断後に新たに公表される脆弱性や、対象に含めていなかった資産の弱点には対応できません。ASMによる継続的な資産把握、MDR/SOCによる検知・対応まで組み合わせることで、変化し続けるリスクに対応できます。脆弱性診断を"やって終わり"にせず、継続的にリスクと向き合う仕組みへと育てていきましょう。
NTTセキュリティ・ジャパン
について
NTTグループ内のセキュリティ専業会社として、長年培った豊富な知見とグローバルな脅威インテリジェンスを活かし、
お客様のセキュリティ課題に向き合います。信頼できるパートナーとして、
リスク予測から診断、防御、脅威の検知、インシデント対応、復旧まで一貫して支援します。

NTTグループの
信頼性世界規模のICTインフラ運用で培った知見と、多様な業界への支援実績

IT・OTを包括的に
支援ITシステムから工場・インフラ環境まで組織全体のセキュリティ強化を支援

エキスパート集団
高度な専門性を持つアナリストや経験豊富なコンサルタントがお客様のセキュリティ課題に対応
【ホワイトペーパー】
人材不足・複雑化する脅威にどう立ち向かう?
MDRアウトソーシングで乗り越えるセキュリティ運用の壁
ダウンロード