エンドポイントセキュリティとは
エンドポイントセキュリティの定義
エンドポイントセキュリティとは、PCやサーバー、スマートフォンなど、ネットワークの末端に接続される機器を保護するための対策の総称です。マルウェアの実行を防ぐ対策だけでなく、侵入の検知・対応までを含む点が、従来のウイルス対策との違いです。
守る対象となるエンドポイントの範囲
対象となるのは、社内で使うPCやサーバーに限らず、ネットワークに接続されるすべての機器です。下記のような機器が範囲に含まれます。
- 社内で使用するPC・サーバー
- 社外へ持ち出すノートPC・タブレット
- 業務で利用するスマートフォン
- 工場の制御端末やIoT機器
社外で使われる端末や従業員の私物端末は、社内ネットワークの内側にある機器と同じようには管理できないため、対象から漏れやすくなります。
インターネット上で観測される探索・攻撃関連通信の増加
NICTが未使用のIPアドレス帯で観測した通信量は、2016年の約1,440億パケットから2025年の約7,010億パケットへと、10年でおよそ4.9倍に増加しました。この数字は、インターネットに接続された機器が置かれている環境に、それだけの量の探索や攻撃の通信が絶えず届いていることを示しています。
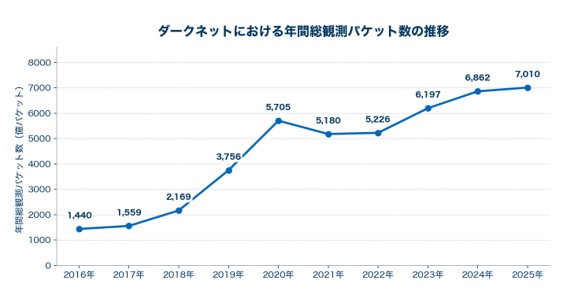
出典:NICT「NICTER観測レポート2025」表1 年間総観測パケット数の統計(過去10年間)を基に作成
https://csl.nict.go.jp/report/NICTER_report_2025.pdf
エンドポイントセキュリティを構成する対策の種類
エンドポイントの対策は、下記のように役割の異なる複数の仕組みで構成されます。
対策 | 主な役割 |
|---|---|
アンチウイルス | 既知のマルウェアをパターンで検知 |
EPP・NGAV | 未知のマルウェアも実行前にブロック |
EDR | 侵入後の挙動を記録し検知・追跡 |
デバイス制御・アプリケーション制御 | 端末で使える機器・ソフトを制限 |
既知のマルウェアを止めるアンチウイルス
アンチウイルスは、既知のマルウェアの特徴を集めたパターンファイルと照合し、一致したファイルを検知・駆除する仕組みです。パターンが登録されていない新種や、実行のたびに姿を変えるマルウェアは照合の対象にならないため、既知の脅威を止める対策と位置づけられます。
関連記事:【アンチウイルスとは】EPPとの違いは? 従来型ソフトが「未知の脅威」を防げない理由
未知の脅威を防ぐEPPとNGAV
EPP(Endpoint Protection Platform)は、パターン照合に加えて、ファイルの構造や実行時の振る舞いから危険性を判定し、未知のマルウェアも実行前にブロックする仕組みです。NGAV(Next-Generation AntiVirus)はその中核を担う検知機能を指し、AIや機械学習で未知のファイルを判定する点が特徴です。
関連記事:【EPPとは】従来型アンチウイルスでは防げない理由と未知の脅威を防ぐ仕組みを徹底解説
侵入後の挙動を検知・追跡するEDR
EDR(Endpoint Detection and Response)は、端末上で実行されたプロセスや通信、ファイルの操作を記録し、不審な挙動を検知して調査・対応につなげる仕組みです。正規のツールやOS標準のコマンドを悪用する攻撃はファイル単体では判断できないため、実行された後の動きから異常を見つけます。
関連記事:今さら聞けない「EDR」とは?基本的な役割と導入後の運用課題をわかりやすく解説
EPPとEDRを組み合わせる意義
EPPは実行前の防御を担いますが、正規のアカウントを使った操作や、業務で使うツールを悪用する攻撃までは止めきれません。そのため、すり抜けた挙動を記録・追跡するEDRを重ね、防ぐ対策と気づく対策の両方をそろえる構成が重要です。
関連記事:【徹底比較】EPPとEDRの違いとは?機能比較と失敗しない選び方
端末の使われ方を制限するデバイス制御・アプリケーション制御
デバイス制御は、USBメモリや外付けドライブなど、端末に接続する機器の利用を制限し、データの持ち出しやマルウェアの持ち込みを抑える機能です。アプリケーション制御は、許可したソフトウェアだけを実行できるようにする機能で、業務に不要なソフトが動く場面を減らすことにつながります。
導入しただけでは効果が出ない理由
検知した後の判断を担う人の不在
製品の導入は、全端末への配布と初期設定が終わった時点で完了として扱われがちです。しかし、通知を受け取る担当者や、業務を止めてよいかを判断する権限を決めていなければ、アラートが上がっても誰も動けないまま時間が過ぎてしまう場合があります。
誤検知の多さが招く運用の形骸化
導入した直後は、業務で使っているソフトウェアや管理ツールの動きが脅威として検知され、誤検知による通知が大量に発生しやすくなります。こうした通知が続くと、内容を確認せずに閉じる扱いが定着し、重要な検知まで見過ごされてしまうことも少なくありません。
夜間・休日に空く対応の時間帯
製品は24時間稼働して検知を続けますが、通知を受け取って対応する側は業務時間に限られます。金曜の夜に感染が始まった場合、週明けに気づくまでの間に、ほかの端末やサーバーへ被害が広がっていることも考えられます。
端末の増減に追従できない資産管理
入社や退職、部署の異動にともなって端末は入れ替わりますが、導入時に作成した台帳が更新されないまま運用が続くことがあります。下記のような端末は、対策ソフトが導入されないまま業務で使われ、監視の対象から外れやすくなります。
- 入れ替えた後も回収されずに残っている旧端末
- 検証や一時的な利用のために追加された端末
- 退職者から引き継がれ、設定が見直されていない端末
自社の状況に応じた対策の選び方
どの対策を足すべきかは、いま何を導入しているかと、端末がどのように使われているかによって変わります。
現在の状況 | 不足しやすい範囲 | 次に検討したい対策 |
|---|---|---|
アンチウイルスのみ | 未知のマルウェアへの防御 | EPP・NGAVへの切り替え |
EPPまで導入済み | すり抜けた後の検知 | EDRの追加 |
私物端末が業務に混在 | 端末の把握と利用の統制 | 利用範囲の整理と資産管理 |
クローズド環境の端末 | 定義ファイルの更新手段 | 更新に依存しない防御方式 |
アンチウイルスだけを導入している場合
アンチウイルスだけを導入している構成で優先したいのは、EPPやNGAVへの切り替えです。パターンの更新を待たずにファイルの危険性を判定できるようになり、実行前にブロックできる範囲を広げやすくなります。
EPPまでを導入している場合
EPPまで導入していれば実行前の防御は整いますが、すり抜けた攻撃が端末の中で何をしたのかを後から追える記録は残りません。次に検討したいのはEDRの追加で、感染が疑われたときに影響範囲を確認できる状態にしておくことが目的になります。
私物端末を業務で使っている場合
私物端末には会社の管理ソフトを一律に導入できないため、業務データがどの端末に保存されているかを把握できなくなることがあります。業務で使ってよい範囲を先に決め、扱える情報を限定したうえで、対策ソフトの導入を利用の条件にする方法があります。
クローズド環境で端末を使っている場合
外部と接続していないクローズド環境の生産設備や検査装置では、定義ファイルを配布するための通信経路がなく、パターンの更新を前提とした対策は運用しにくくなります。更新に依存せず端末側で判定する方式や、持ち込む媒体を制限するデバイス制御が選択肢になります。
運用の担い手をどう決めるか
運用を自社で担うか、外部に任せるかは、下記の観点で比べると判断しやすくなります。
観点 | 自社で運用する | 運用を任せる |
|---|---|---|
判断の担い手 | 自社の担当者 | 委託先のアナリスト |
夜間・休日の対応 | 当番制の体制が必要 | 委託先が24時間対応 |
必要な人員 | 複数名の確保が前提 | 少人数の体制でも対応しやすい |
社内に残る作業 | 精査から対応まで | 業務停止の判断と社内報告 |
※対応時間や分析・対処の範囲は、利用するサービスや契約内容によって異なります。
自社で運用する場合に必要になる体制
自社で運用する場合は、担当者を割り当てるだけでは足りず、下記の点をあらかじめ決めておく必要があります。
- どの検知を対応の対象とするかの判断基準
- 業務を止めてよいかを決める権限と連絡経路
- 担当者が不在のときの代理と引き継ぎ
検知ルールを業務の変化に合わせて更新する作業も続くため、通常業務と兼務する体制では、対応が後回しになりやすくなります。
運用まで含めて任せるという選択肢
このような判断基準の整備や、夜間・休日を含む体制づくりを自社で抱え込まずに進める解決策が、運用まで含めて任せられるサービスです。Aurora Managed Endpoint Defense(AMED)は、EPPとEDRに24時間の監視・対応を組み合わせたサービスで、アラートの精査から調査・対応の支援までを代行します。
関連記事:AMED(Aurora Managed Endpoint Defense)とは?EPPとEDRの運用まで任せる事前防御型サービス
まとめ:エンドポイントセキュリティは導入後の運用まで見据える
エンドポイントセキュリティは、マルウェアを防ぐ対策と、すり抜けを検知する対策を重ねることで、より多面的な防御につながります。ただし、EPPやEDRを導入しても、検知した後に誰が判断し、夜間や休日にどう動くかを決めていなければ、導入した効果を十分に得られない場合があります。まずは自社の端末対策で止められている範囲と、運用を担う人を整理してみてはいかがでしょうか。
NTTセキュリティ・ジャパン
について
NTTグループ内のセキュリティ専業会社として、長年培った豊富な知見とグローバルな脅威インテリジェンスを活かし、
お客様のセキュリティ課題に向き合います。信頼できるパートナーとして、
リスク予測から診断、防御、脅威の検知、インシデント対応、復旧まで一貫して支援します。

NTTグループの
信頼性世界規模のICTインフラ運用で培った知見と、多様な業界への支援実績

IT・OTを包括的に
支援ITシステムから工場・インフラ環境まで組織全体のセキュリティ強化を支援

エキスパート集団
高度な専門性を持つアナリストや経験豊富なコンサルタントがお客様のセキュリティ課題に対応
【ホワイトペーパー】
人材不足・複雑化する脅威にどう立ち向かう?
MDRアウトソーシングで乗り越えるセキュリティ運用の壁
ダウンロード