AMED(Aurora Managed Endpoint Defense)とは
AMEDの定義
AMED(Aurora Managed Endpoint Defense)は、Arctic Wolf社が提供する、EPP(Endpoint Protection Platform)とEDR(Endpoint Detection and Response)に24時間365日の監視・対応を組み合わせたエンドポイントセキュリティサービスです。製品を導入するだけでなく、アラートの精査から調査・対応の支援までを提供の範囲に含む点が、製品単体との違いです。
EPPとEDRを組み合わせた事前防御という考え方
事前防御とは、侵入されたあとの対処を前提にするのではなく、マルウェアが実行される前に止めて実害を起こさせないという考え方です。EPPで実行前にブロックできる脅威が増えるほど、EDRが追跡する対象は巧妙な攻撃だけに絞り込まれ、日々発生するアラートの量も抑えやすくなります。
関連記事:【徹底比較】EPPとEDRの違いとは?機能比較と失敗しない選び方
ランサムウェア被害の実態と事前防御の必要性
JIPDECの調査では、ランサムウェアの感染割合は45.8%と、約2社に1社が被害を経験しています。身代金を支払っても復旧に成功した割合は20.2%にとどまり、支払いによって復旧できるとは限らないため、暗号化される前に実行を止める備えが重要になります。
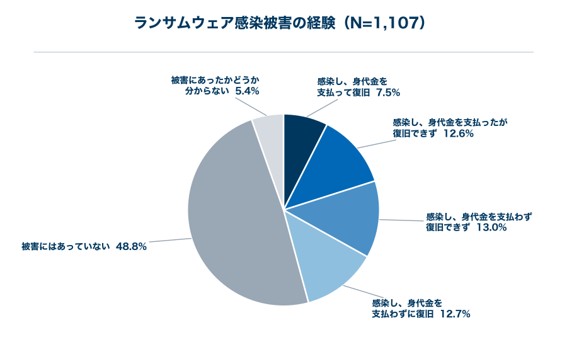
出典:JIPDEC「企業IT利活用動向調査2026」集計結果分析レポート(2026年1月調査・回答1,107件)を基に作成
https://www.jipdec.or.jp/archives/publications/h2le1c000000bkzt-att/ITresarch2026report.pdf
AMEDがEPP・EDR・24時間運用を一体で担う仕組み
AMEDが一体で提供するのは、下記の機能と運用です。
構成要素 | AMEDが担う範囲 |
|---|---|
EPP | マルウェアを実行前にブロック |
EDR | すり抜けた挙動の記録と追跡 |
24時間の監視・対応 | アラートの精査と調査・対応支援 |
チューニング | 環境変化に合わせた検知ルールの最適化 |
EPPの機能
EPPは、ファイルの構造や挙動の特性をAIが評価し、既知・未知のマルウェアを実行前にブロックする役割を担います。AMEDのEPPには、メモリ上で動く攻撃やPowerShellなどのスクリプトの実行を制御する機能、USBデバイスや未承認アプリケーションの利用を制限する機能も含まれます。
関連記事:【EPPとは】従来型アンチウイルスでは防げない理由と未知の脅威を防ぐ仕組みを徹底解説
EDRの機能
EPPをすり抜けた攻撃の中には、正規のツールやOS標準のコマンドを悪用するものがあり 、ファイル単体では悪意があるかどうかを判断しにくい場合があります 。AMEDのEDRは、誰がいつどのように使ったかという端末上の挙動を記録・分析し、検知した内容をMITRE ATT&CKの攻撃手法に対応づけます。
関連記事:今さら聞けない「EDR」とは?基本的な役割と導入後の運用課題をわかりやすく解説
関連記事:【図解】MITRE ATT&CK(マイターアタック)とは?セキュリティ運用を強化する実践ガイド
24時間の監視・対応
検知したアラートは、アナリストが24時間365日体制で精査し、優先度をつけたうえで対応が必要なものだけを通知します。インシデントが疑われる場合は、原因の調査から修復手順の提示、分析レポートの作成までが対応の範囲に含まれます。
チューニング支援
導入時の設定のままでは、業務システムの追加や運用の変更にともなって、正規の操作が脅威として検知される場面が増えていきます。AMEDでは、環境の変化に合わせてEPPとEDRの検知ルールを継続的に最適化し、誤検知を減らしながら検知の精度を維持します。
EDRを自社で運用する場合に生じる負担
アラートの一次判断を担う人の確保
一次判断には、攻撃の手口と、自社の業務では何が正常なのかの両方を知る担当者が必要です。しかし、当社の調査では「セキュリティ人材不足」を課題に挙げた企業が最も多く38.7%、従業員101〜500名では43.2%にのぼり、この条件を満たす担当者を確保することは、企業にとって負担となる場合があります。
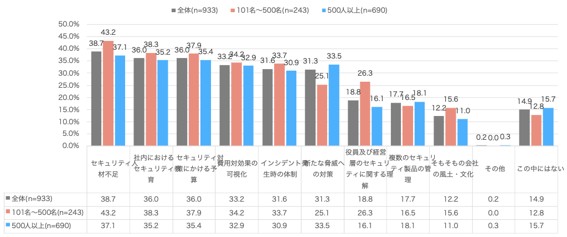
出典:自社(NTTセキュリティ・ジャパン)調べ(従業員規模101名以上、情報システム担当者933名へのアンケート)
夜間・休日に検知した場合の対応体制
攻撃は業務時間を選ばずに発生するため、深夜や連休中にアラートが上がることもあります。交代要員を置いて当番制を組むには複数名の担当者が必要になり、限られた人数で運用している場合は、翌営業日まで対応が始まらない可能性があります。
インシデント発生時に動ける人と手順
感染が疑われる端末が見つかると、端末の隔離や影響範囲の調査、経営層や取引先への報告といった作業が同時に発生します。誰がどの順番で判断するかを事前に決めていない場合、初動の連絡や調整に時間を取られ、被害の拡大を抑えきれないことがあります。
AMEDの導入が検討される場面
情報システム担当が少人数の組織
情報システムの担当者が1〜2名という体制では、セキュリティの監視は他の業務と並行して行うケースが多く、アラートへの対応は後回しになりがちです。製品と運用がひとつになったサービスを利用すれば、担当者を増やさずに端末の監視を続けられる場合があります。
ランサムウェア対策を強化したい組織
暗号化の前にデータを持ち出す二重脅迫型の攻撃では、バックアップから復旧できても、持ち出された情報の流出までは止められません。暗号化やデータの持ち出しが起きる前の段階でマルウェアの実行を止める設計は、実害そのものを避けたい組織に向いています。
インターネットに接続できないクローズド環境
工場の生産設備や外部と接続していない社内システムでは、定義ファイルを更新するたびに通信が必要な仕組みは運用しにくくなります。AMEDのEPPは、シグネチャの更新に依存せず端末上でAIが判定するため、インターネットに接続できない環境でも保護を継続できます。
停止が許されない工場・医療・金融の現場
生産ラインや医療システム、金融の取引基盤は、感染そのものだけでなく、確認のために業務を止めること自体が損失につながる領域です。感染後に隔離して調べる対応を取りにくいため、実行前にブロックする事前防御は、こうした停止を避けたい現場に向いています。
AMEDとMDRサービスの使い分け
AMEDとMDRサービスは、どちらが上位という関係ではなく、監視の対象とする範囲が異なります。
観点 | AMED | MDRサービス |
|---|---|---|
守る範囲 | PC・サーバーなどの端末 | 端末に加えネットワーク・クラウド |
監視の起点 | 端末上の挙動 | 各領域のログの相関分析 |
向いている状況 | 端末の実害を止めたい | 領域をまたいで一元的に監視したい |
エンドポイント特化と統合運用という守る範囲の違い
AMEDが監視するのは、PCやサーバーといったエンドポイントの内部で起きる挙動です。MDR(Managed Detection and Response)サービス(※ここではネットワークやクラウドまで一元監視する総合的なMDRサービスを指します) は、エンドポイントに加えてネットワークやクラウドのログも収集し、複数の領域にまたがる攻撃の流れを相関分析で追う統合運用を担います。
関連記事:【MDRとは?】MSS、SOCとの違いや導入メリット、効果的な組み合わせなどを解説
守る範囲から出発点を選ぶという考え方
選ぶ基準になるのは製品の優劣ではなく、自社がどこまでを監視の対象にする必要があるかです。端末で起きる実害を止めることが当面の課題であればAMEDが出発点になり、ネットワークやクラウドまで含めて一元的に監視する必要があるならMDRサービスが出発点になります。
AMEDの導入を検討する前に整理しておきたいこと
現在の端末対策で止められている範囲の把握
最初に確認したいのは、いま使っているアンチウイルスやEDRが、攻撃のどの段階までを止められているかです。下記のような点を整理すると、製品を見直すべきなのか、運用を任せるべきなのかを判断しやすくなります。
- 未知のマルウェアを実行前にブロックできているか
- 検知したあとの挙動を追跡できる状態にあるか
- 検知から対応までに実際にかかっている時間
自社に残す運用と任せる運用の線引き
委託を検討する際は、下記のように作業単位で分け、自社と委託先のどちらが担うかを決めておきます。
- アラートの精査と優先度づけ
- 端末の隔離やアカウント停止の実施
- 検知ルールのチューニング
- 経営層・取引先への報告
AMEDでは精査・調査・チューニングをアナリストが担うため、自社に残る作業は、業務を止めてよいかの判断や社内への報告が中心になります。
セキュリティ成熟度に応じた選択肢の確認
エンドポイントの対策をどこまで自社で運用するかは、担当者の人数や社内に蓄積されたスキルによって変わります。下記の3つの段階のうち、自社の体制と課題に合うのはどれかを確認しておくと、検討する範囲を絞りやすくなります。
EPP+EDR 事前防御型エンドポイントセキュリティサービス Aurora Managed Endpoint Defense(AMED)
段階 | 含まれる範囲 |
|---|---|
EPPのみ | マルウェアを実行前にブロック |
EPP+EDR(自社運用) | 検知後の挙動の追跡まで。判断は自社 |
EPP+EDR+監視の委託(AMED) | アラートの精査・調査・対応支援まで |
まとめ:エンドポイント対策は「導入」から「運用」へ
エンドポイントの対策は、製品を導入した時点では完成せず、アラートを誰が判断し、夜間や休日にどう動くかまで決めて初めて運用として機能します。AMEDは、EPPによる事前防御とEDRによる追跡に、24時間の監視・対応を加えて提供するサービスです。まずは、現在の端末対策で止められている範囲と、自社に残る運用を整理してみてはいかがでしょうか。
NTTセキュリティ・ジャパン
について
NTTグループ内のセキュリティ専業会社として、長年培った豊富な知見とグローバルな脅威インテリジェンスを活かし、
お客様のセキュリティ課題に向き合います。信頼できるパートナーとして、
リスク予測から診断、防御、脅威の検知、インシデント対応、復旧まで一貫して支援します。

NTTグループの
信頼性世界規模のICTインフラ運用で培った知見と、多様な業界への支援実績

IT・OTを包括的に
支援ITシステムから工場・インフラ環境まで組織全体のセキュリティ強化を支援

エキスパート集団
高度な専門性を持つアナリストや経験豊富なコンサルタントがお客様のセキュリティ課題に対応
【ホワイトペーパー】
人材不足・複雑化する脅威にどう立ち向かう?
MDRアウトソーシングで乗り越えるセキュリティ運用の壁
ダウンロード