EDRの導入はどのような手順で進むのか
EDRの導入から運用開始までの全体の流れ
EDR(Endpoint Detection and Response)の導入は、要件を整理する段階から運用を開始するまで、複数の工程に分かれます。工程ごとに決める内容が異なるため、下記のように順序を押さえておくと、検討漏れを防ぎやすくなります。
工程 | 決めておくこと |
|---|---|
要件の整理 | 守る端末の範囲とログの保存期間 |
製品・サービスの選定 | 検知の精度と対応の範囲、費用の内訳 |
試験導入 | 対象の部門と検証する項目 |
全社展開 | 配布の方法と既存製品の切り替え |
運用開始 | 運用の担い手と夜間・休日の体制 |
関連記事:今さら聞けない「EDR」とは?基本的な役割と導入後の運用課題をわかりやすく解説
製品の設置と運用の開始を分けて考える必要性
製品の設置は、端末への配布と初期設定が中心となるため、比較的進行管理しやすい作業です。一方、運用の開始には検知の通知先や対応の判断基準を決める作業が必要で、製品の設定だけでは埋まらないため、別の工程として計画に置きます。
先に導入した企業がつまずいている箇所
JIPDECの調査では、EDR/NGAV(次世代マルウェア対策ツール)を導入済みと回答した企業が42.3%であるのに対し、SOC(Security Operation Center)による監視は33.3%、SIEM/XDRは32.5%にとどまっています。検知の手段を導入している企業に比べ、検知した内容を継続的に監視・分析する仕組みを持つ企業は少ない状況です。
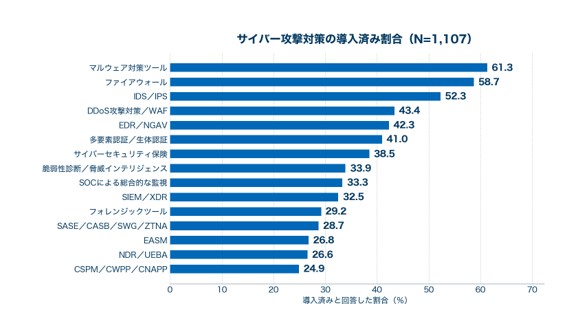
出典:JIPDEC「企業IT利活用動向調査2026」集計結果(Q4_6 サイバー攻撃対策の導入状況・2026年1月調査・回答1,107件)を基に作成
https://www.jipdec.or.jp/archives/publications/h2le1c000000bl0u-att/ITresarch2026results.pdf
導入前に固める要件
守るエンドポイントの範囲と優先順位の決定
導入の対象とする端末の範囲を全社に広げるか、特定の部門から始めるかによって、必要なライセンスの数も展開にかかる期間も変わります。優先順位は、下記のように業務への影響が大きい端末から決めていきます。
- 外部とメールやファイルをやり取りする端末
- 停止できない業務で使うサーバー
- 社外へ持ち出すノートPC
関連記事:【エンドポイントセキュリティとは】対策の種類と、導入後に運用を回すための要件
既存のアンチウイルス・EPPとの併用方針
すでにアンチウイルスやEPP(Endpoint Protection Platform)を導入している場合は、EDRを追加して併用するのか、防御の機能まで含む製品に置き換えるのかを先に決めます。同じ端末で複数の防御製品が動くと、互いの動作を脅威として検知し合うことがあるため、組み合わせて動かせるかを選定の前に確認します。
関連記事:【EPPとは】従来型アンチウイルスでは防げない理由と未知の脅威を防ぐ仕組みを徹底解説
ログの保存期間と調査に必要な範囲
EDRが記録するログは、プロセスの実行履歴や通信先、ファイルの操作といった端末上の動きで、保存期間を過ぎたものは調査に使えなくなります。侵入から発覚までに時間が空く攻撃もあるため、遡って確認したい期間と、製品が保持する期間が合っているかを契約の前に確認します。
製品・サービスを選ぶときの観点
製品やサービスを比べるときは、機能の多さだけで判断せずに、下記の観点も含めて確認します。
観点 | 主な確認内容 | 確認できる場面 |
|---|---|---|
検知の精度 | 未知の脅威の検知と誤検知の量 | 試験導入 |
既存環境との親和性 | 既存製品との共存と管理画面の操作性 | 試験導入 |
対応の範囲 | 隔離や調査までを含むか | 提案・仕様書 |
支援の範囲 | 導入時の設定と稼働後の見直し | 契約の条件 |
費用の内訳 | ライセンス・初期構築・運用の別 | 見積 |
検知の精度
未知の脅威をどれだけ捉えられるか、正規の操作をどれだけ誤って検知しないか、という両面で精度を測ります。カタログに記載された検知率だけでは自社の環境での誤検知の量までは分からないため、実際に使っている業務ソフトを含めた状態で試すことが確認の手段になります。
既存環境との親和性
すでに使っている資産管理ツールや認証基盤と連携できるかによって、導入した後の手作業の量が変わります。管理画面についても、検知の一覧から対象の端末や実行された操作までをたどれる作りになっているかを、担当者が実際に操作して確かめておきます。
対応の範囲
製品には、検知した内容を通知するところまでを担うものと、端末の隔離やプロセスの停止といった対応まで実行できるものがあります。サービスとして提供される場合は、精査や調査を誰が行うかによって自社に残る作業が変わるため、対応のどこまでが範囲に含まれるかを確認します。
支援の範囲
支援の範囲は、導入時の設定を手伝うところまでか、稼働した後の検知ルールの見直しまで含むかで大きく変わります。問い合わせの窓口や、インシデントが疑われるときの調査の支援が含まれるかどうかによっても、運用を始めた後の負担は変わります。
費用の内訳
EDRの費用は、端末の台数に応じたライセンス費用だけではありません。複数の製品やサービスを比べるときは、下記の項目がどこまで含まれているかをそろえた上で確認します。
- 端末の台数に応じたライセンスの費用
- 初期の設定や既存製品からの移行にかかる費用
- 監視や検知ルールの見直しを委託する場合の運用の費用
試験導入から全社展開までの進め方
験導入から全社展開までは、段階ごとに対象と確認する内容が変わります。
段階 | 対象 | 確認すること |
|---|---|---|
試験導入 | 部門を限定した端末 | 業務への影響と誤検知の傾向 |
初期チューニング | 検知ルール | 除外してよい操作の見極め |
全社展開 | 全端末 | 配布の状況と適用漏れ |
既存製品からの切り替え | 既存の防御製品 | 併存させる期間と停止の順序 |
試験導入の設計
試験導入では、対象の端末を絞るだけでなく、何を確認できれば次の段階に進めるのかを先に決めます。業務でよく使うソフトが誤検知されないか、端末の動作が遅くならないかといった項目と期間を決めておくと、判断が担当者の感覚に左右されにくくなります。
初期チューニング
稼働した直後は、資産管理ツールやバックアップソフトの動きなど、業務で使う正規の操作が脅威として検知されることがあります。検知ルールから除外する設定を試験導入の期間に行っておかないと、全社展開の後に通知の量が増え、確認が追いつかなくなる場合があります。
全社展開
全社展開では資産管理ツールなどで一括して配布しますが、長期間電源が入っていない端末や、社内ネットワークにつながっていない端末には適用されません。配布した台数と、管理画面に表示される稼働中の端末の数を突き合わせ、差が出た端末を個別に確認します。
既存製品からの切り替え
既存のアンチウイルスやEPPから切り替える場合は、旧製品を停止する時期をあらかじめ決めておきます。新旧の製品を同時に動かす期間は、動作の競合や端末の負荷が起きやすいため、併存させる範囲と期間を限定します。
運用が回らなくなる分かれ目
運用担当者を導入前に決めていない場合の停滞
運用担当者は、製品・サービスの選定と同じ段階で決めておく必要があります。稼働してから担当を探し始めると、精査されないアラートが積み上がり、検知ルールの見直しも進まないまま運用が停滞しやすくなります。
夜間・休日に生じる対応の空白の埋め方
夜間や休日の対応は、体制を組んで埋めるか、製品の機能で補うかのいずれかになります。下記のように選択肢を整理し、導入の段階でどれを選ぶかを決めておきます。
- 当番制を組み、連絡経路と代理を決めておく
- 検知したときに端末を自動で隔離する設定を入れる
- 時間外の監視を外部に委託する
自動での隔離は業務を止めることにもつながるため、適用する端末の範囲を限定したうえで設定します。
運用まで含めて任せるという選択肢
このような初期チューニングや夜間・休日の対応まで自社で抱えずに導入を進める解決策が、運用まで含めて任せられるマネージドサービスです。Aurora Managed Endpoint Defense(AMED)は、EPPとEDRに24時間の監視・対応を組み合わせたサービスで、アラートの精査から検知ルールの継続的な見直しまでを代行します。
EPP+EDR 事前防御型エンドポイントセキュリティサービス Aurora Managed Endpoint Defense(AMED)
まとめ:EDRの導入は製品の選定ではなく運用の設計から
EDRの導入は、製品を選ぶ工程よりも、検知した後に誰がどこまで動くのかを決める工程に難しさがあります。要件の整理から試験導入、全社展開までを順に進めておけば、稼働した直後に通知への対応が止まる場面を減らしやすくなります。運用を自社で担うのか、任せるのかまで含めて、導入の計画に組み込んでいきましょう。
NTTセキュリティ・ジャパン
について
NTTグループ内のセキュリティ専業会社として、長年培った豊富な知見とグローバルな脅威インテリジェンスを活かし、
お客様のセキュリティ課題に向き合います。信頼できるパートナーとして、
リスク予測から診断、防御、脅威の検知、インシデント対応、復旧まで一貫して支援します。

NTTグループの
信頼性世界規模のICTインフラ運用で培った知見と、多様な業界への支援実績

IT・OTを包括的に
支援ITシステムから工場・インフラ環境まで組織全体のセキュリティ強化を支援

エキスパート集団
高度な専門性を持つアナリストや経験豊富なコンサルタントがお客様のセキュリティ課題に対応
【ホワイトペーパー】
人材不足・複雑化する脅威にどう立ち向かう?
MDRアウトソーシングで乗り越えるセキュリティ運用の壁
ダウンロード