結論:ASMと脆弱性診断は「役割」が違う
ASMと脆弱性診断の役割分担
ASMは「外から見える資産そのものを見つける」役割を、脆弱性診断は「把握済みの資産に弱点がないかを調べる」役割を担います。同じ“弱点対策”でも、対象としている領域と着目するフェーズが異なります。
ASM:攻撃対象領域の発見・可視化
ASMは、インターネットに公開された自社資産(攻撃対象領域)を攻撃者目線で継続的に発見し、一覧として可視化します。公開サーバーやVPN機器、クラウド上のストレージなど、まず「どこに侵入口になり得る資産が存在しているのか」を把握するのが出発点です。
関連記事:【ASMとは】攻撃対象領域を可視化する手法と運用でつまずく5つの理由
脆弱性診断:既知資産の弱点検証
脆弱性診断は、対象とわかっているサーバーやアプリに既知の弱点がないかを詳しく調べます。深く検証できる一方で、調べる対象をあらかじめ決めておく必要があり、リストにない資産は検査されません。
よくある誤解:「脆弱性診断だけやれば安全」は間違い
脆弱性診断は「把握している資産」しか対象にできないため、把握していない公開資産はスコープから外れます。仮に弱点があっても見えていない資産から見つけることはできないため、「脆弱性診断だけ実施すれば安全」とは言い切れません。
両者は対立ではなく補完の関係
ASMで全体像を見つけ、脆弱性診断で個々の弱点を深掘りする。両者は役割が違うからこそ、どちらか一方ではなく組み合わせることで、守りの死角を減らせます。
なぜ今「違い」を理解すべきか
増え続ける公開済み脆弱性
IPAの脆弱性対策情報データベース(JVN iPedia)に登録された脆弱性は、2025年は四半期ごとに1万件前後で推移し、年間で4万件を超えました。これだけの数を、限られた人手ですべて追うのは容易ではありません。
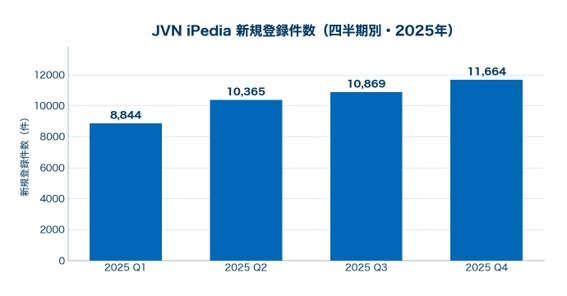
出典:IPA「脆弱性対策情報データベース JVN iPedia の登録状況」(2025年第1〜第4四半期)を基に作成
https://www.ipa.go.jp/security/reports/vuln/jvn/ipedia2025q4.html
診断スコープから漏れる未把握資産
脆弱性がいくら増えても、診断できるのは把握済みの資産だけです。管理台帳にない公開資産や、部門が独自に立てたサーバーは対象に入らず、弱点が放置されてしまいます。
脆弱性診断の死角
脆弱性診断は、あくまでも実施した時点での評価です。診断後に立ち上げた資産や、その後に新しく公表された脆弱性は、次の診断のタイミングまで見えないという死角が生まれます。
ASMの必要性
「知らない資産は守れない」という気づきこそが、ASMの出発点です。増え続ける脆弱性に追われる前に、まず外から見える資産そのものを継続的に把握しておく必要があります。
ASMと脆弱性診断の違い
ここまでの違いを、5つの観点で整理します。
観点 | ASM | 脆弱性診断 |
|---|---|---|
対象範囲 | 未知資産を含む外部公開資産 | 把握済みの資産 |
実施タイミング | 継続的 | 時点(定期・スポット) |
視点 | 攻撃者目線 | 内部の点検目線 |
深さ | 広く浅く発見 | 狭く深く検証 |
アウトプット | 資産一覧とリスク露出の可視化 | 脆弱性レポートと修正指摘 |
対象範囲の違い
攻撃者に狙われやすいのは、自社が把握できていない資産です。
- ASM: 未知の資産まで含めて発見する(診断のリストにない公開サーバーや放置クラウドも対象)
- 脆弱性診断: あらかじめ把握した資産だけを対象にする
実施タイミングの違い
クラウドでは資産が日々増減し、診断の合間にも新しい入り口が生まれます。
- ASM: 継続的に資産を追い、変化をその都度捉える
- 脆弱性診断: 定期・スポットの時点評価で、次回まで変化は見えない
視点の違い
同じ資産でも、どこから見るかで気づけるリスクが変わります。
- ASM: 攻撃者から見える姿を起点にし、社内で軽視しがちな露出に気づける
- 脆弱性診断: 内部から既知資産を点検する
深さの違い
網羅性のASM、精度の脆弱性診断、という住み分けです。
- ASM: 広く浅く、どこに入り口があるかを漏れなく洗い出す
- 脆弱性診断: 狭く深く、各資産にどんな弱点があるかを調べる
アウトプット
得られる成果物も異なります。
- ASM: 外部公開資産の一覧と、潜在リスクの可視化
- 脆弱性診断: 対象資産ごとの脆弱性レポートと修正指摘
両者の関係性
関係を一言でいえば、ASMが入り口を洗い出す“前段”、脆弱性診断がその中身を確かめる“詳細検査”です。順番に組み合わせることで、初めて抜けのない点検になります。
どちらを採用するべき?ケース別の使い分けと併用
では、自社はどちらから着手すべきでしょうか。自社の状況によって、優先すべきアプローチは変わります。
出発点となる外部公開資産の全体像把握
どちらを先に実施するか迷ったら、まず外部公開資産の全体像を把握することから始めます。守る対象が見えなければ、どこから診断すべきかという優先順位も決められないからです。やみくもに診断の範囲を広げるより、先に全体像を描く方が、限られた予算と人手を有効に使えます。
資産が見えない企業向けのASM
自社の公開資産を正確に把握できていない企業は、まずASMで全体像を見える化することが先決です。見えていない資産は、そもそも対策の対象にできません。特にM&Aや事業拡大で管理が分散している企業ほど、把握漏れの資産が眠っているため、ASMによる棚卸しの効果が大きくなります。
守る資産が固定的な企業向けの脆弱性診断
守る資産が限られ、変化も少ない企業は、対象を絞った脆弱性診断を定期的に実行する方が効率的です。無理にASMを広げるより、重要資産の深い検証に投資する判断もあります。オンプレ中心で構成変更が少ない環境では、同じ資産を継続的に深く点検する方が、費用対効果が見合いやすいといえます。
死角をなくす「ASM×診断」の併用
クラウド活用が進み資産が流動的な多くの企業にとって、理想は併用です。ASMで死角を減らし、脆弱性診断で個々の弱点を確実につぶしていきます。ASMが「どこに穴がありそうか」を示し、脆弱性診断が「その穴が本当に危ないか」を確かめる。両者がかみ合うことで、発見から是正までの精度が上がります。
併用の進め方(可視化→優先度付け→診断→是正)
併用は、次の流れで進めると無理がありません。
- 可視化: ASMで外部公開資産を洗い出す
- 優先度付け: 危険度の高い資産を見極める
- 診断: 重要な資産に脆弱性診断をかける
- 是正: 見つかった弱点を優先順位順に直す
発見と診断の「その先」──検知・対応まで
直しきれない弱点と優先度の壁
発見と診断を進めても、見つかった弱点をすべて直しきれるとは限りません。人手や時間の制約から、危険度に応じた優先順位付けが避けられず、対応しきれない弱点が残ることもあります。
内製が難しい継続監視と検知
さらに、是正だけでなく、攻撃の兆候を捉える継続的な監視・検知も必要になります。しかし、これを自社だけで運用するのは容易ではありません。
- 24時間365日の体制: 攻撃は時間を選ばず、夜間・休日も監視を切らせない
- 専門人材の確保: 大量のアラートから本当に危険なものを見極める知見が要る
MDR/SOCによる継続監視・初動の補完
こうした人手の限界を補うのがMDR(Managed Detection and Response)やSOC(Security Operation Center)です。専門アナリストが24時間体制で監視し、危険な兆候の検知から初動対応までを担います。監視業務を専門チームに委任することで、自社では維持が難しいレベルの継続的な対応体制を実現できる点に価値があります。発見・診断・是正の先を、外部の専門力で支える選択肢です。
関連記事:【MDRとは?】MSS、SOCとの違いや導入メリット、効果的な組み合わせなどを解説
まとめ:ASMと脆弱性診断は「対立」ではなく「補完」
ASMと脆弱性診断は、どちらか一方を選ぶものではありません。外から見える資産をASMで継続的に把握し、重要な資産の弱点を脆弱性診断で深く検証する。役割の違う2つを併せ、さらに継続監視まで回してこそ、クラウドとともに変化し続ける攻撃対象領域に、抜けなく向き合い続けられます。「どちらをやるか」を個別に判断するのではなく、可視化・検証・監視を一連の流れとして組み合わせ、自社の運用に落とし込んでいくことから始めてみてはいかがでしょうか。
NTTセキュリティ・ジャパン
について
NTTグループ内のセキュリティ専業会社として、長年培った豊富な知見とグローバルな脅威インテリジェンスを活かし、
お客様のセキュリティ課題に向き合います。信頼できるパートナーとして、
リスク予測から診断、防御、脅威の検知、インシデント対応、復旧まで一貫して支援します。

NTTグループの
信頼性世界規模のICTインフラ運用で培った知見と、多様な業界への支援実績

IT・OTを包括的に
支援ITシステムから工場・インフラ環境まで組織全体のセキュリティ強化を支援

エキスパート集団
高度な専門性を持つアナリストや経験豊富なコンサルタントがお客様のセキュリティ課題に対応
【ホワイトペーパー】
人材不足・複雑化する脅威にどう立ち向かう?
MDRアウトソーシングで乗り越えるセキュリティ運用の壁
ダウンロード