EDRの運用が回らなくなる理由
回らない原因は製品ではなく検知後の判断体制
EDR(Endpoint Detection and Response)の運用が回らなくなる原因の一つとして、検知後の判断基準や対応する人が明確になっていないことがあります。製品が自動で担うのはアラートを出すところまでであり、それが攻撃か正規の操作かを見極め、端末を止めるかどうかを決める工程は人に残ります。
画面の監視ではなく判断と対応を担うEDRの運用
EDRの運用の中心は、管理画面を見続けることではなく、アラートの重要度を判断し、調査・隔離・復旧のどこまでを実施するかを決めて実行することです。そのため、画面を確認する時間を確保するだけでは足りず、判断を下せる知識と、業務を止める決定を任されている権限の両方が求められます。
関連記事:今さら聞けない「EDR」とは?基本的な役割と導入後の運用課題をわかりやすく解説
兼務の担当者に判断が集中する体制の実態
IPAの調査では、従業員101名以上の中小企業でも、情報セキュリティ対策の専門部署(担当者)があるのは34.6%で、51.9%は兼務の担当者を任命して対策を行っています。このように他の業務と並行して判断を担う体制では、アラートの確認が後回しになりやすく、判断の基準も担当者個人の経験に頼りがちになります。
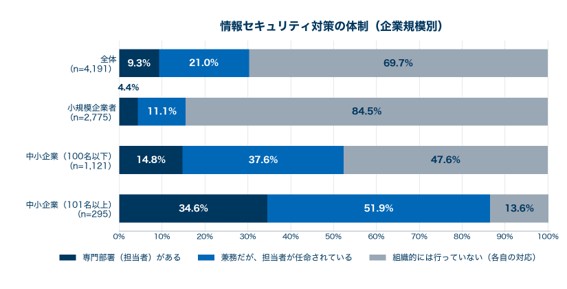
出典:IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」図3-121(2024年10〜11月調査・回答4,191社)を基に作成
https://www.ipa.go.jp/security/reports/sme/nl10bi000000fbvc-att/sme-chousa-report2024r1.pdf
運用が形骸化しているときに現れる兆候
確認されないまま閉じられていくアラート
誤検知が続くと、アラートへの注意が薄れ、内容を十分に確認しないままクローズする対応が定着する可能性があります。その結果、実際の攻撃を示すアラートが含まれていても、気づかずにクローズしてしまうおそれがあります。
除外設定の追加だけが増えていく検知ルール
誤検知を減らすための除外設定は必要な作業ですが、追加した理由や対象を見直さないまま件数だけが増えていくと、攻撃者に悪用されるリスクが高まります。除外した対象のフォルダやツールが今も業務で使われているかを確かめていない場合は、運用が通知を減らすことに偏っている状態と考えられます。
特定の担当者しか判断できない属人化
アラートの危険度をすぐに判断できるのが特定の担当者だけで、その判断の根拠が記録されていない状態も兆候の一つです。その担当者が休暇や異動で不在になると、判断を下せる人がいなくなり、初動が遅れる場合があります。
エージェントが停止したまま気づかれない端末
EDRは端末に導入したエージェントが動きを記録して機能するため、エージェントが停止した端末や、長期間管理サーバーと通信していない端末は監視の対象から外れています。稼働状況を定期的に確認する担当が決まっていなければ、監視されていない端末が残っていても気づけない可能性があります。
自社で続けるか外部に任せるかの判断
自社で続けるか外部に任せるかは、判断できる担当者の有無と、対応できる時間帯によって変わります。状況ごとに向いている体制の方向は、下記のとおりです。
状況 | 向いている体制 | 自社に残す役割 |
|---|---|---|
兼務の担当者1〜2名 | 一次判断から外部に任せる | 最終判断と社内の調整 |
日中に判断できる担当者がいる | 夜間・休日を外部で補う | 日中の判断と対応 |
専任のチームがある | 自社運用を軸に一部を補う | 判断基準の整備から対応まで |
拠点や工場に端末が分散 | 遠隔での一次判断・隔離を外部に任せる | 現地との連絡と業務への影響の調整 |
兼務の担当者1〜2名で運用している場合
兼務の担当者が1〜2名の体制では、アラートの一次判断を自社で続けるほど、本来の業務との間で確認が後回しになる場面が増えやすくなります。そのため、一次判断から外部に任せ、自社は業務を止めるかどうかの最終判断と社内の調整に役割を絞る形が考えられます。
日中は社内で判断できる担当者がいる場合
日中に判断できる担当者がいれば、業務時間内のアラートは、自社の業務を知る強みを生かして社内で対応しやすくなります。一方、夜間・休日に検知したアラートは初動が翌営業日以降になる場合があるため、その時間帯の一次判断を外部に任せ、日中に自社へ引き継ぐ組み合わせが選択肢になります。
専任のセキュリティチームを持っている場合
専任のチームがあれば、判断基準の整備から対応までを自社で担う体制が軸になります。そのうえで、攻撃の痕跡を能動的に探す脅威ハンティングや高度な調査など、自社だけでは知見や工数が不足する部分に限って外部の支援を受ける方法があります。
拠点や工場に端末が分散している場合
拠点や工場に端末が分散していると、隔離した端末の調査や復旧のために担当者が現地へ向かう必要が生じ、対応に時間がかかりやすくなります。そのため、遠隔での一次判断や隔離は外部に任せ、自社は現地の担当者との連絡や業務への影響の調整に役割を絞る形が考えられます。
自社で運用を続ける場合に整える仕組み
アラートの重要度ごとに定める判断基準と手順
判断基準とは、アラートの重要度ごとに誰が確認し、どこまでの対応を誰の承認で実施するかを決めておくものです。例えば、下記のように重要度と対応を結びつけておくと、担当者が替わっても同じ水準で判断しやすくなります。
重要度 | 判断の目安 | 主な対応 |
|---|---|---|
高 | 攻撃の進行が疑われる | 端末の隔離と調査の開始 |
中 | 不審だが影響は限定的 | 当日中の調査と経過の確認 |
低 | 業務上の操作の可能性が高い | 記録して傾向を確認 |
端末隔離に関する業務部門との事前の取り決め
端末の隔離はネットワークから切り離す操作のため、対象が業務システムのサーバーや生産ラインの端末であれば、業務が止まる場合があります。検知してから業務部門と調整を始めると初動が遅れるため、下記のように端末を分けて事前に合意しておくことが重要です。
- 承認を待たずに隔離してよい端末
- 業務部門へ連絡したうえで隔離する端末
- 隔離せず通信の遮断などで代替する端末
運用に必要な人員と対応時間帯の見積もり
必要な人員は、日々のアラートの件数と1件あたりの確認時間から見込む工数に加えて、どの時間帯まで対応するかによって変わります。夜間・休日も自社で対応する場合は、当番の交代や休暇時の代理を含めて複数名が必要になるため、日中の工数だけで見積もると人員が不足しやすくなります。
外部に任せる場合に確認すべき対応範囲
アラート通知の後に実施される対応の範囲
外部に任せても、サービスによってはアラートの通知までが範囲で、隔離や調査は自社の作業として残る場合があります。通知の後に委託先がどこまで実施するかは、下記の段階ごとに確認しておくことが重要です。
対応の段階 | 確認すること |
|---|---|
通知 | 通知する基準と連絡までの目標時間 |
隔離 | 委託先が実施するか、自社の承認後か |
調査 | 原因と影響範囲の調査を含むか |
復旧 | 手順の提示か、作業の支援までか |
検知時に連絡を受ける自社側の窓口と判断者
委託先がアラートを精査しても、業務を止めるかどうか、経営層・取引先へ報告するかどうかの判断は自社に残ることが一般的です。そのため、委託先から連絡を受ける窓口と、隔離などの承認を出す判断者を、夜間・休日の連絡先も含めて決めておくことが重要です。
定期報告で確認できる検知の傾向と改善提案
定期報告では、アラートの件数だけでなく、どの端末やどの種類の検知が多いかという傾向と、検知ルールの見直しなどの改善提案が含まれるかを確認します。件数だけの報告では、除外設定の増え方やエージェントが停止した端末の有無といった形骸化の兆候に気づきにくくなります。
現行のEDRを継続するか製品ごと見直すかの判断
外部に任せる形には、一般に、今の製品を使い続けて運用だけを任せる形と、製品の更新時期などに合わせて製品と運用をセットで見直す形があります。どちらが合うかは、現行製品の契約期間や、誤検知の多さなど製品に起因する負担がどの程度あるかによって変わります。
関連記事:EDRの導入はどう進める?検討から運用開始までの手順と判断のポイント
エンドポイントに特化した運用サービスという選択肢
このようなアラートの一次判断や検知ルールの見直しを、製品と運用のセットで任せられるサービスの一例が、Aurora Managed Endpoint Defense(AMED)です。EPP(Endpoint Protection Platform)とEDRに、アナリストによる24時間365日のアラートの精査と優先度づけ、インシデントの調査・対応支援、検知ルールの継続的なチューニングを組み合わせ、日々のアラート対応を代行します。
サービスページ:EPP+EDR 事前防御型エンドポイントセキュリティサービス Aurora Managed Endpoint Defense(AMED)
まとめ:EDRの運用は「誰が判断するか」から組み立て直す
EDRの運用が回らない原因の多くは、製品の性能よりも、検知した後の判断を担う人と基準が定まっていないことにあります。自社で続ける場合も外部に任せる場合も、判断する人と対応する時間帯が決まれば、自社に合う体制を選びやすくなります。まずは管理画面で形骸化の兆候がないかを確かめ、誰が判断するかから運用を見直してみてはいかがでしょうか。
NTTセキュリティ・ジャパン
について
NTTグループ内のセキュリティ専業会社として、長年培った豊富な知見とグローバルな脅威インテリジェンスを活かし、
お客様のセキュリティ課題に向き合います。信頼できるパートナーとして、
リスク予測から診断、防御、脅威の検知、インシデント対応、復旧まで一貫して支援します。

NTTグループの
信頼性世界規模のICTインフラ運用で培った知見と、多様な業界への支援実績

IT・OTを包括的に
支援ITシステムから工場・インフラ環境まで組織全体のセキュリティ強化を支援

エキスパート集団
高度な専門性を持つアナリストや経験豊富なコンサルタントがお客様のセキュリティ課題に対応
【ホワイトペーパー】
人材不足・複雑化する脅威にどう立ち向かう?
MDRアウトソーシングで乗り越えるセキュリティ運用の壁
ダウンロード