シャドーITとは?生成AIの普及で高まる重要性
シャドーITの定義
シャドーITとは、企業のIT部門が把握・許可していない機器やソフトウェア、クラウドサービスを従業員が業務に使うことを指します。個人のスマートフォンや無料のファイル共有サービスなど、企業による管理や統制の対象になっていないIT全般が該当します。
シャドーITの対象範囲
従来は私物端末が中心でしたが、クラウドの普及とともに、対象は次のように広がっています。
- 私物端末:会社が支給していないPCやスマートフォン
- 未承認のSaaS・クラウド:部門や個人が独自に契約したサービス
- 生成AI(シャドーAI):会社の許可なく業務に使うAIツール
「シャドーAI」という新たな課題
議事録の要約や文章の翻訳、コード生成に生成AIを使う従業員が増え、会社が許可しないまま利用する「シャドーAI」が急速に広がっています。ガートナージャパンの調査では、シャドーAIを把握できていない、または把握しても有効な対策を取れていない企業が合わせて7割を超え、多くの企業で利用実態の把握や管理が十分に進んでいない状況が明らかになっています。
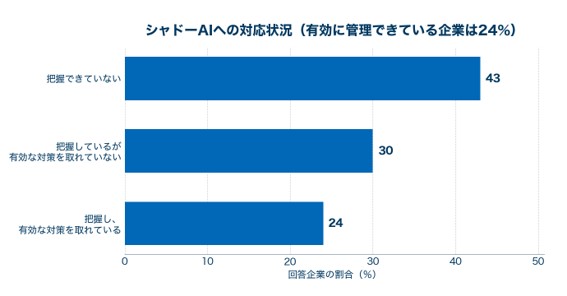
出典:ガートナージャパンの調査(2026年6月18日発表、2026年2月実施、回答414社)を基に作成
https://www.gartner.co.jp/ja/newsroom/press-releases/pr-20260618-aibs-shadow-ai
なぜシャドーITは生まれるのか
現場の利便性が公式なIT整備を追い越す構造
シャドーITが生まれる背景には、現場が求める利便性に対して、企業が提供する公式のIT整備が追いついていない構造があります。公式なIT整備は申請や承認に時間がかかる一方で、現場が使いたいツールはすぐ手に入るため、従業員は仕事を早く進めたいという善意から手近なサービスを選びます。
クラウド・SaaSの普及で導入のハードルが低下した環境
クラウドやSaaSの普及で、ツール導入のハードルは大きく下がりました。かつてはシステム導入に情シスの関与が不可欠でしたが、今はブラウザとクレジットカードがあれば、情シスを通さずサービスを契約・利用できます。
シャドーITが「悪意ある持ち出し」とは異なる理由
シャドーITは、内部不正のような悪意ある持ち出しとは動機が根本的に異なります。両者の違いは、行為の裏にある意図にあります。
- シャドーIT:業務を効率化しようとする「悪意のない利用」
- 内部不正:情報を持ち出そうとする「悪意のある行為」
関連記事:【内部不正】なぜ防ぎにくい?「身内」によるデータ持ち出しの手口と防衛策
シャドーITが招く3つのリスク
シャドーITが招くリスクは、大きく次の3つに整理できます。
リスク | 内容 | 主な発生場面 |
|---|---|---|
データの漏えい | 機密情報が意図せず外部へ流出 | 生成AI・無料クラウドへの入力 |
侵入・乗っ取り | 管理外アカウントが攻撃の入口に | 弱いパスワードのSaaS利用 |
コンプライアンス違反 | 契約・ライセンス・法令に抵触 | 無断契約・データの越境保管 |
機密データの漏えい
シャドーITで起きやすいリスクが、機密データを意図せず外部へ送信してしまうケースです。従業員が顧客情報や社外秘の資料を無料の生成AIに入力すると、そのデータが外部のサーバーに保存され、AIの学習に使われて他社への回答に現れるおそれもあります。
管理外アカウントの侵入・乗っ取り
未承認のSaaSで作られたアカウントには、会社のパスワードポリシーや多要素認証の管理が及びません。そのため、脆弱なパスワードのまま放置されやすく、そこを突かれると、正規の利用者になりすまして社内システムへ侵入される入口になります。
コンプライアンス上の違反
現場の部門や個人が会社の基準を通さずに導入したサービスは、意図せず重大なコンプライアンス違反に直結するケースが少なくありません。 代表的なリスクとして、以下の2点が挙げられます。
- 法令・社内規程への抵触:クラウドサービスのデータ保管先が海外にあり、自社のデータ取り扱い基準に反している状態
- 商用ライセンス違反:非営利・個人向けに提供されている無料プランを、業務目的で不正利用している状態
関連記事:【DLPとは】情報漏えいを防ぐ仕組みと失敗しない運用法
シャドーITが起きやすい企業・場面
自社に当てはまる場面がないか、代表的な5つのケースで確認してみましょう。
企業・場面 | シャドーITが起きやすい理由 |
|---|---|
急成長スタートアップ | IT管理体制が事業拡大に追いつかない |
大企業の事業部 | 部門ごとのSaaS個別契約で全社一元管理ができない |
生成AIを使う現場 | 手軽さから、禁止しても利用が定着する |
テレワーク環境 | 私物端末に業務データが分散する |
退職者の放置 | アカウント・契約が停止されず残存する |
急成長スタートアップ
急成長中のスタートアップは、事業の拡大にIT管理体制の整備が追いつかず、シャドーITが生まれやすい環境です。専任の情シスがいないまま各自が必要なツールを導入し、全社でどんなサービスが使われているか誰も把握できていない状態に陥りがちです。
大企業の事業部
大企業では、事業部が独自の予算でSaaSを個別に契約するケースが目立ちます。情シスの標準ツールとは別に部門ごとの最適化で利用サービスが増え、全社の契約や利用状況が一元管理できなくなることがあります。
生成AIを使う現場
議事録の要約や文章の翻訳、コード生成に生成AIを使う現場では、シャドーAIが日常的に発生します。手軽に成果が出るため利用が定着しやすく、会社が禁止していても個人アカウントで使われることが少なくありません。
テレワーク環境
テレワークの定着で、私物のパソコンやスマートフォンから業務データにアクセスする働き方が一般化しました。会社の管理が届かない端末に業務ファイルが保存され、セキュリティ対策の状態も確認できないまま使われ続けます。
退職者の放置
入退社の多い組織では、退職者のアカウントやSaaS契約が停止されないまま残りやすくなります。誰も使っていないはずのアカウントが有効なまま放置され、不正アクセスや無駄なライセンス費用の原因になります。
シャドーITを可視化し統制する進め方
見えない利用を管理下に置くには、次の4つのステップで可視化から統制へと進めます。
ステップ | 目的 |
|---|---|
実態の棚卸し | 見えない利用を可視化する |
利用ルールの整備 | 許可・条件付き許可・禁止を線引きする |
CASBによる統制 | 未承認クラウドを継続的に制御する |
EDRによる検知・対応 | 管理外端末の不審な動きに対処する |
実態の棚卸し
統制の第一歩は、社内で実際にどんな機器やサービスが使われているかを棚卸しし、「見えない利用」を可視化することです。ネットワークの通信ログやクラウドの利用状況を調べることで、これまで把握できていなかったツールやアカウントを洗い出せます。
利用ルールの整備
可視化した実態をもとに、洗い出したツールを次の3段階に仕分けし、全社で共有できる利用ルールを整備します。
- 許可:セキュリティ基準を満たし、全社で使えるサービス
- 条件付き許可:用途やデータの種類を限定して認めるサービス
- 禁止:情報漏えいリスクが高く、利用を認めないサービス
CASBによる統制
ルールを定めても、日々増える未承認のクラウド利用を人手だけで追い続けるのは困難です。そこで有効なのが、クラウドサービスの利用状況を可視化し、ポリシーに沿って利用を制御するCASB(Cloud Access Security Broker)です。
関連記事:【CASBとは】シャドーITを防ぐ仕組みとSSPM・SWGの違い
EDRによる検知・対応
CASBやルールで統制しても、私物端末そのものが会社の管理下にない状態は残ります。このような管理外の端末での不審な動きを検知・対応するための解決策が、エンドポイントを直接監視するEDR(Endpoint Detection and Response)です。端末上の動きを常時記録し、マルウェア感染や不正操作の兆候を捉えて、被害が広がる前に対処できます。
関連記事:今さら聞けない「EDR」とは?基本的な役割と導入後の運用課題をわかりやすく解説
まとめ:シャドーIT対策は禁止ではなく可視化と統制から
シャドーITは、業務を効率化しようとする現場の善意から生まれるため、一律に禁止するだけでは解決しません。利用の実態に応じて許可と統制を使い分けたうえで、CASBやEDRといった仕組みで継続的に統制することが重要です。生成AIの活用が広がる現在は、利用そのものを抑え込むのではなく、どのようなサービスが使われているかを把握し、適切に統制する考え方が求められています。まずは自社で何が使われているかの可視化から始めてみてはいかがでしょうか。
NTTセキュリティ・ジャパン
について
NTTグループ内のセキュリティ専業会社として、長年培った豊富な知見とグローバルな脅威インテリジェンスを活かし、
お客様のセキュリティ課題に向き合います。信頼できるパートナーとして、
リスク予測から診断、防御、脅威の検知、インシデント対応、復旧まで一貫して支援します。

NTTグループの
信頼性世界規模のICTインフラ運用で培った知見と、多様な業界への支援実績

IT・OTを包括的に
支援ITシステムから工場・インフラ環境まで組織全体のセキュリティ強化を支援

エキスパート集団
高度な専門性を持つアナリストや経験豊富なコンサルタントがお客様のセキュリティ課題に対応
【ホワイトペーパー】
人材不足・複雑化する脅威にどう立ち向かう?
MDRアウトソーシングで乗り越えるセキュリティ運用の壁
ダウンロード