
Products & Services
標的型マルウェア感染端末調査
アンチウイルスでは発見が難しい標的型マルウェアを徹底調査

インシデントレスポンスで培った知見を活用し、潜伏する脅威の有無や影響範囲を特定します。
専門家の知見で潜伏する標的型マルウェアを特定
標的型マルウェアは、検体が出回らないため、従来のシグネチャベースのセキュリティ機器では検知が困難です。その結果、企業ネットワーク内に長期間潜伏し続け、甚大な情報漏洩や事業停止のリスクを高めます。
NTTセキュリティ・ジャパンでは、インシデントレスポンス(IR)の知見を応用し、「自動起動設定」や「揮発性情報」といったマルウェアが必ず残す痕跡をフォレンジックアナリストが徹底的に解析します。
お客さまにはツールを実行していただくだけで、潜伏する脅威の有無と影響範囲を迅速かつ高精度に特定。次のインシデント対策に向けた「現状の感染レベル」を正確に把握し、被害の極小化に貢献します。
侵入の発生から検知までに
要した日数が1年以上の侵害(JAPAC)5.6%
外部からの通知に
よって発見69%
新たに見つかったマルウェア・ファミリーが公開情報に存在していない割合
86%
平均想定損害
賠償額3億2,850万円
標的型マルウェア感染端末調査サービスが解決する
お客さまの課題

標的型マルウェアの感染に
気付けない解決策
感染有無を可視化する端末調査
エンドポイント端末の痕跡を調査し、
潜伏する標的型マルウェアの有無を判定します。
従来のアンチウイルスだけでは
未知の脅威に対応できない解決策
複数の検知手法による分析
Threat Intelligence、アノーマリ検知、独自データベースを
組み合わせて未知の脅威を検出します。
感染端末や不審プログラムを
特定できない解決策
感染端末と不審ファイルを特定
調査結果として感染が疑われる端末や不審な設定・ファイル
を一覧化して報告します。
被害前提のセキュリティ対策が
求められている解決策
潜伏マルウェアの有無を評価
端末情報を分析し、お客さま環境の
安全性を評価します。
標準型マルウェア感染端末調査サービスの機能・特長が知りたい方は
お気軽にお問い合わせください。
NTTセキュリティ・ジャパンが選ばれる理由

フォレンジックアナリストによる
専門分析インシデントレスポンスで培った知見を活用し、
アナリストによる詳細な分析を実施。
独自データベースによる
高精度な脅威検知過去の対応実績から蓄積した情報を活用し、
不審なファイルを効率的に判定。
未知のマルウェアにも対応する
多角的な調査手法Threat Intelligenceやアノーマリ検知など
複数の観点から脅威を分析。
サービス内容
当社の調査は、セキュリティ機器による機械的な検出ではなく、フォレンジック専門家による多角的な視点に基づいています。
調査対象
Windows OS上の自動起動設定プログラムや起動しているプロセス・モジュールの属性情報に関する異常判定
悪性判定手法
- Threat IntelligenceオープンソースのTIを活用し、既知・類似の脅威を捕捉。
- ファイル属性のアノーマリ検知OS仕様とファイル名/署名有無の相関性から異常を判定。
- 独自データベースの利用過去のインシデントレスポンスで蓄積した様々なファイル情報のデータベースを活用。
サービスの提供イメージ
お客さま環境のWindows端末で、自動起動設定をはじめとした端末設定を収集するツールを実行し、結果を分析することで、マルウェアによるものと思われる不審な設定を調査します。調査の結果判明した不審なプログラムとそのプログラムが発見された端末をご報告します。

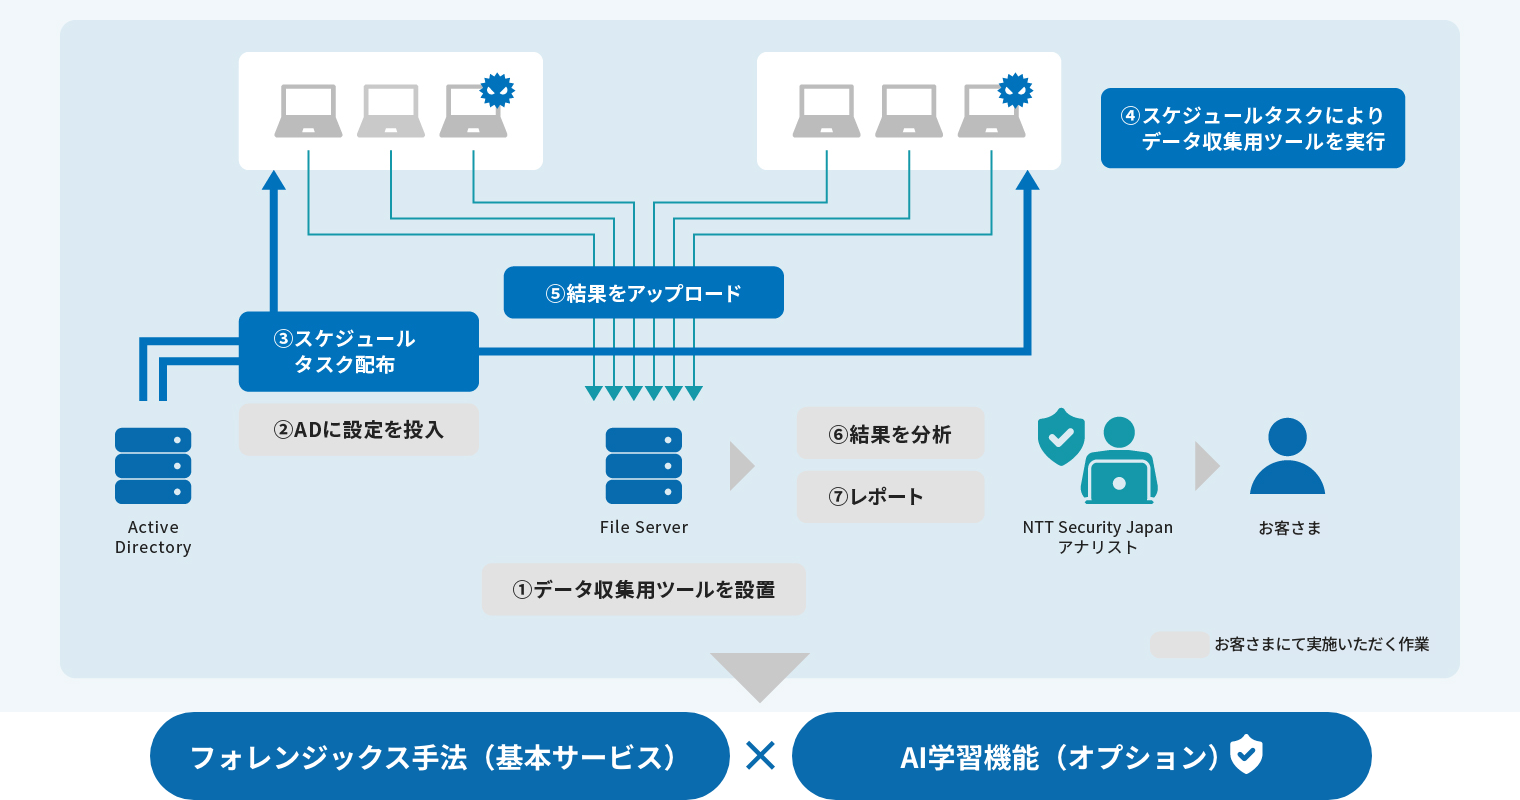
サービス提供の流れ
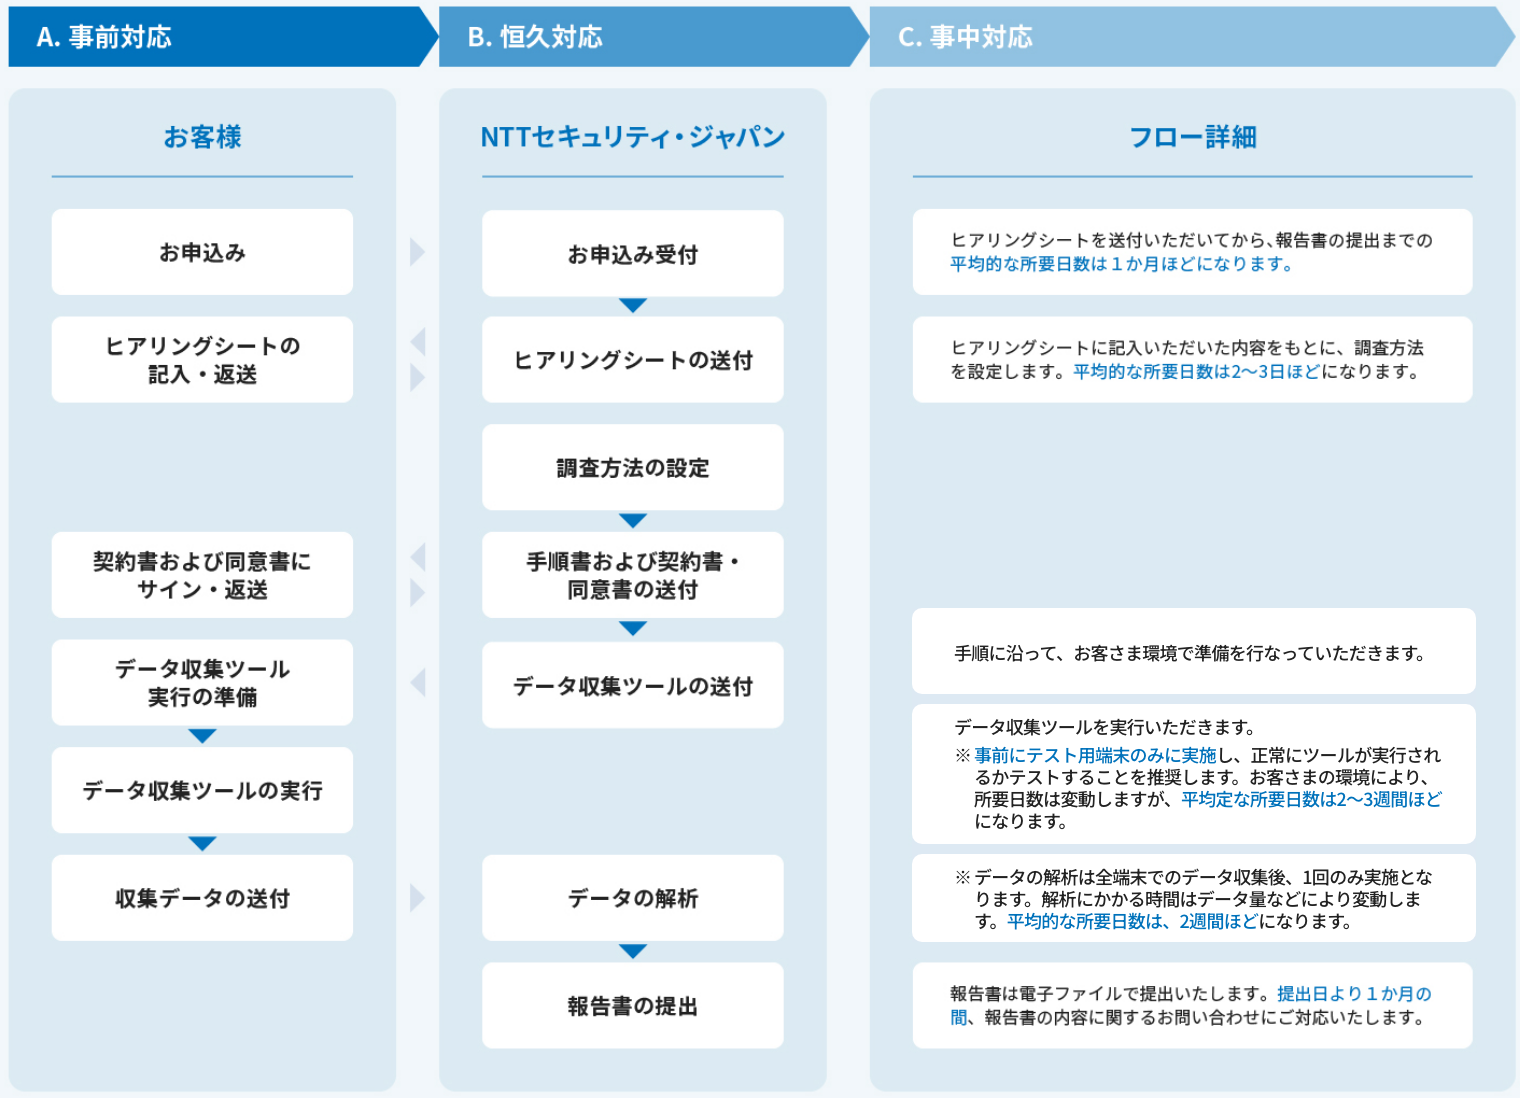
標的型マルウェア感染端末調査
サービスについて知りたい方は
お気軽にお問い合わせください。