
Products & Services
CSIRT構築支援
属人化したインシデント対応から
脱却。
組織全体で機能するCSIRTを
構築。

複雑化・高度化するサイバー攻撃に、組織的な対応を。抽象的な概念であるCSIRTをお客様の組織に合わせて具体化し、実効性の高いセキュリティインシデント対応体制の構築を、豊富な知見を持つプロが徹底支援します。
セキュリティインシデント対応における、
こんなお悩みはありませんか
サイバー攻撃やシステム障害など、対応が難しいトラブル(インシデント)が増える中、それらに素早く効率的に対応することが求められています。
しかし、多くの組織では以下のような課題を抱えています。
インシデント発生時の対応が不安
セキュリティインシデントが発生した際に何をすればよいかわからない、もしくは場当たり的な対応になってしまっている。誰に連絡すべきかも組織によって基準が異なる。
解決策
サイバーセキュリティインシデント対応体制の
迅速化・効率化連絡フローや対応フローを明確化し、
迅速かつ効率的な対応を可能にします。
部門を跨ぐ対応に時間がかかる
組織ごとにインシデント発生時の対応方針が異なり、
インシデント対応の意思決定に時間を要してしまう。解決策
社内全体のセキュリティ向上
組織内のセキュリティレベルを標準化し、
CSIRTを中心とした全体的な取り組みを推進します。
ノウハウが属人化している
インシデント対応の技術やノウハウが特定の担当者に依存しており、組織全体で共有・蓄積ができていない。
解決策
属人化の解消とノウハウの共有
対応が属人的になることを防ぎ、ナレッジやノウハウを組織全体で共有・蓄積します。
高度化する攻撃への専門性が不足
情報システム運用を子会社や外部に委託しているが、セキュリティ業務での連携が十分でなく、巧妙化する攻撃に単独の部署では対応しきれない。
解決策
専門性の集中と対応能力の向上
高度化したサイバー攻撃への対応に関する専門性をCSIRTに集中させ、対応能力を高めます。
CSIRTとは
CSIRT(シーサート、またはシーエスアイアールティ)は、Computer Security Incident Response Teamの略称であり、セキュリティインシデントへの対応を担う企業・組織内の専門体制です。発生時の対応だけでなく、平時からの準備や運用改善を通じて、組織全体のインシデント対応力向上に貢献します。
サービスの特長
CSIRTがセキュリティ対応の中核として機能することにより、組織的なインシデント対応を実現することができます。

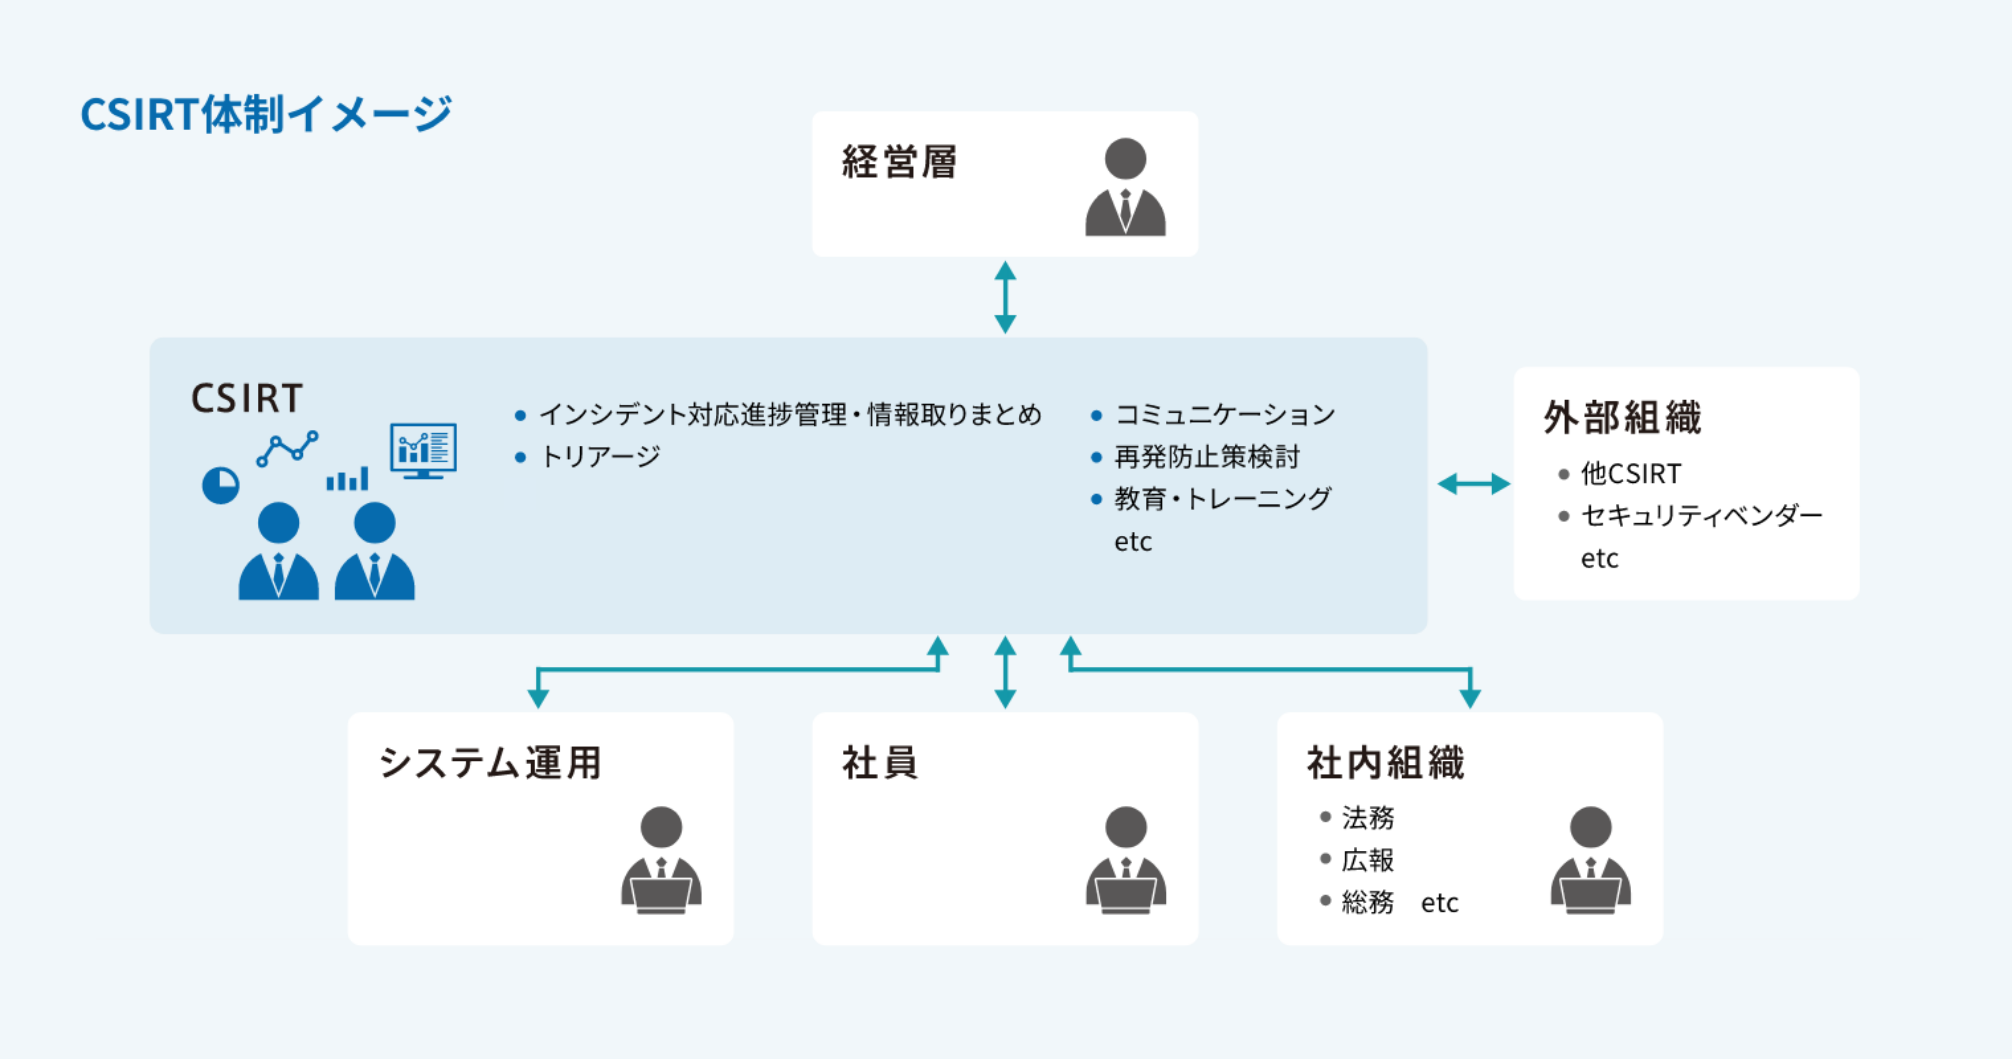
CSIRTの主な役割
インシデント対応進捗管理・情報取りまとめ/トリアージ/技術的支援/コミュニケーション/再発防止策検討/教育・トレーニング 等
NTTセキュリティ・ジャパンが選ばれる理由
単なるマニュアル作成に留まらず、インシデント対応の成熟度向上と本格運用開始までを支援する、包括的なサービスです。

体系的な4ステップでCSIRTを
具体化体制検討・プロセス検討・関連規定の作成・机上演習という4つのステップで、
抽象的な概念であるCSIRTをお客様の組織に合わせて具体化します。
豊富な実績に基づく
ロードマップ策定お客様の状況に合わせ、CSIRTのミッションや守るべき範囲(Constituency)を明確に定義し、
将来的なサービスや対象範囲の拡張を見据えたロードマップを策定します。
実効性の高いインシデント
対応体制を構築CSIRTをインシデント対応の中核に位置づけ、各部門と連携して対応する体制を構築。
CSIRTの権限や経営層への報告体制も整備し、迅速な意思決定を可能にします。
CSIRT構築支援コンサルティングの進め方
抽象的な組織的概念であるCSIRTを、以下の4つのステップでお客様社内のCSIRTとして具体化を進めます。
定例会(1回/週)をベースに進行し、3か月程度のプロジェクトとして実施します。
01
CSIRT体制検討
現状のセキュリティポリシー、BCP(事業継続計画)、危機管理体制、システム運用体制等の各種ドキュメントとヒアリングをもとに現状を分析し、CSIRTの体制を整備。
拡張のロードマップもあわせて作成します。現状分析/ミッション・
メリットの定義既存資料やヒアリングをもとに現状分析を実施し、CSIRTが何を目指すのかというミッションと、組織にもたらすメリットを定義します。
サービス対象・
サービス内容の定義CSIRTが守るべき範囲(Constituency)を定義。CERT/CCのハンドブックをベースに、CSIRTが提供する業務内容と対象インシデントを定義します。
体制・権限・
ロードマップの定義CSIRTを中核に各部門と連携する体制、インシデント発生時の権限・意思決定の所在を定義。スモールスタートを前提としたロードマップを策定します。
02
CSIRTプロセス検討
CSIRT体制検討の内容をベースに、インシデント対応のプロセスと、対応時の判断基準や報告フォーマット等の帳票類を検討します。
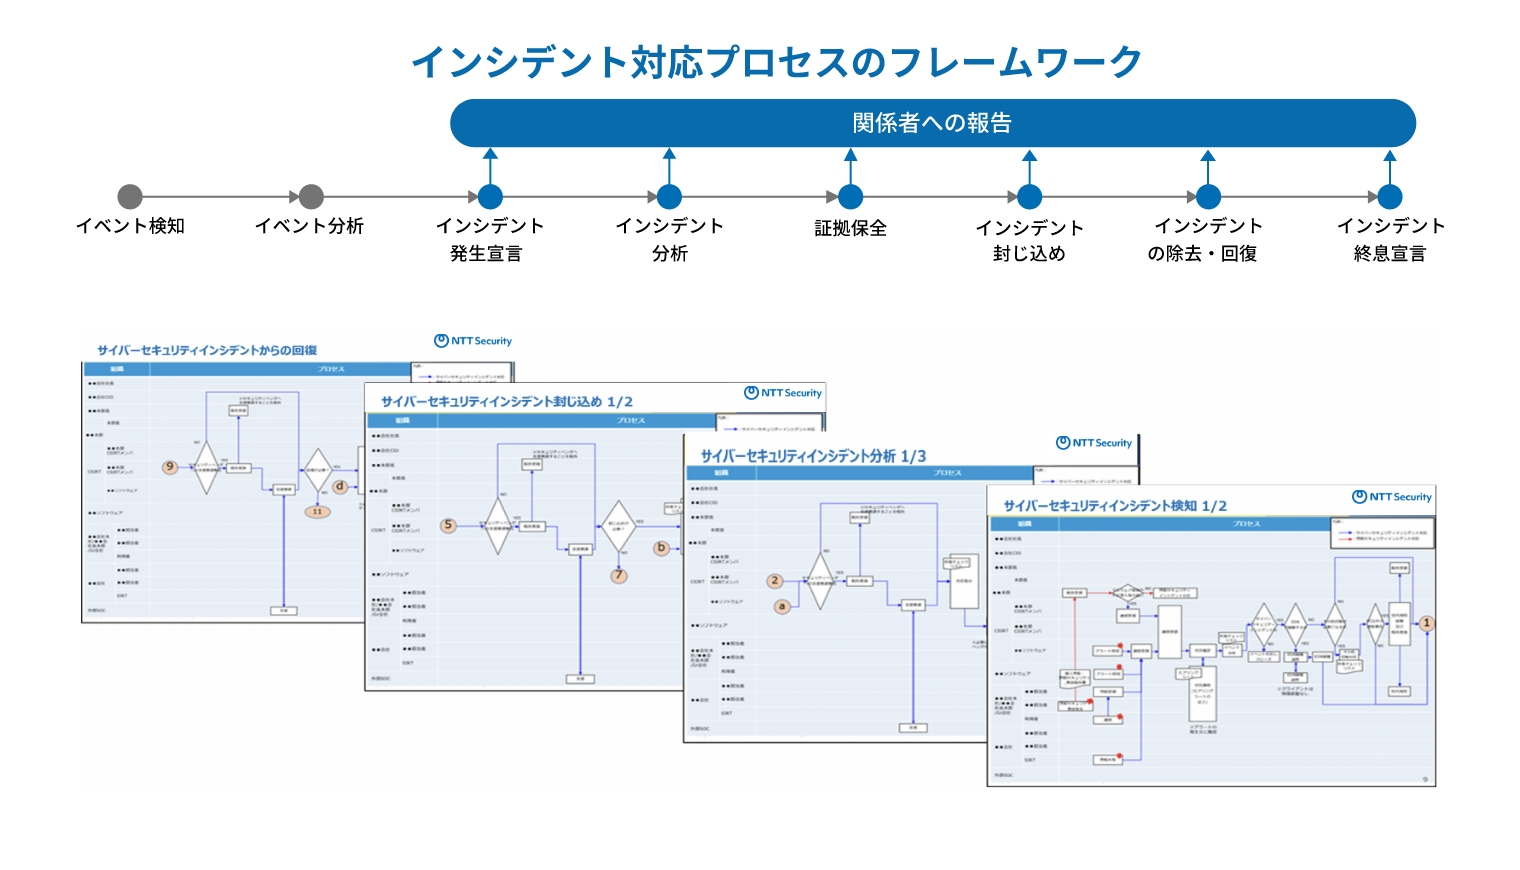
インシデント対応基準の整理
CSIRT体制検討の内容と既存のセキュリティ関連文書を踏まえ、貴社のセキュリティマネジメント体系と整合性の取れた判断基準を検討します。
対応帳票類の検討
報告フォーマットやインシデント管理台帳等を作成。既存の報告フォーマットがある場合は、整合性を合わせた形式で作成します。
03
CSIRT関連規定ドラフトの作成
CSIRTに関する定義を既存のセキュリティ関連規定に追加し、CSIRT運用開始に向けた社内オーソライズの取得を支援します。貴社のドキュメントフォーマットに沿って規定・基準のドラフトを作成します。
POLICY階層(方針)
情報セキュリティ
基本方針 等組織共通の概念・目的・目標等、情報セキュリティに対する組織の基本的な考え方を示すもの。
STANDARD階層(規則)
サイバーセキュリティインシデント対応規程 等
想定される情報リスクへの対策・遵守事項・判断基準等を示すもの。
PROCEDURE階層(手順書)
サイバーセキュリティインシデント対応手順書 等
具体的な手順を規定した手順書・管理台帳。
04
サイバー攻撃机上演習
シナリオに基づいた机上演習を通じて、構築したCSIRTが機能するかを検証します。
CSIRTメンバーの対応習熟度向上と、成果物の品質向上に役立ちます。対応習得
CSIRTメンバーがサイバーセキュリティインシデント対応を実践的に習得します。
意識向上
演習を通じて、組織全体のサイバーセキュリティインシデント対応に関する意識を高めます。
成果物の品質向上
演習実施結果を反映することで、体制検討・規定ドラフト等プロジェクト成果物の品質を高めます。
納品物概要
CSIRT構築支援コンサルティングサービスでは、以下の納品物を予定しています。
| タイトル | 概要・目的 |
|---|---|
| CSIRT体制検討資料 | CSIRTの体制、提供するサービス、守るべき範囲、役割・責任・権限等を記載。ロードマップもあわせて検討します。 |
| CSIRTプロセス検討資料 | CSIRTのインシデント対応に関するプロセスや判断ポイント等をまとめた検討資料です。 |
| インシデント対応マニュアル | CSIRT体制検討・CSIRTプロセス検討での検討内容を、実運用可能なマニュアルとして作成します。 |
| サイバー攻撃演習関連資料 | サイバー攻撃演習のシナリオと、実施結果のレポートです。 |
CSIRT構築支援コンサルティングサービス
CSIRTをインシデント対応の中核に位置づけ、各部門と連携して対応を実施する体制を構築。経営層への報告体制も整備することで、迅速な意思決定を可能にし、組織的なインシデント対応の実現へと導きます。
| レベル | タイトル | 概要・目的 |
|---|---|---|
| 5 | 最適化 | 継続的な改善活動により業務プロセスが最適化され、ITが統合的な自動化手段として活用されている状態。 |
| 4 | 管理・測定が可能 | 手順の準拠状況をモニタリングし改善。限られた範囲で自動化・ツール化がなされている状態。 |
| 3 | 定義されたプロセス | 手順が標準化・文書化され、研修を通じて共有・遵守されている状態。 |
| 2 | 再現性はあるが直感的 | 同じタスクなら似た手順になる段階。標準手順の習得はベテラン社員等の個人の知識に依存している。 |
| 1 | 個別対応 | 課題は認識しているが、標準的な業務プロセスがなく、個々人・場面ごとに個別対応している状態。 |
| 0 | プロセス不在 | 業務プロセスが存在せず、解決すべき課題があることすら認識していない状態。 |
CSIRT構築支援コンサルティングサービスにより、セキュリティインシデントへの組織的対応に関して、短期間での一定の成熟度レベル到達を目指します。
支援事例
属人化したセキュリティ対応から、組織横断のCSIRT体制へ
- 属人化したセキュリティ対策
- セキュリティ対策業務がノウハウのある要員に依存し、組織にノウハウが蓄積されない状態でした。
- 非効率な脆弱性・インシデント対応
- インシデント発生や重大な脆弱性の公開があると、他業務が不全に陥る状況でした。
- 情報システム運用企業との連携
- 情報システムの運用を行う子会社との間で、セキュリティ業務に関する連携が十分にできていませんでした。
CSIRT構築支援コンサルティングにより体制を具体化し、インシデント対応マニュアルの社内承認・社内教育・試行運用を経て本格運用を開始。日本シーサート協議会への加盟も実現しました。
CSIRT構築に関する政府等の取り組み
企業におけるCSIRT構築にあたっては、政府等の文書でもその必要性が明記されてきています。
サイバーセキュリティ経営ガイドライン Ver2.0(経済産業省)
指示7として、影響範囲や損害の特定、被害拡大防止のための初動対応、再発防止策の検討を速やかに実施する組織内の対応体制(CSIRT等)の整備を経営者に求めています。あわせて、実践的な演習の実施にも言及しています。
サイバーセキュリティ基本法(平成26年法律第104号)
第3条第2項において、被害を防ぎ、被害から迅速に復旧できる強靱な体制を構築するための取組を積極的に推進することを、施策推進の基本理念として定めています。
政府機関等の情報セキュリティ対策のための統一基準(令和7年度版)
2.1.1(7)(a)にて、最高情報セキュリティ責任者がCSIRTを整備し、その役割を明確化することを求めています。インシデント対処の一元管理、被害拡大防止・復旧・再発防止を迅速かつ的確に行う体制整備の必要性が示されています。
CSIRT構築支援サービスについて知りたい方は
お気軽にお問い合わせください。