
Products & Services
SOC in Pocket
~セキュリティおまかせBOX~
サプライチェーンを支える、無理のないセキュリティ対策

専任の担当者や予算の確保が難しくても、手軽に導入できるネットワーク監視サービスです。
サイバー攻撃を受けた場合に想定される損害
近年、ランサムウェアをはじめとするサイバー攻撃の脅威が増大しています。
攻撃による被害は自社だけにとどまらず、取引先を含むサプライチェーン全体に広がる可能性があります。
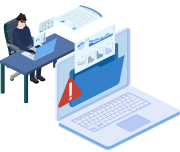
攻撃を受けた企業が保有している機密情報(自社だけでなく、サプライチェーンの関連企業の機密情報も含む)が盗まれる。
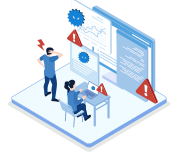
攻撃を受けた企業から、メールやVPN等を介してマルウェアが配布され、サプライチェーンの関連企業が感染する。
SOC in Pocketとは
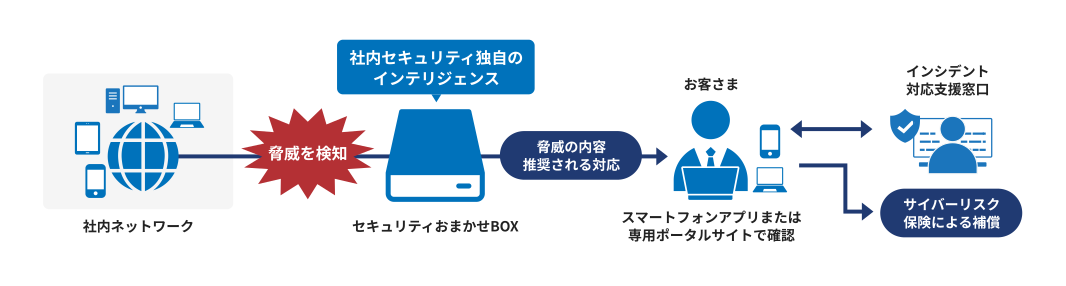
「セキュリティおまかせBOX」を社内ネットワークに設置するだけで利用できる、新しいかたちのSOC(Security Operation Center)監視サービスです。脅威の検知から通知、インシデント対応の支援、サイバーリスク保険による補償まで、必要な機能をひとまとめにしてご提供します。
例えば自動車産業に関わる企業では、SOC in Pocketの導入により、「自工会/部工会・サイバーセキュリティガイドライン」におけるLv2の要求事項の一部を達成することが可能です。

SOC in Pocket 4つの特長
脅威の検知から、対応支援、万が一の補償まで、セキュリティ対策を幅広く支えます。

サイバー脅威を検知して推奨される対応を通知
- ネットワークトラフィックを常時監視し、NIDS・Web・DNS・ファイアウォールログに相当する情報を生成・分析します(通信内容そのものの保存は行いません)。
- NTTセキュリティが独自開発した相関分析エンジンにより、本当に対応が必要な脅威に絞り込んで通知します。
- 通知には推奨される対応(例:該当端末のネットワークからの隔離、ウイルススキャンの実施 など)が付属します。

インシデント対応の
支援窓口を提供- 「通知が来たが、推奨される対応を見てもどうすればいいかわからない」という場合に備え、対応支援窓口を設置しています。
- インシデントハンドラー(インシデント対応の専門家)が対応方法を詳しく解説します。
- 現地での調査や復旧作業が必要な場合は、専門のエンジニアを派遣する企業とも連携可能です。

サイバーリスク保険による補償
- サイバーリスク保険を標準で付帯しているため、万が一インシデントが発生した場合の費用負担を軽減できます。
- 補償内容の例:インシデント発生時の原因調査(フォレンジック)費用、損害賠償費用、弁護士やコンサルティング会社への相談費用。
サイバーリスク保険は東京海上日動火災保険株式会社との提携に基づき、同社が提供します。

場所を選ばずかんたんに設置
- コンパクトな「セキュリティおまかせBOX」は、社内ネットワークのどこにでも接続できます。
- インターネットとの通信点(ネットワークの境界)だけでなく、内部セグメントへの設置にも対応します。
- ネットワークへの実装作業もサービスに含まれているため、お客さま側でのご準備の負担が少なく、スムーズに導入いただけます。
まずはお気軽にご相談ください
検知できる不正通信の例
偵察行為から不正サイトへのアクセス、マルウェア通信まで、幅広いサイバーリスクの検知に対応しています。
| 分類 | 検知の対象となる通信の例 |
|---|---|
| 偵察通信 | 偵察行為のアクセス |
| 不正サイトアクセス | 転送先サイトへのアクセス |
| 改ざんされたサイトへのアクセス | |
| 悪性広告サイトへのアクセス | |
| ブラウザの脆弱性を狙う攻撃サイト・ブラウザ情報調査サイトへのアクセス | |
| 不正なファイルの ダウンロード | マルウェアのダウンロード通信 |
| Exploit kit 攻撃コードのダウンロード通信 | |
| マルウェア通信 | C&C通信 |
| ランサムウェアの通信 | |
| 感染拡大(横展開)の通信 | |
| 不審な通信 | Tor(トーア)利用による通信Torは、インターネット上で匿名性を保つために使用される無料のソフトウェアです。 |
一連の攻撃工程において検知・分析を行いますが、検知の都度必ず通知が行われるわけではありません。
簡単・迅速な導入が可能
従来型のSOC構築で必要だった要件定義やネットワーク設計、機器の変更工事といった準備が不要なため、迅速に監視を開始できます。
一般的な
SOC構築の場合
- STEP.01要件定義
- STEP.02SOC用ネットワークの
準備・NW設計 - STEP.03詳細設計・機器設定
- STEP.04変更工事
- STEP.05ご利用開始
SOC in Pocket
- STEP.01要件定義
- STEP.02「セキュリティおまかせ
BOX」の設置 - STEP.03ネットワーク設定
(ミラーポート等) - STEP.04ご利用開始
(監視開始)
一般的なSOCサービスとの違い
分析基盤やセキュリティデバイスの自社構築が不要で、専用BOXの設置だけで始められる点が大きな特徴です。
| 比較項目 | SOC in Pocket | 一般的なSOC |
|---|---|---|
| 分析基盤 | 不要:SaaSの分析基盤でサービスが提供される | 必要:大規模な分析基盤を自社で構築する |
| セキュリティデバイス | 不要:セキュリティおまかせBOXの設置のみ | 必要:さまざまなセキュリティデバイスを自社で調達、設置する |
| 運用開始までの手順 | 簡単で早い | 複雑で時間を要する |
| 実装上の制限 | 小さい:社内ネットワークのどこでも実装できる | 大きい:実装箇所について技術的に考慮すべき点が多い |
| 脅威のリサーチ・ インテリジェンス | 容易:NTTグループが国内外で収集したインテリジェンスがフィードバックされる | 難解:アナリストによる対応が必要 |
| 脅威検知・分析・通知 | 早い:NTTグループのナレッジに基づき、本当に危険な脅威に絞り込んで通知 | 手厚い:アナリストの分析と判断によるレポートが提供される |
| 専用ポータル | シンプル | 高機能 |
| ポータルからの 問い合わせ 機能 | なし | あり |
| インシデント 発生時の 自動遮断・隔離 | なし | あり |
| インシデント発生時の 対応支援 | 推奨対応の提示と対応支援サービスを含む | 支援を受けるにはオプション契約が 必要な場合がある |
| スマートフォンでの確認 | 可能:スマートフォンアプリを提供 | 不可の場合が多い |
| 運用にかかる費用 | 安価:自動化により人件費を抑えて実現 | 高価:高度人材であるアナリストの人件費が必要 |
お客さまの業務課題に応じて、最適な組み合わせでご提案します。
お困りのことがございましたらお気軽にお問い合わせください。