経営層のための"自分用"セキュリティ対策
社長としてこれだけは知っておいて頂きたいサイバーリスクとその対策を、約2分の動画×3本にわかりやすくまとめました。あわせて、ご自身のセキュリティを簡単に確認できる「かんたんセキュリティ診断」もご用意しています。

Security Knowledge
社長としてこれだけは知っておいて頂きたいサイバーリスクとその対策を、約2分の動画×3本にわかりやすくまとめました。あわせて、ご自身のセキュリティを簡単に確認できる「かんたんセキュリティ診断」もご用意しています。
SOCサービスを比較しても、各社の紹介ページには「24時間365日監視」という表記が並び、どれも同じに見えてしまう企業は少なくありません。しかし、その時間内にどこまで対応するかはサービスごとに異なり、運用が始まってから通知だけが届く状態になることもあります。本記事では、SOCサービスの比較で差が出る7つの項目と選定方法をわかりやすく解説します。
VPN機器の脆弱性が公表されると、機器メーカーからパッチが公開され、利用する企業はその適用を急ぐことになります。ただし、パッチが塞ぐのは公表された脆弱性に限られるため、適用を終えた機器からも侵入が起きる場合があります。本記事では、VPN機器が情報漏洩の侵入口になる理由、パッチで防げない攻撃、侵入に気づくための監視のポイントをわかりやすく解説します。
情報漏洩の対策は、メールの誤送信を防ぐ確認の仕組みや、USBメモリへの書き出しの制限など、人的ミスや内部不正を想定したものから整えられてきました。ただし、ウイルス感染や不正アクセスといった外部からの攻撃による漏洩は、こうした対策だけでは防げない場合があります。本記事では、情報漏洩の主な原因、原因別の対策、自社の状況から見る優先順位をわかりやすく解説します。
EDRを導入すると、不審な動きを検知するたびにアラートが届き、対応が必要かどうかを確かめる作業が日々の業務に加わります。ただし、アラートの量は端末の台数や業務の変化によって増減するため、導入時に見込んだ担当者の工数でEDRの運用を続けられるとは限りません。本記事では、EDRの運用が形骸化しているときの兆候、運用を自社で続けるか外部に任せるかの判断、任せる場合に確認すべき対応範囲をわかりやすく解説します。
業務で使うツールは申請制にしていても、従業員が効率化を求めて、会社の把握しないクラウドサービスやAIを使ってしまうケースは少なくありません。こうした情報漏えいリスクは、「見えない利用」を禁止するだけでは解決せず、まず実態を可視化することが重要です。本記事では、シャドーITが生まれる背景と招くリスク、そして可視化から統制までの進め方をわかりやすく解説します。
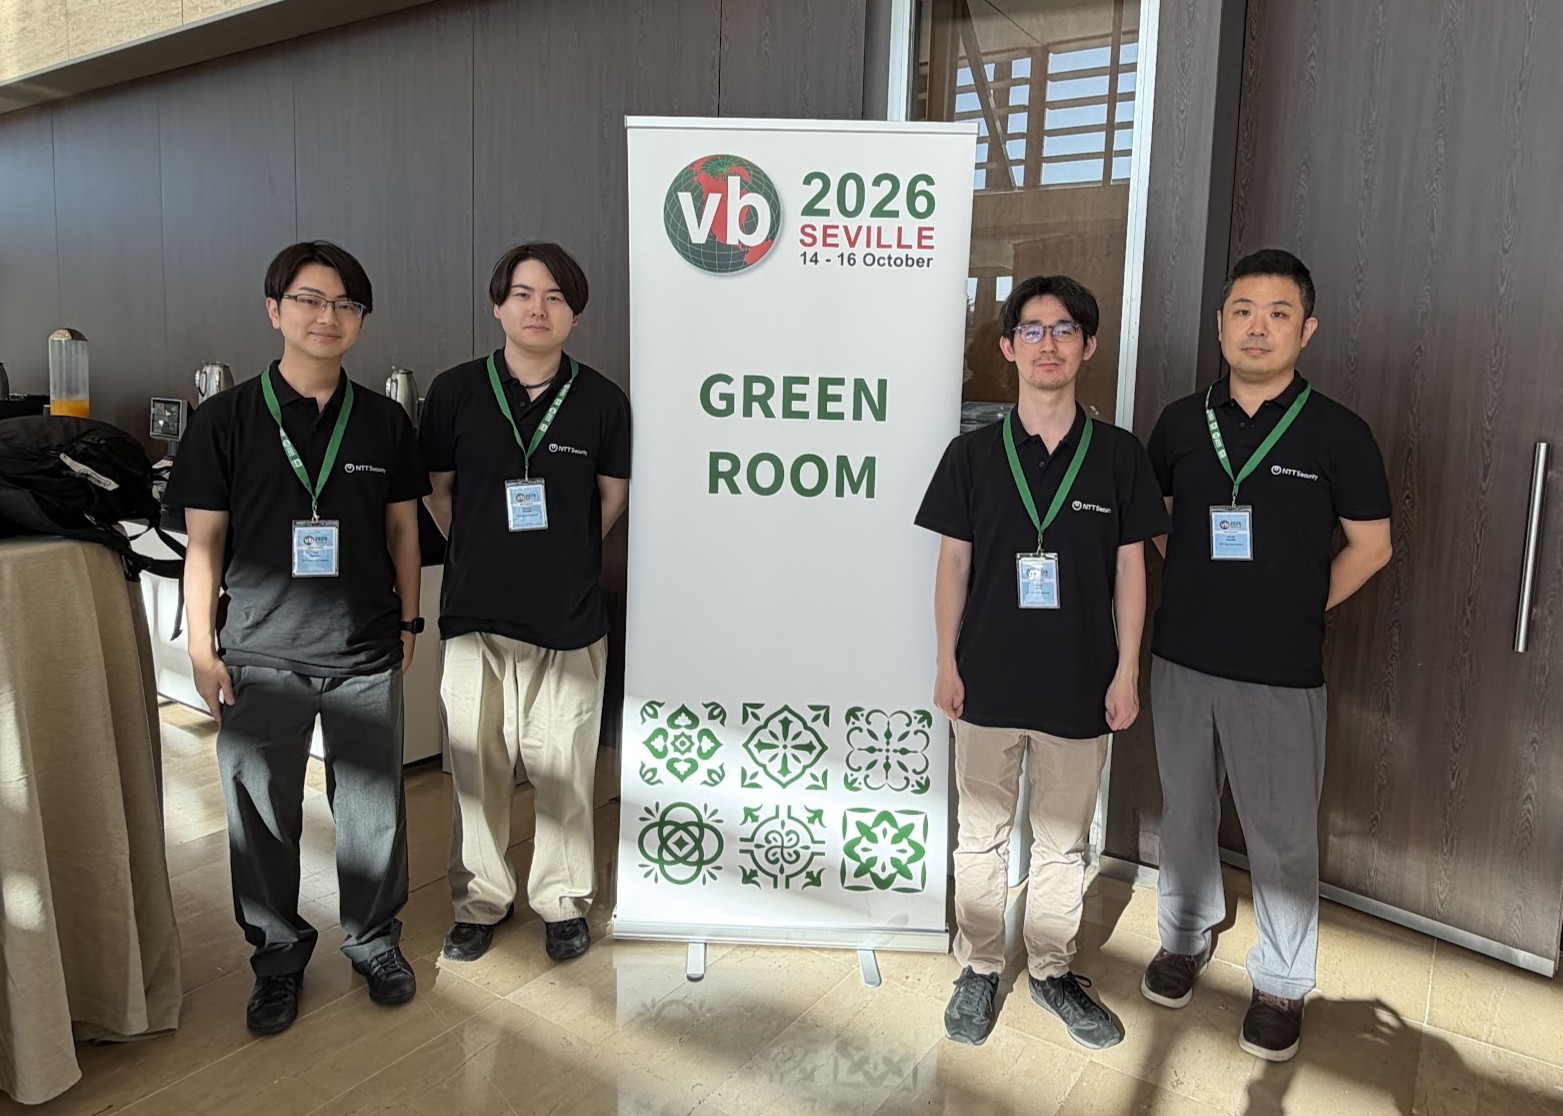
本稿では、2026年10月に開催されたVB2026における私たちの発表内容とカンファレンス全体の様子について紹介します。
脆弱性が発見された際、「順番に対応すれば問題ない」と考えていても、膨大な指摘事項を前に優先順位を決めきれず、対応が滞ってしまう企業は少なくありません。リソースが限られる中では、修正対象を的確に選別し、完了まで導く運用プロセスを構築することが重要です。本記事では、脆弱性診断やASMとの違いをはじめ、対応の優先順位づけ、検出から修正確認までの運用サイクルまでをわかりやすく解説します。
第1章 『警察庁が注意喚起、北朝鮮系攻撃グループ「WaterPlum」の活動実態』 第2章 『米政府が警告、中国AI企業による大規模AI蒸留キャンペーン』 第3章 『デジタル庁ガバメントソリューションサービスへの不正アクセス』
Inquiry
お客さまの業務課題に応じて、さまざまなソリューションの中から最適な組み合わせで、ご提案します。
お困りのことがございましたらお気軽にお問い合わせください。